A ISO 27001 não se certifica com uma ferramenta. Certifica-se com um sistema de gestão de segurança da informação, e esse sistema assenta em decisões de direção, numa análise de riscos, em procedimentos documentados e no estado real dos teus dispositivos e acessos. Nenhuma plataforma cobre as quatro coisas.
O que uma ferramenta resolve mesmo é a parte que depende de dados, ou seja, que equipamentos tens, em que estado estão, quem tem acesso a quê e desde quando. No Anexo A, esses são os controlos que mais tempo consomem, porque quase nenhuma organização tem o dado à mão e são os únicos que não se resolvem a escrever um documento.
Neste artigo vais ver que controlos do Anexo A o Factorial IT cobre, com que evidência concreta, e como abordar a parte que fica de fora, a começar pelo próprio sistema de gestão.
Nenhuma ferramenta certifica a ISO 27001
A certificação em ISO 27001 é emitida por uma entidade acreditada depois de auditar o teu sistema de gestão, não o teu software. Qualquer fornecedor que te mostre uma tabela com os 93 controlos do Anexo A todos a verde está apenas a preencher quadrículas, porque mais de metade desses controlos não dependem de nenhuma ferramenta.
A norma tem duas camadas e convém separá-las desde o início:
- A primeira camada é o sistema de gestão, aquilo a que a norma chama SGSI. São as cláusulas 4 a 10, e é aí que estão o âmbito, a liderança da direção, a análise de riscos, a declaração de aplicabilidade, as auditorias internas e a revisão pela direção. Nada disto é software. Um documento que ninguém aprova não serve como evidência, e nenhuma plataforma o pode aprovar por ti.
- A segunda camada são os controlos do Anexo A, as medidas concretas que a análise de riscos decide aplicar. Uma parte desses controlos demonstra-se com documentação e processo. Outra parte demonstra-se com o estado real do parque de dispositivos, e é essa que consome o tempo e que o auditor verifica dado a dado.
O Factorial IT trabalha nessa segunda camada. Não gere o teu SGSI, não faz a tua análise de riscos e não te certifica. O que faz é garantir que os controlos técnicos do Anexo A que dependem dos teus dispositivos e acessos geram a sua evidência sozinhos, com data, para que cheguem à auditoria já fechados.
Porque é que um inventário em Excel não aguenta uma auditoria
O problema não é o Excel não funcionar. O problema é que começa a ficar desatualizado no dia em que exportas a informação do parque de dispositivos. O auditor de certificação não pergunta se tens uma política de encriptação, pergunta em que percentagem do parque a encriptação está ativa e em que data foi verificada. Um documento estático não responde a essa pergunta, e na ISO esse detalhe pesa mais do que em qualquer outra norma, porque o auditor volta. Depois da certificação inicial, há uma auditoria de acompanhamento todos os anos e uma recertificação de três em três anos.
| O que o auditor verifica | Inventário em Excel | Factorial IT |
|---|---|---|
| Atualização do dado | Manual, quando alguém se lembra | Em tempo real, sem intervenção |
| Data da evidência | A do dia em que foi exportada | A do momento em que é consultada |
| Cobertura do parque | Os equipamentos que alguém se lembrou de adicionar | Todos os que reportam estado |
| Equipamentos não conformes | É preciso cruzá-los à mão | Lista nominal com data de deteção |
| Saída de um colaborador | Reconstrói-se a posteriori | Fica registada automaticamente |
| Auditoria de acompanhamento anual | Repete-se o trabalho de cada vez | O dado já está gerado |
Que parte do problema resolve o Factorial IT
O Anexo A da ISO 27001, na sua versão de 2022, reúne 93 controlos repartidos por quatro blocos, o organizativo, o de pessoas, o físico e o tecnológico. A maioria demonstra-se com documentação e processo, uma política aprovada, um procedimento escrito, uma ata. Cerca de vinte não se demonstram assim. Demonstram-se com o estado real do parque e dos acessos, e são esses que o auditor verifica dado a dado.
Essa é a parte do Factorial IT. O Factorial IT não gere o teu SGSI, não faz a tua análise de riscos e não te certifica, e também não substitui o consultor que redige as políticas nem o auditor que emite o certificado. O que faz é garantir que esses quinze controlos técnicos geram a sua evidência sozinhos, com data, para que cheguem à auditoria já fechados.
Estão agrupados em seis blocos. Os seis cobrem aquilo que mais tempo consome e a única parte do processo que não se resolve a escrever um documento.
Os controlos do Anexo A que o Factorial IT cobre
Estes são os seis blocos onde o Factorial IT gera evidência. Cada um resume o que a norma pede, onde a prova costuma ficar aquém e o que o Factorial IT acrescenta.
| Controlo (Anexo A) | O que exige? | A evidência de que precisas | Como é que o Factorial IT a produz? |
|---|---|---|---|
| Inventário de ativos (A.5.9, A.5.10, A.5.11) | Inventário de ativos com um proprietário identificado para cada um | Inventário com data e proprietário atribuído a cada equipamento | Inventário em tempo real de um parque misto macOS, Windows, Linux, iOS e Android, com cada dispositivo associado a uma pessoa, a uma equipa e a um departamento |
| Controlo de acessos e gestão de identidades (A.5.15, A.5.16, A.5.18, A.6.5, A.8.2) | Ciclo de vida das identidades, privilégio mínimo e remoção de acessos na saída | Registo datado de entradas, alterações e remoções, com o tempo entre a saída e o corte do último acesso | Entrada e saída despoletadas pelo evento de RH, com remoção de acessos, bloqueio do dispositivo e libertação de licenças no mesmo momento |
| Encriptação e configuração segura (A.8.24, A.8.9, A.8.1) | Utilização de criptografia e configuração segura dos dispositivos do utilizador, aplicadas e verificadas | Percentagem do parque com encriptação ativa numa data concreta e lista nominal de equipamentos não conformes | Aplicação e verificação de FileVault e BitLocker e políticas de configuração por função, com deteção e correção automática de desvios |
| Gestão de vulnerabilidades e atualizações (A.8.8) | Deteção, avaliação e remediação das vulnerabilidades técnicas conhecidas | Nível de patch por equipamento, tempo médio de aplicação e lista de sistemas sem suporte | Acompanhamento de versões, políticas de atualização e deteção de vulnerabilidades conhecidas e software sem suporte |
| Proteção contra código malicioso (A.8.7) | Proteção contra malware implementada e ativa em todos os equipamentos | Cobertura real do agente, equipamento a equipamento, com data | Verificação do estado do agente em cada dispositivo, com integração com o SentinelOne e o ThreatDown, e sinalização dos que não o têm |
| Registo de eventos e resposta a incidentes (A.8.15, A.5.26) | Registo dos eventos de segurança e resposta aos incidentes segundo um processo definido | O âmbito do incidente e o rasto da resposta, com horas | A consola devolve de imediato o utilizador do equipamento afetado, os seus acessos, as suas aplicações e o histórico de ações, com bloqueio e eliminação remota |
1. Inventário de ativos
O que exige a norma? Um inventário dos ativos de informação e dos ativos associados, com um proprietário identificado para cada um (A.5.9), regras de utilização aceitável (A.5.10) e a devolução dos ativos quando alguém sai da organização (A.5.11).
Onde se costuma falhar? Quase toda a gente tem uma lista de equipamentos. Quase ninguém a tem associada a pessoas, e sem essa ligação não se consegue demonstrar nem a remoção de acessos nem o âmbito de um incidente. Há um segundo problema próprio da ISO, que é o facto de o inventário de ativos ser a entrada da análise de riscos e da declaração de aplicabilidade. Se estiver incompleto, arrasta o erro para todo o sistema de gestão.
O que faz o Factorial IT? Inventário em tempo real de um parque misto macOS, Windows, Linux, iOS e Android a partir de uma única consola, com hardware, software instalado e versões. Cada dispositivo fica associado a uma pessoa, a uma equipa e a um departamento através da ligação ao sistema de RH. O inventário integra ainda as aplicações SaaS realmente em uso, incluindo as contratadas fora do departamento de IT.
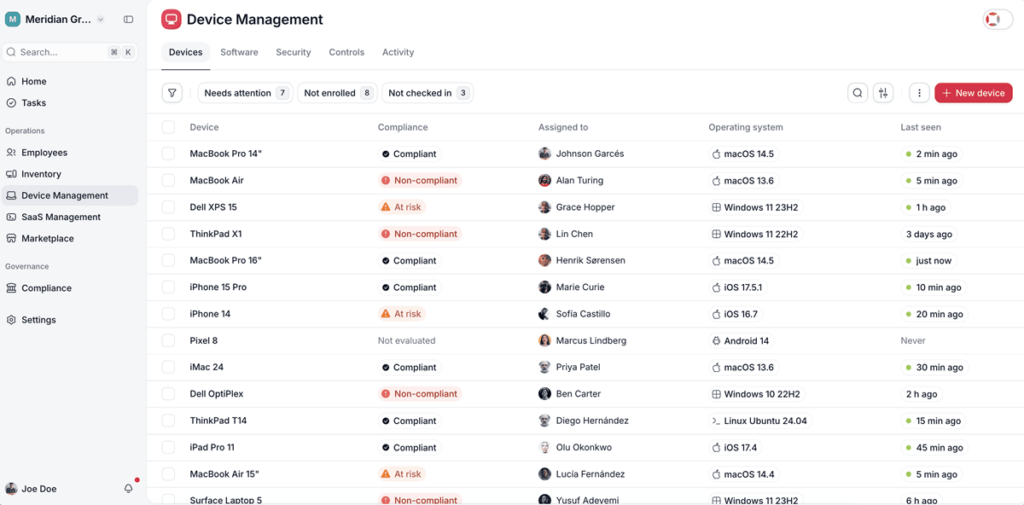
Que evidência gera o Factorial IT? Inventário descarregável com data, proprietário por ativo e percentagem de cobertura do relatório.
2. Controlo de acessos e gestão de identidades
O que exige a norma? Um controlo de acessos definido (A.5.15), uma gestão do ciclo de vida das identidades (A.5.16), a atribuição, revisão e remoção dos direitos de acesso (A.5.18), as responsabilidades quando alguém muda de função ou sai (A.6.5) e o controlo específico dos acessos privilegiados (A.8.2).
Onde se costuma falhar? O procedimento de saída está escrito. O que não existe é a prova da sua execução. Quase nenhuma empresa consegue dizer quantas horas passaram, nas últimas doze saídas, entre o último dia do colaborador e o corte do último acesso. É exatamente isto que o auditor revê, e o que mais se repete numa não conformidade.
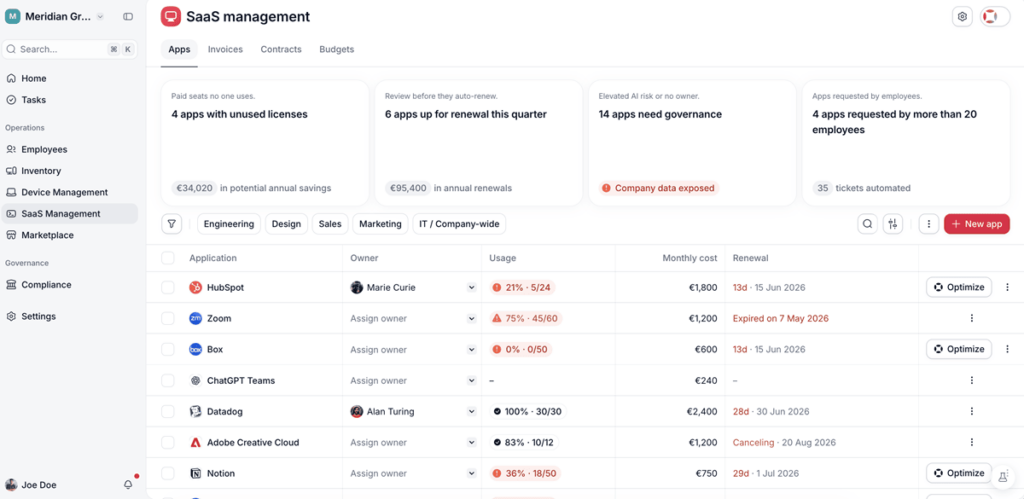
O que faz o Factorial IT? A entrada e a saída são despoletadas pelo evento do software de RH. Quando alguém entra, são provisionadas contas e acessos de acordo com a sua função. Quando sai, os acessos são removidos, o dispositivo é bloqueado e as licenças são libertadas.
Que evidência gera o Factorial IT? Registo com datas de entradas, alterações e remoções, e o tempo decorrido entre a saída em RH e o corte do último acesso.
3. Encriptação e configuração segura
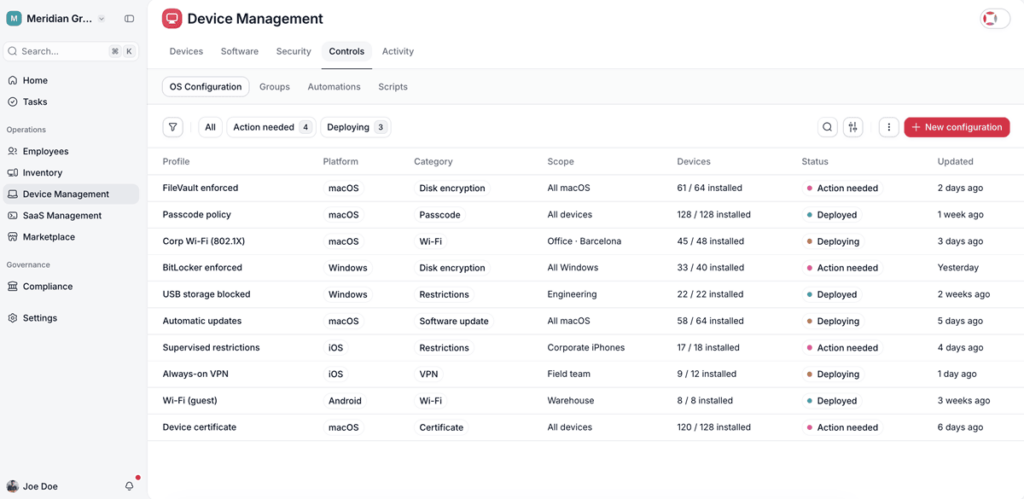
O que exige a norma? A utilização de criptografia segundo uma política definida (A.8.24), uma gestão da configuração dos sistemas (A.8.9) e a proteção dos dispositivos do utilizador final (A.8.1).
Onde se costuma falhar? Existe a política que impõe a encriptação, mas não existe o dado de que percentagem do parque a tem ativa hoje, nem a lista nominal dos equipamentos que não a têm ativa. O auditor pede essa percentagem e essa lista, não a política.
O que faz o Factorial IT? Aplicação e verificação de FileVault e BitLocker em todo o parque. Políticas de configuração por função, sistema operativo ou estado de segurança, com firewall, bloqueio de sessão, política de palavras-passe e restrições de periféricos. Os desvios são detetados e corrigidos de forma automática.
Que evidência gera o Factorial IT? Percentagem de conformidade por regra numa data concreta, equipamentos não conformes e rasto das remediações.
4. Gestão de vulnerabilidades e atualizações
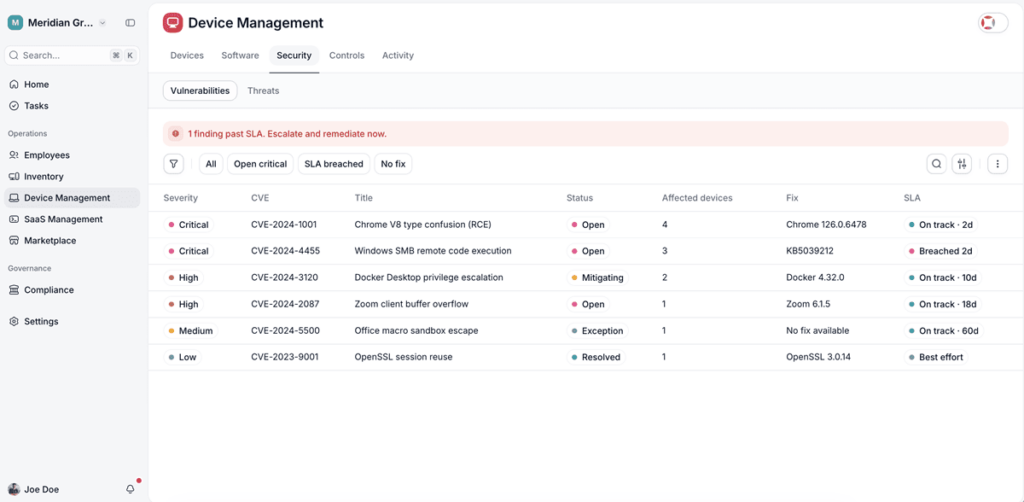
O que exige a norma? A gestão das vulnerabilidades técnicas conhecidas, que inclui detetá-las, avaliá-las e aplicar as medidas adequadas (A.8.8).
Onde se costuma falhar? Aplicam-se patches, mas não se consegue comprovar o tempo médio de aplicação nem identificar os sistemas que já estão sem suporte. O auditor procura o processo e o dado concreto.
O que faz o Factorial IT? Acompanhamento de versões do sistema operativo e das aplicações, políticas de atualização, deteção de vulnerabilidades conhecidas por equipamento com o respetivo estado de remediação e deteção de software sem suporte.
Que evidência gera o Factorial IT? Nível de patch por dispositivo, tempo médio de aplicação e lista de sistemas sem suporte.
5. Proteção contra código malicioso
O que exige a norma? Proteção contra malware implementada e ativa em todos os equipamentos (A.8.7).
Onde se costuma falhar? Mostra-se a fatura do antivírus, mas o que realmente se verifica é a implementação efetiva, e há quase sempre entre 3% e 8% de equipamentos sem agente ou com o agente parado.
O que faz o Factorial IT? Aqui convém ser rigoroso. O Factorial IT não é o antivírus. É a camada que demonstra que ele está presente e que funciona. Integração com o SentinelOne e o ThreatDown, com verificação do estado do agente em cada dispositivo e sinalização dos que não o têm.
Que evidência gera o Factorial IT? Cobertura efetiva do antimalware, equipamento a equipamento, com data.
6. Registo de eventos e resposta a incidentes
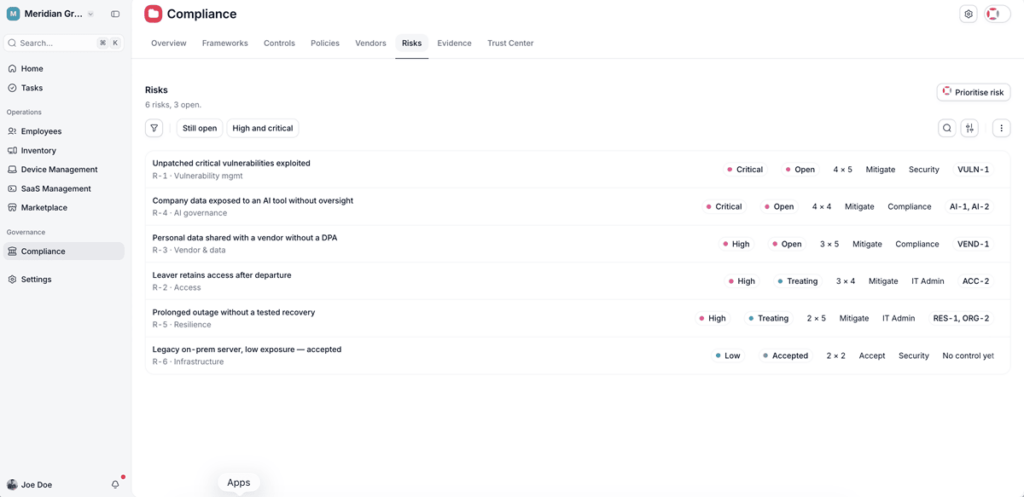
O que exige a norma? O registo dos eventos relevantes de segurança (A.8.15) e uma resposta aos incidentes de segurança da informação de acordo com um processo definido (A.5.26).
Onde se costuma falhar? Não em detetar, mas em delimitar e em deixar rasto. A pergunta que bloqueia a resposta é que dados, que acessos e que sistemas estavam ao alcance do equipamento comprometido, e depois o que foi feito e a que horas.
O que faz o Factorial IT? Quando um incidente afeta um dispositivo, a consola devolve de imediato o utilizador, os seus acessos, as suas aplicações e o histórico de ações sobre o equipamento. Inclui bloqueio e eliminação remota, com rasto de cada ação.
Que evidência gera o Factorial IT? O âmbito do incidente e o rasto da resposta, com horas.
Onde o Factorial IT faz a parte difícil
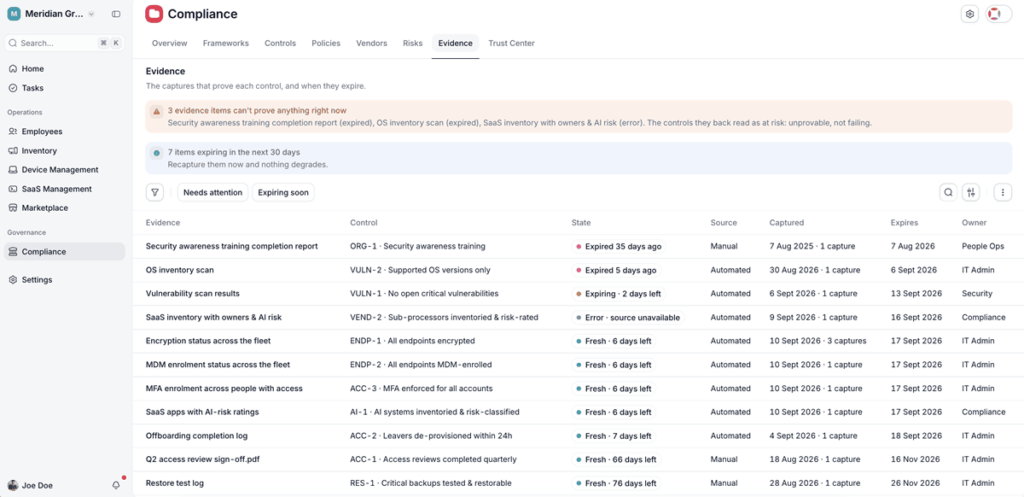
Além dos seis blocos anteriores, há três controlos onde o Factorial IT resolve a parte que depende de dados, mas não o controlo inteiro. Não ficam totalmente de fora, como os da secção seguinte, nem se cobrem por completo, como os seis da tabela anterior. Nestes três, a ferramenta contribui com uma peça concreta, e a outra peça é dada por um fornecedor externo ou por um processo interno.
| Controlo (Anexo A) | O que exige? | Que parte cobre o Factorial? | Que parte não? |
|---|---|---|---|
| Autenticação segura (A.8.5) | MFA e autenticação segura onde o risco o exija, com prova de em que contas está ativa | A visibilidade de que contas têm a MFA ativa, reunida a partir do fornecedor de identidade | A MFA em si, que é fornecida pelo Google Workspace, pelo Microsoft Entra ID ou por outro |
| Revisão dos direitos de acesso (A.5.18) | Verificar periodicamente que cada pessoa mantém apenas as permissões de que precisa | O inventário de acessos por pessoa e a execução da remoção | O circuito formal de recertificação com um responsável que revê e assina |
| Serviços na cloud e fornecedores (A.5.23, A.5.19) | Conhecer e avaliar o risco dos fornecedores e dos serviços cloud em uso | O inventário real dos serviços em uso, incluindo o shadow IT | A avaliação e contratação de cada fornecedor, que é um processo de negócio |
1. Autenticação segura (A.8.5)
A autenticação multifator é fornecida pelo teu fornecedor de identidade, que é onde os teus colaboradores iniciam sessão. O Factorial IT não substitui esse fornecedor nem ativa a MFA por si próprio.
Onde ajuda é na parte de controlo. A norma não exige apenas ter a MFA ativa, exige poder demonstrar em que contas o está, e esse retrato costuma estar espalhado por várias ferramentas. A integração com o fornecedor de identidade reúne essa informação num único sítio, que é o que o auditor pede para ver.
2. Revisão dos direitos de acesso (A.5.18)
Este controlo tem duas faces. Uma é ter a lista de quem acede a quê, e essa face já é resolvida pelo bloco de controlo de acessos, com o inventário por pessoa sempre atualizado e a remoção executada a partir do evento de RH. A outra face é o processo formal de recertificação, em que periodicamente um responsável revê os acessos da sua equipa e deixa registo assinado de que os aprova.
Essa segunda face é a que o Factorial IT não dá, porque não é um dado mas sim um circuito de aprovação com pessoas que validam. O que encurta é o trabalho prévio, já que esse responsável chega à revisão com a lista de acessos por pessoa já montada, em vez de a reconstruir à mão.
3. Serviços na cloud e fornecedores (A.5.23, A.5.19)
Controlar o risco que entra pelos teus fornecedores tem duas partes, saber que serviços usas mesmo e avaliar esses fornecedores com as devidas garantias.
A primeira parte assenta num dado que o Factorial IT já tem, o inventário de aplicações SaaS realmente em uso, incluindo o shadow IT contratado fora do departamento de IT. Esse inventário é o ponto de partida do controlo, porque não podes avaliar o risco de um fornecedor que nem sabias que estavas a usar. A segunda parte, a avaliação e a contratação de cada fornecedor com as suas cláusulas e as suas garantias, é um processo de negócio e fica fora da ferramenta.
O que o Factorial IT não cobre, e como abordá-lo
Estas quatro áreas ficam fora do Factorial IT, porque nenhuma ferramenta desta categoria cobre os 93 controlos da norma. Ainda assim, saber como abordá-las e em que ordem é o que separa um projeto de seis semanas de um de seis meses.
| Área | Porque é que não é software? | O que é que o Factorial IT te poupa? |
|---|---|---|
| O SGSI, a análise de riscos e a Declaração de Aplicabilidade | São decisões de direção e documentos que alguém tem de aprovar e assinar | O inventário de ativos, que é por onde começa a análise de riscos, e a evidência técnica que preenche a parte de aplicação do SoA |
| Formação e sensibilização (A.6.3) | Requer uma plataforma de formação com acompanhamento por colaborador | A lista de colaboradores por departamento que alimenta essa plataforma |
| Segurança física e do ambiente (A.7) | São controlos sobre instalações, acessos físicos e equipamento do edifício, outra camada diferente do posto de trabalho | O inventário de dispositivos com o respetivo responsável e a eliminação remota que comprova a eliminação segura do equipamento |
| Cópias de segurança, continuidade e segurança de rede | São servidores, rede e instalações, mais um plano que se redige e se ensaia, não o posto de trabalho | O inventário de sistemas com base no qual se decide o que é crítico |
1. O SGSI, a análise de riscos e a Declaração de Aplicabilidade
Isto não é software porque são decisões de direção e documentos que alguém tem de aprovar. A política de segurança, a análise de riscos, o plano de tratamento, a auditoria interna e a revisão pela direção são o coração do sistema de gestão, e nenhuma ferramenta os pode assinar por ti.
A forma de o abordar é com uma consultora. Para uma empresa com menos de 300 pessoas, é um projeto de quatro a seis semanas, e deve entregar-te coisas concretas:
- O âmbito do sistema de gestão.
- A política de segurança e a atribuição de funções com nome e apelido.
- A análise de riscos sobre os ativos críticos e o respetivo plano de tratamento.
- A Declaração de Aplicabilidade, que justifica controlo a controlo o que se aplica e porquê.
- A ata de aprovação da direção e a primeira auditoria interna.
2. Formação e sensibilização (A.6.3)
A norma pede que os colaboradores recebam formação em segurança adequada à sua função e que o consigas demonstrar. Isso fica fora do Factorial IT, porque para a dar é preciso uma plataforma específica que registe quem concluiu cada curso.
É a medida mais barata de todas e, ao mesmo tempo, a que mais costuma ficar para trás. Uma plataforma de simulação de phishing e microformação custa pouco por colaborador e por ano, e a única coisa que é auditada é que exista o registo de quem fez a formação. Contrata-se uma vez e quase não exige acompanhamento. A sua única manutenção real é manter atualizada a lista de colaboradores que a alimenta, ordenada por departamento, que é precisamente a que o Factorial IT já mantém, em vez de ser levada à mão numa folha à parte.
3. Segurança física e do ambiente (A.7)
Todo o bloco A.7 trata de proteger o local onde estão os sistemas, com as áreas seguras, o controlo de acesso físico às instalações, a proteção do equipamento e a eliminação segura do material. É uma camada de edifício e instalações, não de posto de trabalho, e por isso fica fora da ferramenta.
A maioria destes controlos resolve-se com medidas organizativas e físicas de baixo custo quando tens escritório, e se trabalhas em teletrabalho o âmbito reduz-se e essa redução justifica-se na declaração de aplicabilidade. Onde o Factorial IT contribui com algo é no extremo que toca no dispositivo. Cada equipamento está associado a um responsável e à sua localização, e a eliminação remota deixa registo da eliminação segura quando um equipamento é retirado ou se perde, que é um dos controlos deste bloco.
4. Cópias de segurança, continuidade e segurança de rede
Sob esta designação cabem coisas diferentes, o backup e a recuperação, o plano de continuidade, a segurança da rede e a sua monitorização. Nada disto é terreno do Factorial IT, mas convém separá-lo para não comprar tudo de uma vez.
A ferramenta de backup é uma compra e resolve-se com o teu integrador habitual. O plano de continuidade não se compra, redige-se e ensaia-se, e isso sim exige tempo interno, porque consiste em definir que serviços são críticos, quanto tempo podes estar sem eles e quem faz o quê entretanto. A segurança e a monitorização contínua da rede são outra camada de infraestrutura, e a vigilância a toda a hora é um SOC, que já foi abordado no bloco de incidentes.
Aqui o inventário volta a ser o ponto de partida, porque não podes decidir que serviços são críticos em cima de sistemas que nem sequer estão identificados. Começa pelos poucos sem os quais a empresa para por completo, não pela lista inteira.
Como certificar-te na ISO 27001 de princípio a fim
Ao longo do artigo, os 93 controlos do Anexo A ficaram divididos em três grupos. Os que o Factorial IT cobre com dados, os que cobre em parte e os que ficam de fora porque são decisões, documentos ou fornecedores externos. E acima dos controlos está o sistema de gestão, que é o que de facto se certifica. O problema de separar assim é que alguém tem de juntar todas as peças depois.
A resposta é que não tens de as juntar tu. O Factorial IT resolve a camada técnica, a que se demonstra com o estado real dos teus equipamentos e acessos, e uma consultora especializada monta o SGSI, ou seja o âmbito, a análise de riscos, a declaração de aplicabilidade e as auditorias internas. E não o faz por conta própria, mas apoiando-se nos dados que o Factorial IT já gera, por isso a evidência da ferramenta é a mesma que sustenta todo o processo. Quando esse processo está pronto, a auditoria de certificação é realizada por uma entidade acreditada independente, que é quem emite o certificado. O que seria um projeto com vários interlocutores dispersos passa a ser um percurso de princípio a fim.
Não é uma decisão que convenha adiar, mesmo que o motor aqui não seja uma sanção. Cada vez mais clientes, concursos e grandes contas exigem o certificado ISO 27001 como requisito para trabalhar contigo, e o prazo não é ditado por uma lei, é ditado pela renovação de um contrato ou por uma oportunidade que não queres deixar escapar. Começar pela parte que se resolve com dados, e apoiar-te num parceiro para o sistema de gestão, é a forma mais previsível de chegar a tempo.