A cibersegurança tornou-se uma prioridade para as empresas europeias devido ao aumento de ciberataques e às novas exigências regulamentares. Neste sentido, a nova diretiva NIS2 da UE estabelece novas obrigações mais estritas para a proteção digital de setores-chave.
No entanto, muitas organizações perguntam-se como se aplica realmente a NIS2 em Portugal e a partir de que momento devem cumprir estas obrigações. Neste artigo, revemos as datas-chave e o que deves ter em conta para cumprir as diretrizes do Centro Nacional de Cibersegurança (CNCS).
O que é e por que é importante a diretiva NIS2?
A diretiva NIS2 é a normativa europeia mais ambiciosa até à data em matéria de cibersegurança. Nasce como uma evolução necessária da diretiva NIS1 de 2016, impulsionada pelo acelerado processo de digitalização e pelo aumento exponencial dos ciberataques a nível mundial.
Em Portugal, esta diretiva foi integrada no Regime Jurídico da Segurança do Ciberespaço, consolidando um escudo comum e robusto para proteger as infraestruturas e serviços vitais do país.
Mas, por que é tão importante para o tecido empresarial? O seu impacto e relevância resumem-se nos seguintes pontos-chave:
- Mais setores obrigados: a norma já não afeta apenas operadores críticos como banca, energia ou saúde. Agora inclui as “entidades essenciais e importantes” em âmbitos como alimentação, transporte, água, resíduos, serviços postais ou indústria química e manufatureira.
- Responsabilidade da direção: os órgãos de administração e altos dirigentes passam a ser legalmente responsáveis pela gestão dos riscos. O incumprimento pode levar à suspensão temporal de funções diretivas.
- Segurança na cadeia de fornecimento: as empresas devem garantir a cibersegurança não só dos seus sistemas internos, mas também a dos seus fornecedores e parceiros tecnológicos.
- Multas e avisos rápidos: estabelecem-se sanções de até 10 milhões de euros ou 2% da faturação global anual. Além disso, existe a obrigação de notificar incidentes graves ao CNCS (Centro Nacional de Cibersegurança) num prazo máximo de 24 horas (aviso precoce) e 72 horas (notificação detalhada).
📌 Descubra a que empresas se aplica a diretiva NIS2.
Qual é a data de entrada na Europa?
Falar de prazos com a diretiva NIS2 requer fazer uma distinção importante entre o calendário oficial marcado pela Europa e a realidade legislativa de cada Estado-membro. A nível europeu, estas são as datas-chave que marcaram o roteiro:
- 16 de janeiro de 2023: foi o dia em que a diretiva entrou em vigor após a sua publicação no Jornal Oficial da União Europeia. A partir desse momento, começou oficialmente o período de transposição para todos os países membros.
- 17 de outubro de 2024: esta foi a data limite imposta pela União Europeia para que todos os Estados-membros aprovassem e publicassem as suas próprias leis nacionais adaptando a diretiva aos seus quadros jurídicos internos.
- 18 de outubro de 2024: a antiga diretiva NIS1 ficou oficialmente revogada, consolidando a NIS2 como o único padrão de cibersegurança vigente no território comunitário.
Qual é a data de entrada em Portugal?
Se procuras uma data exata no calendário para a marcar a vermelho, essa data já chegou. Ao contrário de outros países da União Europeia que ainda tramitam os seus rascunhos, Portugal já completou o seu processo legislativo para dar cumprimento às exigências de Bruxelas.
A normativa definitiva que adapta a NIS2 no nosso país é o Decreto-Lei n.º 125/2025, publicado a 4 de dezembro de 2025 no Diário da República. Após o período de transição estipulado, a lei entrou oficialmente em vigor no passado 3 de abril de 2026.
Isto significa que o tempo de espera terminou. As empresas que entram no âmbito de aplicação da norma já não estão num período de “preparação opcional”, mas sim de cumprimento obrigatório. De facto, o novo quadro legal estabelece prazos imediatos que as organizações devem cumprir para evitar sanções:
- Designação de responsáveis: as entidades têm um prazo de 20 dias úteis desde a entrada em vigor para comunicar ao Centro Nacional de Cibersegurança (CNCS) quem é o seu responsável de cibersegurança e o seu ponto de contacto permanente.
- Registo no MyCiber: as empresas devem utilizar a plataforma oficial do CNCS para a sua autoclassificação e registo segundo os novos critérios de “entidade essencial” ou “importante”.
O mensagem das autoridades é claro: a lei já é uma realidade e o margem de manobra reduziu-se ao mínimo. As organizações que não tenham iniciado a sua adaptação técnica e documental encontram-se já numa situação de risco legal e operacional perante a autoridade de controlo.
Calendário da NIS2 em Portugal
Para saber em que fase está a NIS2 e que passos se seguem, convém rever os principais marcos desta normativa, desde a sua aprovação por parte da União Europeia até à sua aplicação efetiva em território português. Ao contrário de outros parceiros europeus, Portugal consolidou o seu quadro legal recentemente, o que marca um roteiro com prazos de cumprimento imediato.
Este é o calendário-chave que toda a empresa em Portugal deve ter presente:
| Data | Marco-Chave | Descrição do evento |
| 16 de janeiro de 2023 | Entrada em vigor (Europa) | A Diretiva NIS2 entra em vigor após a sua publicação no Jornal Oficial da União Europeia (JOUE). |
| 17 de outubro de 2024 | Prazo de transposição UE | Data limite original da UE. Portugal inicia o processo de adaptação técnica junto do CNCS. |
| 4 de dezembro de 2025 | Publicação do Decreto-Lei | É publicado no Diário da República o novo Regime Jurídico de Segurança do Ciberespaço que transpõe a NIS2. |
| 3 de abril de 2026 | Entrada em vigor (Portugal) | A lei entra plenamente em vigor. Começa o prazo legal para as obrigações das empresas. |
| Atualidade (Abril 2026) | Registo e designação | Prazo de 20 dias úteis para que as entidades nomeiem os seus responsáveis de cibersegurança perante o CNCS. |
Sanções por incumprir a diretiva NIS2 em Portugal
O estrito regime sancionatório em Portugal acendeu os alarmes nos conselhos de administração. Com a entrada em vigor do Decreto-Lei n.º 125/2025, a cibersegurança passou de ser uma recomendação a uma obrigação legal sob a supervisão direta do Centro Nacional de Cibersegurança (CNCS).
O incumprimento da normativa em Portugal pressupõe três níveis de risco crítico para as organizações:
1. Multas económicas milionárias
As quantias dividem-se segundo a relevância da organização para o funcionamento do país:
- Entidades essenciais: multas de até 10 milhões de euros ou 2 % da faturação global anual (o valor que for maior).
- Entidades importantes: multas de até 7 milhões de euros ou 1,4 % da faturação global anual.
2. Responsabilidade direta da alta direção
A lei portuguesa reforça a mudança de paradigma europeu: a cibersegurança deixa de ser um tema exclusivo de TI para ser uma responsabilidade do C-level:
- Responsabilidade pessoal: os dirigentes podem ser considerados legalmente responsáveis pela negligência na gestão de riscos.
- Sanções a pessoas singulares: o regime português prevê multas de até 200.000 € para dirigentes a título pessoal em casos de infrações muito graves.
- Suspensão de funções: em situações extremas, as autoridades podem decretar a suspensão temporária dos administradores dos seus cargos.
3. O período de carência
Um detalhe vital do mercado português é o período de carência estabelecido até 3 de abril de 2027. Durante este primeiro ano de vigência, as empresas que demonstrem comprovadamente perante o CNCS que iniciaram um processo interno de adaptação poderão evitar a aplicação destas multas económicas, embora não fiquem isentas das obrigações de notificação de incidentes.
📌 Descubra o checklist da NIS2 e analise se a sua empresa está preparada.
Como é que o Factorial IT te ajuda a cumprir a NIS2?
Mesmo com o novo Regime Jurídico da Cibersegurança já publicado, pôr a empresa em conformidade com a NIS2 leva meses de trabalho. O Factorial IT acompanha-te em cada fase desse percurso, desde a primeira análise até ao acompanhamento diário.
Para começar
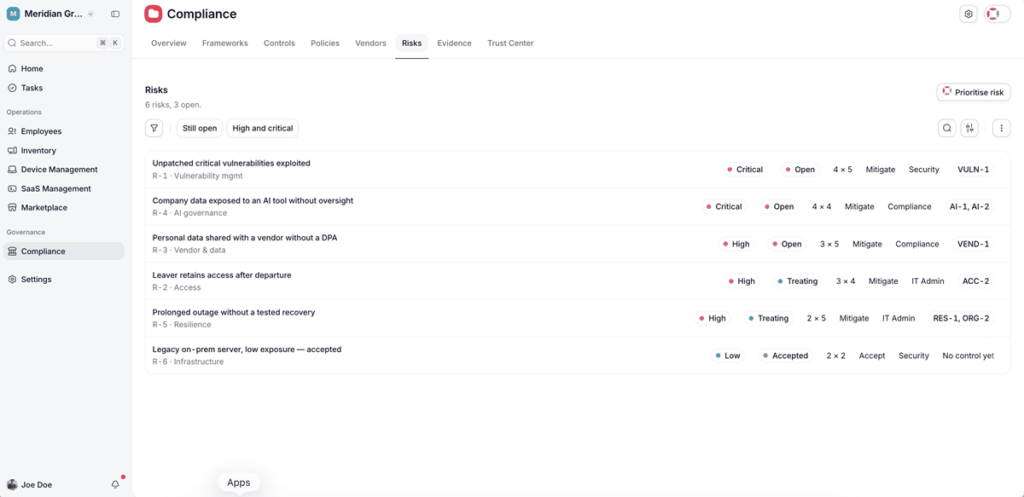
- Riscos identificados e priorizados: registas os riscos da empresa com o respetivo nível, o responsável e o plano para os reduzir. É a base sobre a qual assentam todas as medidas da NIS2.
- Configurações de segurança implementadas: crias perfis de encriptação, palavras-passe, VPN ou bloqueio de USB e aplica-los por grupos de dispositivos, por escritório ou por equipa.
Para formalizar o trabalho
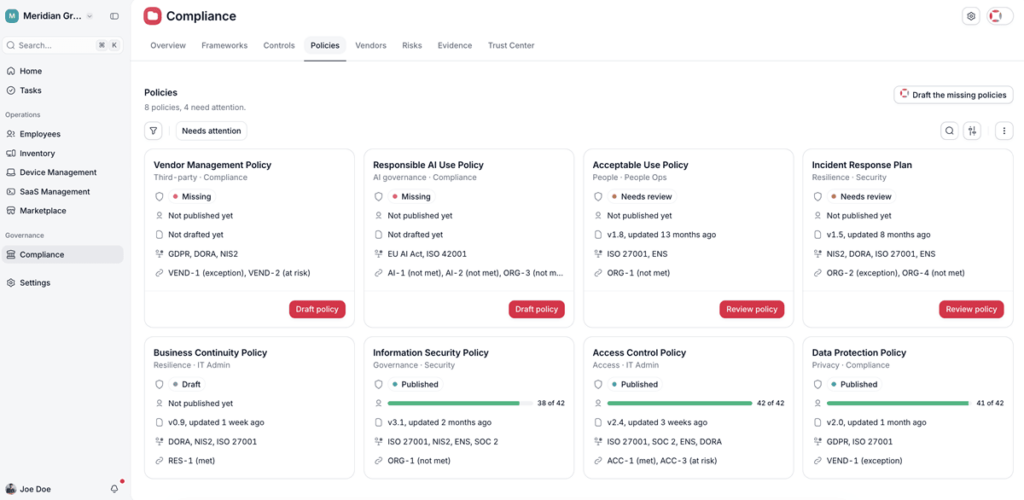
- Políticas prontas para a gestão de topo: cada política indica as normas que cobre e os controlos que suporta, para que os órgãos de gestão a possam aprovar sabendo exatamente o que implica.
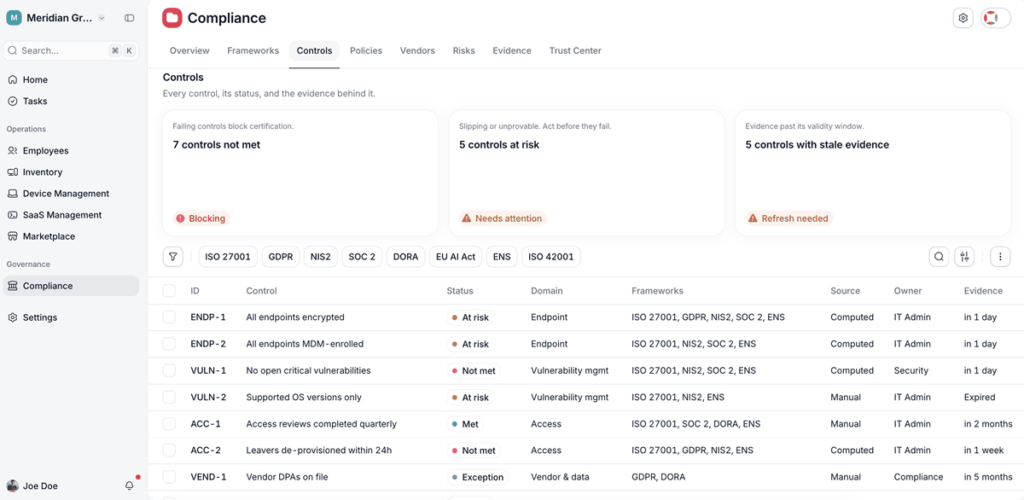
- Controlos alinhados com outros referenciais: cada controlo está associado à NIS2 e a normas como a ISO 27001, o que te permite acompanhar a regulamentação do CNCS sem teres de recomeçar do zero.
Para manter no tempo
- Acompanhamento contínuo: quando um risco muda ou um controlo deixa de ser cumprido, vês de imediato e sabes quem tem de agir.
- Riscos aceites sob controlo: os riscos que decidires aceitar ficam documentados e a plataforma avisa-te antes de chegar a altura de os rever.
Quanto mais cedo começares, mais margem terás para chegar às ações de supervisão do CNCS com tudo em ordem. Para veres o que o Factorial IT cobre em cada medida da diretiva, descobre como é que o Factorial IT ajuda a cumprir a NIS2.