A diretiva NIS2 marca um antes e um depois na cibersegurança na Europa, e há muitas empresas em Portugal que ainda não sabem de que forma vão ser afetadas nem o que devem fazer exatamente.
Estás obrigado a cumpri-la? Que riscos corres se não o fizeres? Por onde começar?
Esta FAQ reúne respostas claras e rápidas às perguntas mais frequentes sobre a diretiva NIS2 em Portugal, para perceberes o impacto que tem na tua empresa e os passos que deves dar quanto antes.
1. O que é a diretiva NIS2 e qual é o seu objetivo?
A diretiva NIS2 é uma norma europeia que tem como propósito melhorar a cibersegurança em toda a União Europeia. O seu objetivo principal é proteger melhor as empresas e os serviços essenciais contra ciberataques, através de requisitos comuns de segurança e de gestão de riscos.
Além disso, pretende reforçar a cooperação entre os Estados-Membros e garantir que as organizações reagem rapidamente perante incidentes de segurança.
2. O que muda com a NIS2 em relação à NIS1?
Por um lado, a NIS2 alarga o âmbito de aplicação da diretiva anterior (NIS1), abrangendo muitas mais empresas e setores. Por outro, estabelece regras mais exigentes em matéria de gestão de riscos, notificação de incidentes e supervisão.
Outra diferença importante é que aumenta a responsabilidade dos órgãos de gestão das empresas e agrava as sanções em caso de incumprimento.
3. Quando entra em vigor a NIS2 em Portugal?
A diretiva NIS2 entrou em vigor a nível europeu no início de 2023 e fixou um prazo para todos os Estados-Membros a transporem para o direito nacional, que terminou a 17 de outubro de 2024.
Portugal não cumpriu esse prazo, mas acabou por transpor a diretiva através do Decreto-Lei n.º 125/2025, que aprovou o novo Regime Jurídico da Cibersegurança. O Centro Nacional de Cibersegurança (CNCS) é a autoridade nacional responsável e tem vindo a publicar a regulamentação que concretiza as obrigações das entidades abrangidas.
📌 Sabe mais sobre a entrada em vigor da diretiva NIS2 em Portugal.
4. Que empresas são obrigadas a cumprir a NIS2?
A NIS2 aplica-se às empresas consideradas entidades essenciais ou importantes, ou seja, às que desenvolvem atividades em setores críticos ou que têm um impacto significativo na economia ou na sociedade.
Em regra, abrange médias e grandes empresas, isto é, com 50 ou mais trabalhadores ou com volume de negócios e balanço anuais superiores a 10 milhões de euros. Ainda assim, pode incluir organizações mais pequenas quando a sua atividade é especialmente crítica.
📌 Sabe mais sobre a quem se aplica a diretiva NIS2 em Portugal.
5. Que setores são abrangidos pela NIS2?
A diretiva NIS2 distingue entre setores de elevada criticidade (Anexo I) e outros setores críticos (Anexo II). A classificação final como entidade essencial ou importante depende da combinação entre o setor e a dimensão da empresa.
Setores de elevada criticidade:
- Energia.
- Transportes.
- Banca.
- Infraestruturas do mercado financeiro.
- Saúde.
- Água potável.
- Águas residuais.
- Infraestruturas digitais.
- Gestão de serviços TIC (prestadores de serviços geridos).
- Administração pública.
- Espaço.
Outros setores críticos:
- Serviços postais e de estafetas.
- Gestão de resíduos.
- Fabrico, produção e distribuição de produtos químicos.
- Produção, transformação e distribuição de produtos alimentares.
- Indústria transformadora (incluindo maquinaria, veículos, eletrónica, etc.).
- Prestadores de serviços digitais (mercados online, motores de pesquisa e redes sociais).
- Investigação.
6. A NIS2 aplica-se às PME ou só às grandes empresas?
Embora a NIS2 se dirija sobretudo a médias e grandes empresas, em certos casos pode também afetar as PME.
Isso acontece, por exemplo, quando fazem parte da cadeia de abastecimento de uma entidade abrangida ou quando prestam serviços especialmente críticos. Na prática, muitas PME vão ter de se adaptar de forma indireta, porque os clientes e parceiros vão exigir-lhes determinados requisitos de cibersegurança.
7. O que são entidades essenciais e importantes?
A NIS2 classifica as entidades abrangidas em dois grandes grupos:
- Entidades essenciais: em regra, grandes empresas dos setores de elevada criticidade, a que se juntam alguns casos previstos na lei independentemente da dimensão. Estão sujeitas a uma supervisão mais intensa.
- Entidades importantes: as restantes entidades abrangidas, como as médias empresas dos setores de elevada criticidade e as médias e grandes empresas dos outros setores críticos.
📌 Sabe mais sobre a diferença entre entidades essenciais e importantes.
8. Se sou fornecedor ou faço parte da cadeia de abastecimento, a NIS2 aplica-se a mim?
Sim. Mesmo que não estejas diretamente abrangido, a NIS2 pode afetar-te se fizeres parte da cadeia de abastecimento de uma empresa que esteja.
As entidades abrangidas têm de garantir a segurança dos seus fornecedores, por isso é cada vez mais habitual que exijam medidas de cibersegurança, auditorias ou certificações a terceiros.
Na prática, muitas empresas vão ter de se adaptar à NIS2 de forma indireta para continuarem a trabalhar com os seus clientes.
9. Que obrigações impõe a NIS2 às empresas?
A NIS2 estabelece um conjunto de obrigações centradas na gestão proativa da cibersegurança e na mitigação de riscos. Entre as principais, destacam-se as seguintes.
- Governação e responsabilidade da gestão: os órgãos de gestão são os responsáveis máximos pela cibersegurança, têm de aprovar as medidas e definir papéis claros, e respondem em caso de negligência.
- Gestão de riscos de cibersegurança: avaliar e gerir de forma contínua os riscos que afetam os sistemas informáticos, as redes e o ambiente físico.
- Medidas de segurança técnicas e organizativas: aplicar controlos de acesso rigorosos, autenticação multifator (MFA), encriptação de dados, proteção da infraestrutura e práticas básicas de ciber-higiene.
- Gestão da cadeia de abastecimento: garantir que os fornecedores diretos e os prestadores de serviços cumprem requisitos de cibersegurança adequados, para evitar ataques através de terceiros.
- Notificação de incidentes: comunicar os incidentes significativos às autoridades competentes, cumprindo os prazos legais (24 horas, 72 horas e um mês).
- Testes e auditorias: realizar avaliações periódicas, auditorias de segurança e simulações para medir a eficácia das medidas implementadas.
- Sensibilização e formação: formar todo o pessoal de forma periódica em cibersegurança e boas práticas, incluindo os órgãos de gestão.
- Planos de continuidade e recuperação: garantir que a empresa consegue continuar a operar e recuperar rapidamente depois de um incidente grave, com planos de recuperação de desastres e cópias de segurança protegidas.
- Registo e documentação: manter um registo documentado das políticas, das medidas adotadas, das evidências e das avaliações de riscos.
- Cooperação com as autoridades: colaborar com os organismos nacionais e europeus e participar em redes de partilha de informação sobre ciberameaças.
10. Como devem ser notificados os incidentes de segurança?
A NIS2 é muito exigente com os tempos de resposta. Obriga as empresas a notificar qualquer incidente significativo à autoridade nacional competente, seguindo um modelo por fases.
- Alerta precoce: no prazo máximo de 24 horas a contar do momento em que se toma conhecimento do incidente, é preciso enviar um primeiro aviso, mesmo que ainda não se conheçam todos os pormenores.
- Notificação do incidente: no prazo máximo de 72 horas, deve ser enviada uma atualização com uma avaliação inicial do incidente, da sua gravidade e do seu impacto.
- Relatório final: no prazo de um mês a contar da notificação, é preciso entregar um documento com a análise completa do incidente, as consequências reais e as medidas de mitigação adotadas.
Em Portugal, estas notificações dirigem-se ao CNCS, através dos canais que o próprio Centro disponibiliza.
11. A gestão da empresa tem responsabilidade legal com a NIS2?
Sim, e de forma muito direta. A NIS2 acaba com a ideia de que a cibersegurança é um problema apenas do departamento de informática e coloca a responsabilidade sobre os ombros do conselho de administração e da gestão de topo.
Isto traduz-se em duas obrigações essenciais.
- Formação obrigatória: os membros dos órgãos de gestão têm de receber formação regular em cibersegurança para compreenderem os riscos tecnológicos do seu setor e avaliarem corretamente as medidas implementadas.
- Responsabilidade direta por negligência: se uma empresa sofrer um incidente grave por não ter aprovado ou aplicado as medidas exigidas, os gestores podem ser responsabilizados a título pessoal. No caso das entidades essenciais, as autoridades podem mesmo suspender temporariamente os responsáveis das suas funções de gestão.
12. Como começar a cumprir a NIS2?
Adaptar-se à NIS2 não acontece de um dia para o outro. Estes são os passos que as empresas devem seguir.
Classificação e âmbito. Identificar formalmente se a empresa está abrangida pela lei e em que categoria se enquadra (entidade essencial ou importante).
Envolvimento da gestão. Informar a gestão de topo sobre as suas novas responsabilidades legais e assegurar o orçamento necessário para a adaptação.
Auditoria inicial. Avaliar o estado atual da cibersegurança da empresa face às exigências da NIS2, para detetar as lacunas existentes e a criticidade dos sistemas.
Plano de ação. Implementar as soluções necessárias para fechar essas lacunas, como segurança de redes, cópias de segurança imutáveis, controlo de acessos com MFA ou encriptação.
Protocolos de resposta e notificação. Definir e documentar processos claros para saber como agir perante um ataque e garantir que é possível notificar as autoridades nas primeiras 24 horas.
Reforçar a cadeia de abastecimento. Rever os contratos com fornecedores tecnológicos e prestadores de serviços e exigir-lhes requisitos de cibersegurança adequados.
Sensibilização contínua. Formar periodicamente todo o pessoal, incluindo os gestores, para criar uma verdadeira cultura de cibersegurança e evitar erros humanos.
13. Existe software específico para cumprir a diretiva NIS2?
Sim, existem ferramentas pensadas para facilitar o cumprimento da NIS2, embora não haja um software oficial único. Estas soluções ajudam a gerir riscos, documentar controlos e garantir que os requisitos da diretiva são cumpridos. Entre as mais relevantes estão as seguintes.
- Plataformas GRC (Governance, Risk & Compliance): permitem centralizar a gestão de riscos, políticas e auditorias.
- Software específico para a NIS2: ferramentas que ajudam a documentar medidas de segurança, incidentes e evidências de conformidade.
- Soluções técnicas de cibersegurança: SIEM, EDR e monitorização de redes para detetar incidentes e responder-lhes.
- Consultoria e recursos externos: serviços especializados que ajudam a adaptar processos e a formar o pessoal no cumprimento da norma.
14. Que sanções existem por incumprimento da NIS2?
O incumprimento da NIS2 eleva o risco financeiro para um novo patamar, aproximando as coimas em cibersegurança das que já conhecemos em proteção de dados (RGPD). As sanções por incumprimento da NIS2 dividem-se em dois escalões, consoante a classificação da empresa.
- Entidades essenciais: coimas que podem chegar aos 10 milhões de euros ou a 2% do volume de negócios anual a nível mundial no exercício anterior, aplicando-se sempre o valor mais elevado.
- Entidades importantes: coimas que podem chegar aos 7 milhões de euros ou a 1,4% do volume de negócios anual a nível mundial, aplicando-se também o valor mais elevado.
Para além do impacto financeiro, as autoridades podem impor auditorias periódicas, exigir que o incumprimento seja tornado público, com o consequente dano reputacional, e, no caso das entidades essenciais, suspender autorizações para operar ou prestar serviços.
15. Como é que o Factorial IT te ajuda a cumprir a NIS2?
Como vimos mais acima a propósito do software, cumprir a NIS2 costuma exigir várias ferramentas, uma para gerir a conformidade e outras para a parte técnica. O Factorial IT junta as duas numa única plataforma ligada aos dados de RH.
- Gestão da conformidade: controlos, políticas, riscos, fornecedores e evidências num único painel, com cada controlo associado à NIS2 e a outras normas como a ISO 27001.
- Gestão de dispositivos: um MDM para aplicar as políticas de segurança em todos os equipamentos da equipa e um EDR para detetar ameaças e responder-lhes.
- Aplicações e acessos: um inventário das ferramentas SaaS que cada equipa utiliza e permissões que são atribuídas e retiradas à medida que há entradas e saídas registadas nos RH.
- Dados que se atualizam sozinhos: o que acontece nos dispositivos e nos acessos atualiza o estado de cada controlo, sem teres de copiar informação de uma ferramenta para outra.
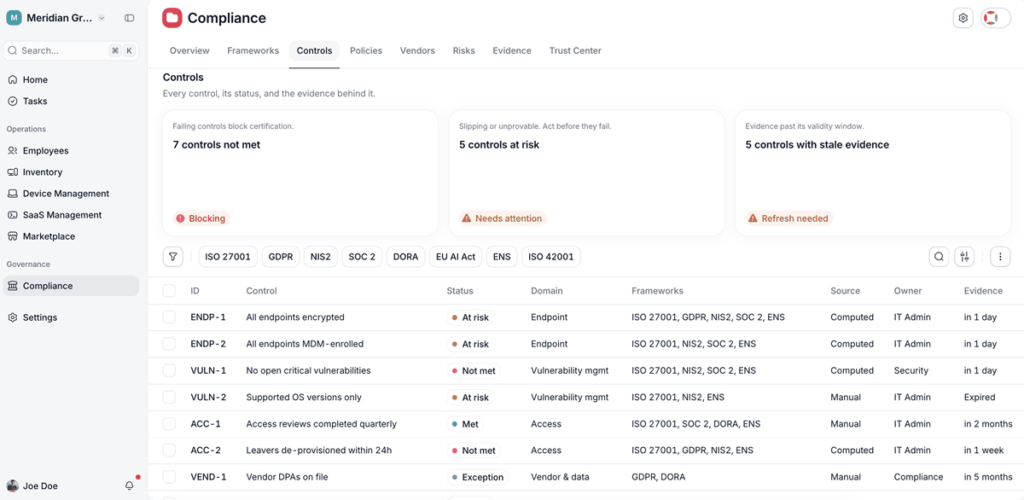
Com tudo numa única plataforma, tens menos integrações para manter e uma visão completa da tua conformidade. Para veres o que o Factorial IT cobre em cada medida da diretiva, descobre como é que o Factorial IT ajuda a cumprir a NIS2.