Um colaborador sai da empresa numa sexta-feira. Na segunda, o portátil está guardado numa gaveta, mas a conta Google continua ativa, a sessão no CRM mantém-se aberta no telemóvel e ninguém se lembra de que ele era administrador do software de faturação. Nada disto parece grave até aparecer numa auditoria ou, pior, num incidente.
Com a NIS2, esse momento passa a ser uma obrigação. O offboarding faz parte das medidas de segurança do artigo 21.º, n.º 2, e é auditado como qualquer outra. Neste artigo vais ver o que a diretiva exige quando alguém sai da empresa, que prazo tens para cortar os acessos, uma checklist passo a passo e as evidências que o auditor te vai pedir.
Os riscos de um offboarding mal feito
O offboarding fica a meio caminho entre dois departamentos. Os RH sabem quando alguém sai e a equipa de TI sabe a que é que essa pessoa tinha acesso, e é no espaço entre estas duas informações que ficam portas abertas. Estas são as falhas mais comuns.
- Contas que continuam ativas: a identidade principal é desativada, mas as contas de administrador separadas, os acessos à VPN ou as chaves de API continuam a funcionar semanas depois. São as mais perigosas, porque são as que têm mais permissões.
- Equipamentos que não voltam: com o teletrabalho, o portátil pode demorar semanas a chegar ou nunca chegar. E o telemóvel pessoal com o e-mail da empresa configurado sai porta fora com o colaborador.
- Aplicações fora do SSO: desativar a conta principal não fecha as ferramentas com utilizador e palavra-passe próprios, muitas delas contratadas pelas próprias equipas sem passar pela TI. Podes aprofundar o tema no nosso artigo sobre NIS2 e SaaS.
- Credenciais partilhadas: se o colaborador sabia a palavra-passe de uma conta comum ou de um acesso de emergência, essa informação sai com ele, mesmo que o seu utilizador esteja desativado.
É também um dos pontos mais verificados numa auditoria NIS2. Basta analisar algumas saídas recentes para perceber se os acessos foram fechados a tempo. Se não foram, a empresa fica exposta a sanções e os próprios órgãos de gestão podem ser chamados a responder por isso.
O que exige a NIS2 no offboarding de colaboradores?
O ponto de partida é a alínea i) do artigo 21.º, n.º 2, que obriga as entidades essenciais e importantes a adotar medidas de segurança dos recursos humanos, políticas de controlo de acessos e gestão de ativos. O texto não fala em offboarding, mas a saída de um colaborador mexe com estas três áreas ao mesmo tempo.
O detalhe está no Regulamento de Execução (UE) 2024/2690, e convém saber a quem se aplica à letra. Aplica-se diretamente a onze tipos de prestadores digitais, entre os quais os serviços de computação em nuvem, os centros de dados, os prestadores de serviços geridos e de serviços de segurança geridos, os mercados em linha e as redes sociais. Para as restantes entidades, a obrigação chega através da lei nacional. Em Portugal, é o Decreto-Lei n.º 125/2025, que aprovou o novo Regime Jurídico da Cibersegurança, em vigor desde abril de 2026 e concretizado pelo regulamento do CNCS publicado em junho. Podes acompanhar o calendário no nosso artigo sobre a entrada em vigor da NIS2 em Portugal. Ainda assim, o regulamento europeu continua a ser o texto mais concreto nesta matéria e é o que auditores e consultores usam como referência.
Quatro dos seus pontos dizem respeito diretamente às saídas.
| Ponto do regulamento | O que exige | Inclui mudanças de função? |
|---|---|---|
| 10.3 | Que as obrigações de segurança que se mantêm após a saída, como a confidencialidade, estejam definidas no contrato e sejam efetivamente cumpridas | Sim |
| 11.2.2 b) | Alterar os direitos de acesso quando a relação laboral termina ou muda | Sim |
| 11.5.4 | Rever periodicamente as identidades e desativar sem demora as que já não são necessárias | De forma indireta |
| 12.5 | Que os ativos na posse do colaborador sejam devolvidos, depositados ou apagados no fim da relação laboral, com cada passo documentado | Não, apenas saídas |
Há dois pormenores que passam quase sempre despercebidos.
O primeiro são as mudanças de função. Quem passa das finanças para as vendas não sai da empresa, mas os acessos às finanças deviam desaparecer. O regulamento trata este caso como uma saída para efeitos de acessos, e é aqui que se acumulam mais permissões desnecessárias, porque as novas são atribuídas depressa e as antigas quase nunca são retiradas.
O segundo são os externos. Trabalhadores independentes, consultores e pessoal de fornecedores também têm contas e, por vezes, equipamentos. O ponto 11.2.2 d) exige que o seu acesso seja limitado no âmbito e na duração, pelo que o fim de um contrato com um fornecedor precisa do seu próprio offboarding. Podes ler mais sobre isto no nosso artigo sobre a NIS2 na cadeia de abastecimento.
Qual é o prazo para revogar os acessos segundo a NIS2?
Nem a diretiva nem o regulamento de execução fixam um número de horas para revogar os acessos. Pedem que isso aconteça no fim da relação laboral e sem demora, e o guia técnico da ENISA também não vai além de pedir que seja feito em tempo útil.
Isso não quer dizer que haja margem total. O ponto 11.2.1 obriga a gerir os acessos de acordo com a tua própria política de controlo de acessos, por isso és tu que defines o prazo e o auditor verifica se o cumpres. Uma política que diga apenas «o mais rápido possível» não é verificável, e é daí que nascem muitas não conformidades.
Se ainda não definiste prazos, estas são as referências mais usadas na prática.
| Situação | Prazo de referência |
|---|---|
| Identidade principal e SSO | No fim do último dia de trabalho |
| Despedimento ou saída não acordada | No momento da comunicação ou imediatamente antes |
| Contas de administrador e acessos privilegiados | Ao mesmo tempo que a identidade principal |
| Aplicações fora do SSO | No próprio dia, no máximo em 24 horas |
| Equipamentos | Recolha no último dia ou bloqueio remoto se não forem devolvidos |
| Mudança de função | Quando se atribuem as novas permissões, nunca depois |
O offboarding começa no onboarding
Metade de um bom offboarding decide-se no primeiro dia. Se, quando alguém entra, não fica registado o que recebe, no dia em que sai ninguém sabe o que tem de ser retirado.
- Cláusulas no contrato desde o início: o ponto 10.3 exige que a confidencialidade e as restantes obrigações posteriores à saída constem das condições de trabalho, tal como a obrigação de devolver os equipamentos. Não se podem acrescentar no último dia.
- Cada equipamento e cada acesso associado a uma pessoa: o inventário de ativos exigido pela NIS2 tem de indicar quem tem cada equipamento. Sem essa ligação, a checklist de saída transforma-se numa investigação.
- Acessos por função: se as permissões são atribuídas em função do cargo, retirá-las é desfazer um modelo. Se são dadas à mão e a pedido, é preciso rever aplicação a aplicação.
- Os RH como ponto de partida: a data de saída está no software de RH. Quanto mais direta for a ligação entre esse dado e as ações da TI, menos o processo depende de alguém se lembrar de avisar.
Checklist de offboarding para cumprir a NIS2
Esta checklist arranca no momento em que os RH confirmam a saída. Cada passo deve deixar um registo com data, porque é precisamente isso que depois é auditado.
Antes do último dia
- Abrir o processo de saída com a data e a hora de saída confirmadas pelos RH.
- Listar todos os acessos da pessoa, incluindo as aplicações fora do SSO, as contas de administrador e as contas partilhadas que usava.
- Listar os equipamentos e ativos atribuídos, do portátil e do telemóvel às chaves de segurança, cartões de acesso e documentação em papel.
- Passar as responsabilidades a outra pessoa se o colaborador era proprietário de documentos, responsável por um ativo crítico ou contacto no plano de resposta a incidentes.
- Preparar o lembrete das obrigações de confidencialidade que se mantêm após a saída.
- Avisar o colaborador da data em que a caixa de correio vai ser fechada para que possa retirar as mensagens pessoais.
- Em caso de despedimento, planear o corte dos acessos para que coincida com a comunicação ou a anteceda.
No último dia
- Desativar a identidade principal e terminar as sessões ativas em todos os equipamentos.
- Cortar a VPN, o acesso remoto e as aplicações fora do SSO uma a uma, com confirmação de cada corte.
- Desativar as contas de administrador separadas, que não são afetadas pela desativação da conta principal quando se trata de identidades distintas.
- Revogar tokens de MFA, certificados, chaves de API e chaves SSH emitidos em nome do colaborador.
- Recolher os equipamentos e confirmá-los na lista de ativos, com um comprovativo de entrega assinado.
- Desativar o cartão ou qualquer outro acesso físico às instalações.
- Bloquear a caixa de correio e ativar uma resposta automática com um contacto alternativo. É preferível ao reencaminhamento automático de e-mails, que choca com o princípio da minimização do RGPD.
- Libertar as licenças das ferramentas que usava.
Depois da saída
- Apagar os equipamentos devolvidos e registar a eliminação dos dados antes de os voltar a atribuir.
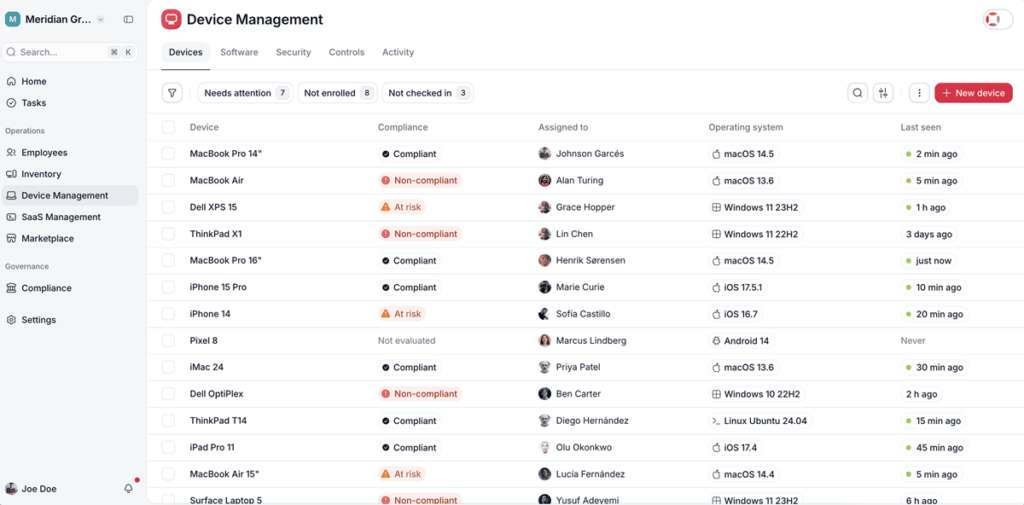
- Bloquear ou apagar remotamente os que não voltam, como prevê expressamente o ponto 12.5. Se um ativo não puder ser recuperado, é preciso garantir que deixa de conseguir aceder aos sistemas da empresa. Com um MDM, isto faz-se em minutos, e é uma das razões pelas quais é difícil cumprir a NIS2 sem um.
- Nos equipamentos pessoais, retirar apenas o que é da empresa. Em BYOD, a eliminação seletiva remove o perfil profissional, as aplicações e os dados da empresa sem mexer nos dados pessoais.
- Alterar as palavras-passe partilhadas e de emergência que a pessoa conhecia, sempre em caso de despedimento.
- Analisar os registos para confirmar que não houve inícios de sessão depois do corte.
- Primeiro desativar, depois eliminar. Eliminar a conta logo no primeiro dia apaga o rasto de auditoria de que podes vir a precisar se mais tarde surgir algum problema. Elimina-a quando a tua política de conservação o determinar.
- Fechar o processo com todas as evidências e assinalar a saída para a próxima revisão de acessos.
Que evidências vai pedir o auditor?
Numa auditoria NIS2, o procedimento de offboarding escrito é o que menos importa. O que se verifica é a prova de que foi cumprido, e a forma habitual de o fazer é pegar em várias saídas e reconstituí-las.
Para cada saída, convém ter à mão os seguintes elementos.
- A checklist de saída completa, com a devolução dos ativos assinada pelo colaborador e pela chefia direta.
- O registo de acessos com a data e a hora em que cada um foi retirado.
- Os registos de eliminação de dados dos equipamentos devolvidos.
- O bloqueio ou a eliminação remota dos que não foram devolvidos.
- A comunicação escrita ao colaborador sobre as suas obrigações após a saída.
A isto juntam-se dois registos gerais, revistos periodicamente.
- Uma lista de saídas com os ativos devolvidos e a data de cada devolução.
- As revisões periódicas de acessos, com uma periodicidade definida. A trimestral é a mais comum.
O indicador que melhor resume tudo isto é o tempo que decorre entre a data de saída registada pelos RH e a revogação do último acesso.
Como automatizar o offboarding com o Factorial IT?
Na maioria das empresas, o offboarding depende de uma cadeia de avisos. Os RH registam a saída, alguém envia um e-mail à TI, a TI vê o que a pessoa tinha e vai fechando os acessos à mão. Cada elo acrescenta horas e um possível esquecimento.
O Factorial IT parte do dado que já está no software de RH da Factorial. Quando a saída é registada, o offboarding é executado a partir desse mesmo evento, sem tickets pelo meio.
- Revogação de acessos: as contas são fechadas no fornecedor de identidade e nas aplicações integradas, à hora definida para a saída.
- Bloqueio e eliminação remota: o equipamento é bloqueado quando o colaborador sai e, se não for devolvido, é apagado remotamente, com registo de cada ação.
- Libertação de licenças SaaS: são recuperadas as licenças que a pessoa usava, incluindo as de ferramentas contratadas fora do controlo da TI.
- Tarefas para aplicações sem integração: as ferramentas que não podem ser automatizadas geram uma tarefa para o respetivo responsável, com o mesmo rasto das ações automáticas.
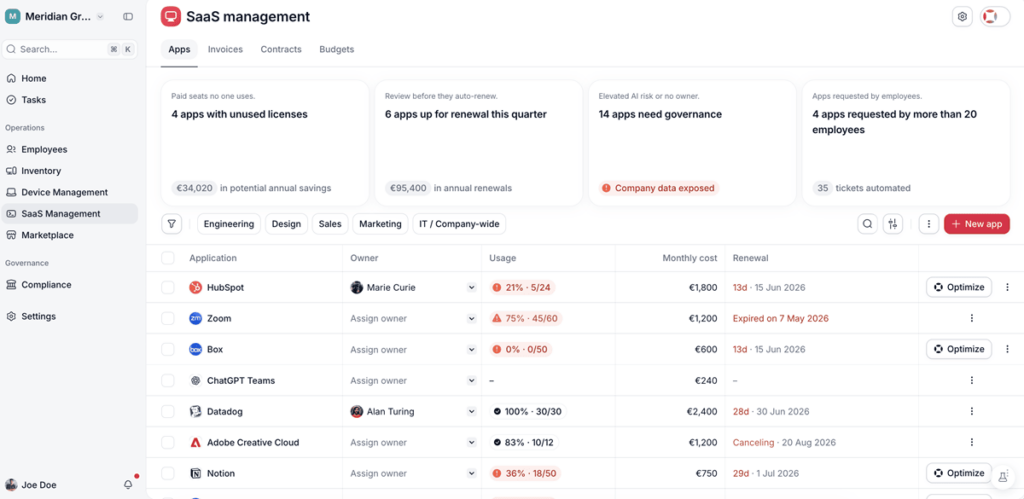
- Rasto completo de cada saída: fica registada a hora de cada revogação e o tempo decorrido desde o último dia do colaborador.
- Inventário do que está atribuído a cada pessoa: antes da saída, tens numa só vista os equipamentos, acessos e aplicações da pessoa, sem andar de ferramenta em ferramenta.
- Ajuste de permissões nas mudanças de função: quando a função é atualizada nos RH, são retirados os acessos do cargo anterior e atribuídos os do novo.
- Acompanhamento da devolução de equipamentos: cada equipamento por recolher fica assinalado no inventário até ser devolvido ou bloqueado.