Uma auditoria NIS2 põe à prova algo muito concreto, se aquilo que a tua empresa diz fazer em cibersegurança corresponde ao que faz na realidade. E para o demonstrar não chega a boa vontade, são precisos registos.
Pouco importa se é conduzida pelo CNCS, pela tua própria equipa ou por um cliente que quer saber se és um fornecedor de confiança. Em todos os casos, vão pedir-te o mesmo, evidências concretas, datadas e atualizadas, de que geres bem o risco.
Neste artigo vais ficar a saber o que é uma auditoria NIS2, se é obrigatória em Portugal, quem a pode realizar e o que precisas de ter preparado para a superar sem sustos.
O que é uma auditoria NIS2?
Uma auditoria NIS2 é uma revisão sistemática que verifica se uma organização cumpre as medidas de gestão dos riscos de cibersegurança exigidas pela Diretiva (UE) 2022/2555, conhecida como NIS2. Em Portugal, estas exigências foram transpostas pelo Decreto-Lei n.º 125/2025, que aprova o Regime Jurídico da Cibersegurança.
O ponto de referência é o artigo 21.º, n.º 2, que reúne as dez medidas mínimas que as entidades essenciais e importantes têm de aplicar. Entre elas estão a análise de riscos, o tratamento de incidentes, a continuidade do negócio, a segurança da cadeia de abastecimento, o controlo de acessos, a gestão de ativos e a autenticação multifator.
O que distingue esta auditoria de outras é o foco. Na NIS2, o auditor quer confirmar que as políticas da empresa são aplicadas de facto, que alguém as revê e que a gestão as aprovou. Por isso, está mais próxima de uma verificação do dia a dia do que de uma simples análise documental.
Um pormenor importante, não existe certificação NIS2. No fim da auditoria não recebes um selo, como acontece com a ISO 27001, mas sim um relatório com o que cumpres e o que ainda tens de corrigir.
A auditoria NIS2 é obrigatória em Portugal?
Depende de a tua empresa estar ou não abrangida pela diretiva e do tipo de auditoria de que estamos a falar.
Ao contrário de outros países europeus, Portugal já concluiu a transposição. O Decreto-Lei n.º 125/2025 foi publicado a 4 de dezembro de 2025 e está em vigor desde 3 de abril de 2026, com o CNCS (Centro Nacional de Cibersegurança) como autoridade nacional. Tens o calendário completo no nosso artigo sobre quando entra em vigor a diretiva NIS2 em Portugal. Por isso, adiar a preparação já não é opção, por três razões:
- A supervisão já é possível: com o regime em vigor, o CNCS pode fiscalizar o cumprimento a qualquer momento, e não vais ter margem para gerar evidências que já deviam existir há meses.
- As regras são conhecidas: o decreto-lei e a regulamentação do CNCS definem o que vai ser verificado, e as dez medidas do artigo 21.º da diretiva são a base de tudo.
- Os teus clientes já to estão a pedir: as empresas abrangidas pela NIS2 têm de gerir a segurança da sua cadeia de abastecimento, e isso traduz-se em questionários, cláusulas contratuais e auditorias aos fornecedores.
Quanto a quem está obrigado, a NIS2 afeta sobretudo médias e grandes empresas que operam num dos 18 setores da diretiva, como energia, transportes, saúde, infraestruturas digitais ou indústria transformadora. Em Portugal, estas entidades têm de se identificar na plataforma MyCiber do CNCS e designar um responsável de cibersegurança. Se não tens a certeza de que a tua empresa está abrangida, encontras tudo no nosso artigo a quem se aplica a diretiva NIS2 em Portugal.
Tipos de auditoria NIS2 e quem as realiza
Quando se fala de auditoria NIS2, é comum misturar situações muito diferentes. Na prática, há quatro cenários, e cada um tem um auditor diferente.
1. Supervisão das entidades essenciais pela autoridade
As entidades essenciais estão sujeitas a supervisão ex ante. Ou seja, o CNCS não precisa que aconteça nada para as fiscalizar. O artigo 32.º da diretiva permite-lhe realizar inspeções no local e à distância (incluindo aleatórias), auditorias de segurança periódicas e específicas a cargo de um organismo independente ou da própria autoridade, e auditorias extraordinárias após um incidente significativo ou um incumprimento.
2. Supervisão a posteriori das entidades importantes
Nas entidades importantes, a supervisão é ativada quando a autoridade recebe indícios de incumprimento, por exemplo após a notificação de um incidente. Nesse caso, o artigo 33.º permite-lhe ordenar inspeções e auditorias de segurança específicas.
3. Auditoria interna
O próprio artigo 21.º, n.º 2, obriga a ter procedimentos para avaliar a eficácia das medidas. O mais habitual é fazê-lo através de auditorias internas periódicas, realizadas pela tua equipa ou por um consultor externo. Muitas empresas combinam um gap analysis interno com testes técnicos subcontratados.
4. Auditoria de um cliente ao seu fornecedor
Se trabalhas com empresas abrangidas pela NIS2, é provável que te peçam para demonstrar as tuas medidas de segurança antes de assinar ou renovar um contrato. Aqui, o auditor é o teu cliente ou alguém que atua em seu nome, e o âmbito é definido pelo contrato e pelos requisitos de segurança da cadeia de abastecimento.
Como decorre uma auditoria NIS2, passo a passo?
Cada auditor tem a sua metodologia, mas quase todas seguem uma sequência semelhante. Conhecê-la ajuda-te a antecipar o que te vão pedir e em que momento:
- Definição do âmbito: o primeiro passo é confirmar se a tua empresa está abrangida pela NIS2, se é entidade essencial ou importante e que sociedades, serviços e sistemas ficam incluídos. Um âmbito mal definido condiciona tudo o que vem a seguir.
- Gap analysis face ao artigo 21.º: o auditor compara os teus controlos atuais com as dez medidas da diretiva e classifica cada lacuna consoante a sua criticidade. Se já tens a ISO 27001 ou segues o Quadro Nacional de Referência para a Cibersegurança (QNRCS), boa parte do trabalho está feita.
- Análise documental e entrevistas: aqui entram as políticas, a análise de riscos, os procedimentos, os contratos e as atas da gestão. São também entrevistados os responsáveis por cada controlo, desde as TI aos RH, passando pelas compras ou pelo jurídico.
- Verificação técnica: o auditor confirma que o que está na documentação se cumpre nos teus sistemas. Revê configurações, registos e o estado dos dispositivos, e pode apoiar-se em análises de vulnerabilidades ou pentests.
- Relatório de constatações: recebes um relatório com o grau de cumprimento de cada medida, as não conformidades detetadas e as recomendações.
- Plano de remediação e acompanhamento: é altura de dar prioridade às correções, atribuir responsáveis e definir prazos. Se a auditoria for feita pela autoridade, esta pode obrigar-te a aplicar as recomendações num prazo concreto.
Que evidências te vão pedir numa auditoria NIS2?
Esta é a parte que mais preocupa, e com razão. Numa auditoria NIS2, o que não consegues demonstrar é como se não existisse. Estas são as evidências mais habituais, organizadas segundo as áreas do artigo 21.º, n.º 2.
| Área | Evidências habitualmente pedidas |
|---|---|
| Governação e análise de riscos | Política de segurança aprovada pela gestão, análise de riscos atualizada, atas em que a gestão aprova e supervisiona as medidas |
| Gestão de incidentes | Procedimento de resposta, registo de incidentes, circuito de notificação em 24 horas, 72 horas e um mês, resultados de simulacros |
| Continuidade do negócio | Plano de continuidade e de recuperação, política de cópias de segurança, registos de testes de reposição |
| Cadeia de abastecimento | Inventário de fornecedores críticos, avaliações de segurança realizadas, contratos com cláusulas de cibersegurança |
| Gestão de vulnerabilidades | Registo de patches aplicados, análises de vulnerabilidades, relatórios de pentest |
| Avaliação da eficácia | Auditorias internas, métricas de segurança, revisões pela gestão |
| Formação e ciber-higiene | Plano de formação, registos de presença, formação específica dos órgãos de gestão, campanhas de phishing simulado |
| Criptografia | Política de cifragem, estado da cifragem em portáteis e telemóveis, gestão de chaves |
| Controlo de acessos e gestão de ativos | Inventário de ativos atualizado, revisões periódicas de permissões, registos de entradas e saídas de colaboradores |
| MFA e comunicações seguras | Configuração de MFA nos acessos críticos e remotos, canais de comunicação de emergência |
Repara que muitas destas evidências dependem de algo bem terreno, os dispositivos da tua equipa. O auditor vai querer saber quantos portáteis e telemóveis tens, quem os utiliza, se estão cifrados, se têm os patches em dia e o que aconteceu ao equipamento da pessoa que saiu no mês passado. Se essa informação vive em folhas de cálculo, reuni-la antes da auditoria pode levar-te semanas.
Outro pormenor que faz a diferença é a rastreabilidade ao longo do tempo. Uma captura de ecrã tirada na véspera da auditoria demonstra pouco. Um histórico que mostra que o controlo funciona há meses demonstra muito mais.
Principais erros a evitar numa auditoria NIS2
Quando uma empresa tem problemas numa auditoria NIS2, quase sempre é porque tem dificuldade em demonstrar que as suas medidas funcionam. As falhas costumam repetir-se de organização para organização e a maioria pode ser evitada com uma preparação atempada. Estas são as mais comuns:
- Preparar as evidências à última hora: as evidências geradas mesmo antes da auditoria notam-se. O ideal é que sejam recolhidas de forma automática enquanto trabalhas.
- Encará-la como um exercício de papel: ter políticas perfeitas não serve de muito se a configuração real dos teus sistemas não corresponder.
- Não ensaiar o procedimento de notificação: muitas empresas têm por escrito o circuito de 24 e 72 horas, mas nunca o testaram num simulacro.
- Esquecer os órgãos de gestão: a NIS2 exige que a gestão aprove as medidas, supervisione a sua aplicação e receba formação. Sem atas nem registos que o provem, é uma das primeiras lacunas a vir ao de cima.
- Ficar pelas cláusulas com os fornecedores: assinar um contrato com requisitos de segurança não chega. É preciso avaliar os fornecedores críticos e rever essa avaliação periodicamente.
- Ter um inventário de ativos incompleto: se não sabes que dispositivos tens nem em que estado estão, não consegues provar que estão protegidos. Os equipamentos pessoais sem gestão e os portáteis que nunca foram recuperados após uma saída são um clássico.
- Assumir que a ISO 27001 cobre tudo: é uma ótima base, mas a NIS2 acrescenta requisitos próprios, como os prazos de notificação, a responsabilidade da gestão ou a supervisão ativa da cadeia de abastecimento.
Como é que a Factorial IT te pode ajudar na auditoria NIS2?
Durante a verificação técnica, o auditor vai fazer-te perguntas muito concretas sobre os equipamentos da tua empresa. Com a Factorial IT tens as respostas numa única plataforma ligada aos RH, com dados atualizados e um histórico que sustenta cada uma delas.
- Quantos dispositivos têm e quem os utiliza? Cada portátil e telemóvel aparece associado ao respetivo utilizador, seja qual for o sistema operativo. Mostras o inventário tal como está hoje, sem cruzar folhas de cálculo.
- Estão todos os equipamentos cifrados e protegidos? Vês de relance o estado da cifragem, do antivírus e da deteção de ameaças de toda a frota, e identificas logo o equipamento que ficou para trás.
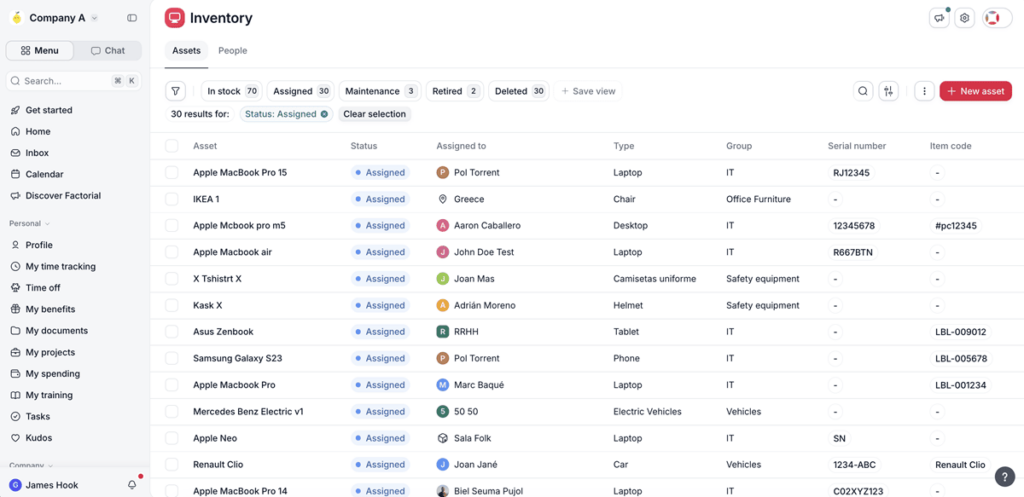
- Como gerem as atualizações de segurança? Os patches são implementados de forma centralizada e fica registado que equipamentos estão em dia.
- O que aconteceu aos acessos das pessoas que saíram? Como cada saída registada nos RH desencadeia a recolha dos dispositivos e a revogação dos acessos, consegues demonstrar quando e como foram retirados.
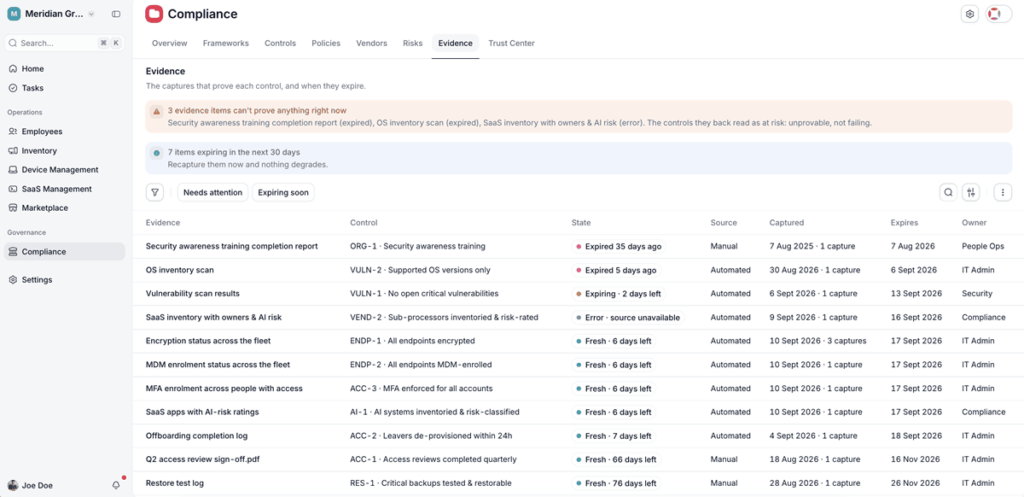
- Que aplicações utiliza a tua equipa? Tens à vista o software e as licenças em uso, o que te permite explicar que ferramentas estão autorizadas.