A diretiva NIS2 obriga as entidades essenciais e importantes a gerir os seus riscos de cibersegurança, e não se consegue gerir o risco de um ativo cuja existência se desconhece. O inventário não surge como uma obrigação autónoma, mas sem ele nenhuma das medidas da NIS2 se aguenta. Um servidor por registar não é corrigido, um fornecedor por mapear não é avaliado e um portátil esquecido não aparece em lado nenhum na análise de riscos.
Este artigo percorre o papel que o inventário de ativos desempenha na NIS2, o que a norma pede em matéria de gestão de ativos, que elementos e que dados há que recolher, e como o construir e mantê-lo sem depender de trabalho manual.
O que é um inventário de ativos na NIS2?
Um inventário de ativos é o registo completo e atualizado de todos os elementos que sustentam a atividade da tua organização e que, se falharem ou forem comprometidos, afetariam a sua segurança ou a sua continuidade. Cada elemento tem de ter um responsável atribuído.
A NIS2 não trabalha com uma lista fechada de ativos. A sua abordagem é a da gestão de riscos, por isso um ativo é tudo aquilo cuja perda, indisponibilidade ou manipulação poria em perigo as redes e os sistemas de informação da entidade. Isto abrange o óbvio, como servidores e aplicações, mas também o que costuma ficar de fora, como os serviços cloud contratados ou os fornecedores com acesso aos teus sistemas.
A NIS2 olha sobretudo para a continuidade. Não se trata apenas de que informação proteger, mas do que tem de continuar a funcionar para que a atividade não pare.
O que exige a NIS2 quanto à gestão de ativos?
A NIS2 não inclui um controlo específico chamado inventário de ativos, como acontece noutros quadros normativos. O que faz é exigir a gestão de ativos como uma das medidas mínimas de gestão de riscos, e o inventário é o primeiro passo incontornável dessa gestão.
O requisito está no artigo 21.º, n.º 2, da Diretiva (UE) 2022/2555, que enumera as medidas técnicas e organizativas que as entidades essenciais e importantes devem adotar. Entre elas, a alínea i) menciona expressamente a segurança dos recursos humanos, as políticas de controlo de acesso e a gestão de ativos. Não se pode controlar o acesso a um ativo nem atribuir-lhe um responsável se ele não estiver primeiro identificado.
O inventário não cumpre apenas essa alínea, sustenta também o resto das medidas do artigo 21.º:
- Análise de riscos: avaliar o risco exige saber primeiro sobre que ativos se avalia.
- Gestão de incidentes: perante um incidente, o inventário permite delimitar que sistemas estão afetados e agir depressa.
- Continuidade de negócio: não se recupera um serviço sem conhecer os ativos de que ele depende.
- Segurança da cadeia de abastecimento: os fornecedores e serviços externos são também ativos que há que registar e vigiar.
- Gestão de vulnerabilidades: só se corrige e se atualiza aquilo que está inventariado.
Por isso, mesmo que a norma não o diga por estas palavras, um inventário incompleto ou desatualizado deixa quase todas as obrigações da NIS2 em suspenso.
Que ativos há que incluir no inventário?
O erro mais comum é reduzir o inventário ao hardware. A NIS2 protege as redes e os sistemas de informação no seu conjunto, por isso o inventário tem de abarcar tudo o que sustenta o serviço:
- Hardware: portáteis, computadores de secretária, telemóveis, servidores, equipamentos de rede e dispositivos de armazenamento.
- Software e aplicações: sistemas operativos, aplicações de negócio, ferramentas internas e licenças.
- Serviços cloud e SaaS: correio, CRM, armazenamento, plataformas de colaboração e qualquer serviço contratado que trate informação ou suporte uma operação.
- Informação e dados: bases de dados, ficheiros, backups e logs, independentemente de onde residam.
- Redes e infraestrutura: ligações, segmentos de rede, sistemas de controlo e elementos de comunicação que mantêm os serviços em funcionamento.
- Fornecedores e cadeia de abastecimento: terceiros com acesso aos teus sistemas ou de quem depende a prestação do serviço, um ponto a que a NIS2 dá especial importância.
- Pessoas: colaboradores, parceiros e fornecedores com acesso aos ativos, na medida em que esse acesso tem de ser controlado.
Os serviços cloud e os fornecedores merecem atenção especial. São origem frequente de shadow IT, com ferramentas contratadas por uma equipa sem passar pelo departamento de IT e que nunca chegam ao inventário, e são também a via pela qual a NIS2 exige vigiar a cadeia de abastecimento.
Que dados deve registar cada ativo?
Registar apenas o nome do ativo não chega nem para gerir o risco nem para responder perante uma inspeção. Cada entrada deve reunir a informação que permite identificar o ativo, localizá-lo, saber quem responde por ele e que papel desempenha no serviço:
- Identificador único: um código que distinga o ativo sem ambiguidade.
- Descrição e tipo: o que é e a que categoria pertence.
- Proprietário: a pessoa ou o papel responsável pelo ativo e pelas decisões sobre a sua proteção.
- Localização ou ambiente: onde se encontra fisicamente ou em que ambiente reside, no caso dos ativos lógicos.
- Serviço ou processo que suporta: a que operação essencial ou importante está associado, para se poder medir o impacto em caso de falha.
- Nível de criticidade: quanto a sua indisponibilidade ou comprometimento afetaria a continuidade do serviço.
- Estado: se está ativo, em reparação, em stock ou desativado.
- Datas de registo e de última revisão: desde quando está registado e quando foi verificado pela última vez.
Como fazer o inventário de ativos passo a passo?
Construir o inventário de raiz torna-se mais leve se for feito por fases, em vez de tentar catalogar tudo de uma vez. Estes cinco passos põem ordem no trabalho.
1. Definir o âmbito e as entidades abrangidas
Antes de listar seja o que for, esclarece se a tua organização é uma entidade essencial ou importante, porque daí depende o nível de exigência e de supervisão. Delimita depois que atividades, processos e locais entram no perímetro regulado. É essa fronteira que decide o que se inventaria e o que não.
Um âmbito mal definido paga-se nos dois sentidos. Se ficar curto, deixas ativos críticos por registar. Se for demasiado largo, ficas a manter informação que nada acrescenta e só gera trabalho. Deixa-o por escrito e usa-o como filtro sempre que tiveres dúvidas.
2. Identificar e descobrir os ativos
É aqui que o inventário se ganha ou se perde, porque o que não se deteta agora fica desprotegido. O erro clássico é perguntar a cada responsável o que tem e dar a resposta por boa. O shadow IT, o servidor herdado ou o portátil esquecido numa gaveta não aparecem nessa lista, e são justamente a via por onde costuma entrar um incidente.
Para não deixares nada de fora, combina a descoberta automática com o cruzamento das fontes que já existem na empresa:
- Ferramentas de descoberta: analisam a rede e detetam em tempo real os dispositivos e o software ligados.
- Registos de compras e contratos: para caçar hardware e licenças que talvez ninguém já use mas continuam ativas.
- Faturas de SaaS e de fornecedores cloud: a melhor pista para destapar aplicações contratadas fora do radar do IT.
- Entradas e saídas de RH: revelam a quem foi atribuído cada equipamento e que acessos continuam abertos.
A análise automática faz o grosso do trabalho, mas é o cruzamento com essas outras fontes que traz à luz o que nenhuma ferramenta vê sozinha, como um fornecedor que acede aos teus sistemas sem ter um único dispositivo dentro da tua rede.
3. Atribuir um proprietário a cada ativo
O proprietário de um ativo não é quem o usa, mas quem responde pela sua proteção. O portátil é usado por um comercial, mas pela cifragem e pela desativação responde um papel concreto, e é esse papel que há que registar.
Atribui a propriedade a um cargo, não a uma pessoa. Se a prenderes a um nome, no dia em que essa pessoa sai ficas com um ativo órfão. Ligada a um papel, a propriedade sobrevive à rotatividade. E como a NIS2 faz recair a responsabilidade última na direção, é esta coluna que liga cada ativo a quem presta contas lá em cima.
4. Classificar os ativos segundo a sua criticidade
Nem todos os ativos pesam o mesmo, e tratá-los por igual é a forma mais rápida de desperdiçar recursos. A NIS2 não impõe uma escala concreta, mas espera que saibas priorizar consoante o impacto na continuidade da atividade. Uma escala de três níveis costuma chegar:
- Crítico: a sua queda para uma operação essencial ou importante.
- Médio: a sua falha atrapalha a atividade, mas há alternativa ou margem de reação.
- Baixo: a sua indisponibilidade mal afeta o dia a dia.
A nuance que quase toda a gente deixa passar é a dependência. Um ativo pode parecer menor por si só e ser crítico porque outros se apoiam nele, como um servidor de identidade de que pende o acesso a tudo o resto. Classifica olhando não só para o que o ativo faz, mas para o que cai com ele.
5. Manter o inventário atualizado
Um inventário impecável no dia em que nasce deixa de valer depressa se ninguém o mantiver vivo. É preciso uma periodicidade de revisão e, sobretudo, um processo que transponha entradas, saídas e mudanças de proprietário assim que acontecem, e não meses depois.
A via mais fiável é ligar o inventário às entradas e saídas de pessoal. Assim, quando alguém entra, o seu equipamento fica registado desde o primeiro dia, e quando alguém sai, o seu ativo fica marcado para devolução sem que ninguém tenha de se lembrar. É esse encaixe com a realidade que separa um inventário que serve de uma fotografia velha.
Como construir e manter o inventário com o Factorial IT?
O Factorial IT ataca o problema pela raiz do inventário, que é a distância entre o que está documentado e o que está de facto em uso. Em vez de aguentar uma folha de cálculo à mão, a plataforma descobre e cataloga de forma automática os dispositivos e o software da organização, e mantém um inventário em tempo real de cada ativo.
Cada elemento do catálogo inclui a informação de que precisas para gerir o risco e demonstrar conformidade:
- Proprietário, estado e custo: quem responde por cada dispositivo, em que situação está e quanto custa, disponível em segundos.
- Rastreabilidade de entradas e saídas: qualquer alteração fica registada, de modo que o histórico reflete a evolução real do parque.
- Ciclo de vida completo: desde a entrada do equipamento até à sua desativação controlada, sem ativos fora de suporte a perderem-se do radar.
- Evidência exportável: relatórios e registos que se geram sozinhos e servem de prova perante uma auditoria ou uma inspeção.
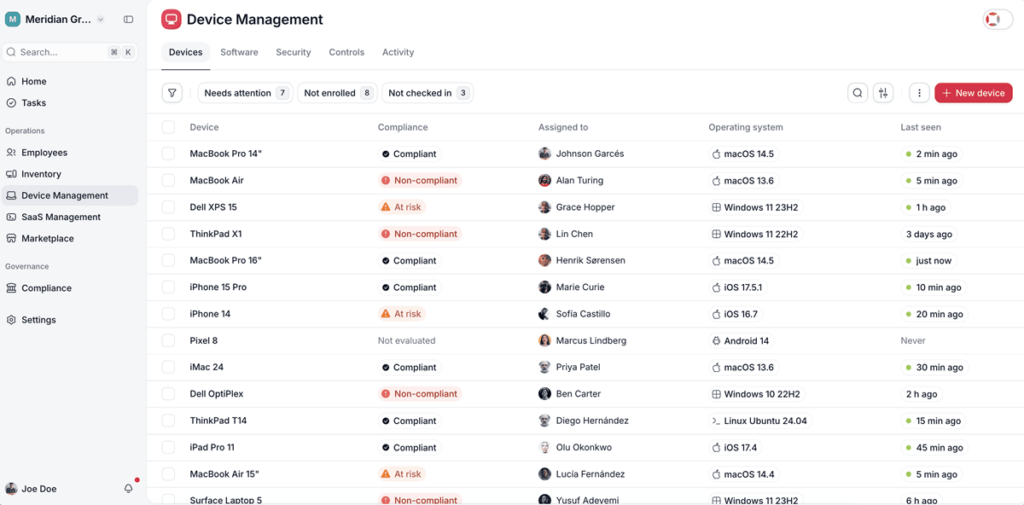
A diferença de fundo está na ligação ao software de RH. Ao ligar o inventário às entradas e saídas de pessoal, quem entra recebe o seu equipamento registado desde o primeiro dia, e quem sai deixa o ativo marcado para devolução sem passos manuais. É esse vínculo que mantém o inventário sincronizado com a realidade, que é precisamente onde a maioria dos inventários falha quando chega a hora de prestar contas.
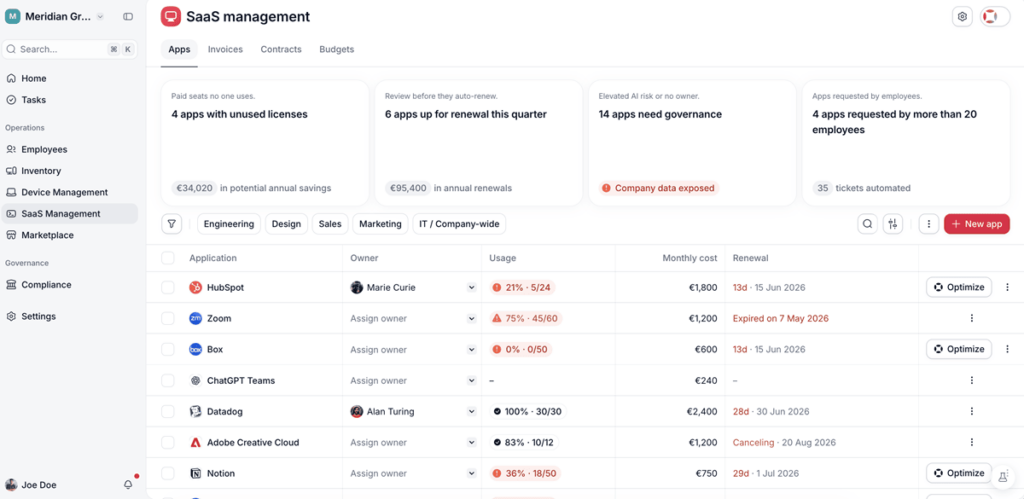
Convém ser claro quanto ao âmbito. O Factorial IT cobre o inventário e o ciclo de vida dos ativos tecnológicos, que é uma peça do puzzle da NIS2 e não a sua totalidade. A gestão de riscos, a notificação de incidentes ou a segurança da cadeia de abastecimento exigem outras peças. Para saberes mais sobre isto, podes ler o nosso artigo sobre como o Factorial IT ajuda a cumprir a NIS2.