A sua empresa precisa de cumprir a NIS2, certificar-se em ISO 27001 ou as duas coisas? É a pergunta que cada vez mais responsáveis de IT e de segurança colocam, e a resposta raramente é simples. Uma é de cumprimento obrigatório e implica sanções. A outra é voluntária, mas é cada vez mais exigida por clientes e parceiros.
A boa notícia é que não competem entre si. Neste artigo explicamos em que se diferenciam, em que se assemelham e como pode apoiar-se numa para avançar na outra sem fazer o trabalho a dobrar.
O que é a NIS2?
A NIS2 (Diretiva UE 2022/2555) é a normativa europeia que reforça o nível comum de cibersegurança em toda a União Europeia. Substitui a antiga diretiva NIS de 2016, alarga os setores abrangidos e endurece tanto as obrigações como as sanções. Em Portugal, foi transposta pelo Decreto-Lei n.º 125/2025, cuja aplicação cabe ao CNCS (Centro Nacional de Cibersegurança). A sua lógica é clara. Trata-se de deixar de tratar a segurança como um conjunto de boas práticas recomendadas e passar a vê-la como um requisito legal sujeito a supervisão.
A quem se aplica a NIS2?
A NIS2 não se aplica a todas as empresas da mesma forma. Para determinar quem está obrigado, combina três fatores, designadamente o âmbito geográfico (operar ou prestar serviços na UE), o setor de atividade e a dimensão da organização (em regra, mais de 50 trabalhadores ou mais de 10 milhões de euros de volume de negócios).
Com base nestes critérios, a diretiva classifica as organizações em duas categorias.
- Entidades essenciais: operam em setores de elevada criticidade como energia, transportes, banca, saúde ou infraestruturas digitais, e estão sujeitas a uma supervisão mais rigorosa.
- Entidades importantes: pertencem a outros setores relevantes (serviços digitais, indústria transformadora, alimentação, gestão de resíduos, etc.), com um nível de criticidade um pouco menor.
Convém recordar que a dimensão nem sempre isenta. Uma PME pode ficar obrigada se a sua atividade for crítica ou se fizer parte da cadeia de abastecimento de uma empresa que o seja. Explicamos isto em detalhe nos nossos artigos sobre a quem se aplica a NIS2 e sobre a diferença entre entidades essenciais e importantes.
Obrigações e sanções da NIS2
A NIS2 obriga a passar de controlos pontuais para uma gestão de risco contínua, com evidências claras e uma governação sólida. Entre as medidas mínimas exigidas pelo artigo 21.º destacam-se as seguintes.
- Políticas de análise e gestão de risco documentadas.
- A gestão de incidentes, com um processo estruturado de deteção, resposta e notificação.
- A continuidade de negócio: cópias de segurança, recuperação perante desastres e gestão de crises.
- A segurança da cadeia de abastecimento e dos fornecedores.
- A utilização de criptografia e encriptação.
- O controlo de acessos, a autenticação multifator e a ciber-higiene.
A isto soma-se a responsabilidade direta dos órgãos de gestão, uma vez que os órgãos de administração têm de aprovar e supervisionar as medidas e respondem em caso de incumprimento. O regime sancionatório é robusto. Pode chegar aos 10 milhões de euros ou a 2% do volume de negócios anual global para as entidades essenciais, e até 7 milhões de euros ou 1,4% para as importantes.
O que é a ISO 27001?
A ISO/IEC 27001 é a norma internacional de referência para a segurança da informação. Ao contrário da NIS2, não se dirige a setores concretos nem é imposta por qualquer lei. Qualquer organização a pode adotar, independentemente da sua dimensão ou atividade. As empresas certificam-se voluntariamente para demonstrar a sua maturidade em segurança perante clientes, parceiros ou seguradoras.
O SGSI como núcleo da ISO 27001
O coração da norma é o Sistema de Gestão de Segurança da Informação (SGSI). Trata-se de um modelo que estrutura a forma como uma organização identifica os seus riscos, decide que medidas aplicar e melhora de forma contínua. Não é um projeto que se encerra, mas sim um ciclo que se revê e atualiza ao longo do tempo.
Para concretizar essas medidas, a ISO 27001:2022 inclui o seu Anexo A, com 93 controlos de segurança organizados em quatro grandes áreas (organizacional, pessoas, físico e tecnológico). Cada organização seleciona os que se aplicam ao seu contexto a partir da sua análise de risco.
Como funciona a certificação?
A certificação ISO 27001 é concedida por um organismo acreditado independente após uma auditoria. Não é um trâmite único, já que o certificado tem uma validade limitada e mantém-se através de auditorias de acompanhamento periódicas e de uma recertificação de tempos a tempos. Perder a certificação não acarreta uma coima legal, mas pode ter um custo comercial elevado nos setores onde é exigida por contrato.
Diferenças entre NIS2 e ISO 27001
Embora ambas persigam o mesmo objetivo de reforçar a segurança da informação, fazem-no a partir de abordagens muito distintas. Esta tabela resume as diferenças principais.
| Critério | NIS2 | ISO 27001 |
|---|---|---|
| Natureza | Diretiva europeia (obrigação legal) | Norma internacional (certificação voluntária) |
| Âmbito geográfico | União Europeia | Mundial |
| A quem se aplica | Entidades essenciais e importantes de setores críticos | Qualquer organização que decida certificar-se |
| Abordagem | Prescritiva (medidas mínimas do artigo 21.º) | Baseada no risco (controlos do Anexo A) |
| Governação | Responsabilidade direta dos órgãos de gestão, com consequências legais | Compromisso da direção, sem responsabilidade legal associada |
| Notificação de incidentes | Obrigatória e com prazos rigorosos (alerta em 24 h, notificação em 72 h, relatório final em 1 mês) | Exige gerir incidentes, mas sem prazo de notificação externa |
| Cadeia de abastecimento | Requisitos explícitos sobre fornecedores | Coberta através de controlos das relações com fornecedores |
| Sanções | Até 10 M€ ou 2% do volume de negócios global | Perda ou não obtenção do certificado (sem coima) |
| Autoridade de controlo | Autoridade nacional competente (o CNCS em Portugal) | Organismos certificadores acreditados |
| Manutenção | Cumprimento contínuo e supervisão pela autoridade | Auditorias de acompanhamento e recertificação periódica |
Numa frase, a NIS2 obriga-o a prestar contas perante a lei, ao passo que a ISO 27001 lhe oferece um quadro estruturado e reconhecido para demonstrar que gere bem a sua segurança.
Como se complementam a NIS2 e a ISO 27001?
Aqui está a chave que muitas organizações ignoram. Não competem, reforçam-se mutuamente. A própria diretiva considera as normas internacionais uma referência válida para implementar as medidas de segurança, e uma empresa já certificada em ISO 27001 parte com grande parte do caminho feito rumo à NIS2.
O motivo é que ambos os referenciais partilham a mesma base de gestão de risco. A maioria das medidas técnicas exigidas pelo artigo 21.º da NIS2 (análise de risco, gestão de incidentes, continuidade de negócio, encriptação, controlo de acessos ou ciber-higiene) encontra um equivalente direto nos controlos do Anexo A da ISO 27001. O SGSI fornece ainda a estrutura organizacional de que a NIS2 necessita, como políticas, registo de riscos, planos de tratamento e indicadores que qualquer entidade supervisora vai querer ver.
As diferenças concentram-se em três áreas que a ISO 27001 não cobre totalmente e que terá de reforçar.
- A notificação formal à autoridade, com os prazos de 24 h, 72 h e um mês que a norma não impõe.
- As exigências sobre a cadeia de abastecimento, mais detalhadas e explícitas na NIS2.
- A responsabilidade legal dos órgãos de gestão, que na NIS2 acarreta consequências pessoais.
A estratégia mais eficiente é, por isso, usar a ISO 27001 como alicerce metodológico e documental e acrescentar por cima a camada específica que a NIS2 exige. Assim evita duplicar documentação e aproveita o investimento já realizado.
Como é que o Factorial IT ajuda com a NIS2 e a ISO 27001?
Se os dois referenciais partilham tantas medidas, o lógico é trabalhá-las uma única vez. O problema surge quando cada auditoria ou pedido obriga a reunir de novo as mesmas provas, em formatos diferentes e com dados que entretanto já mudaram.
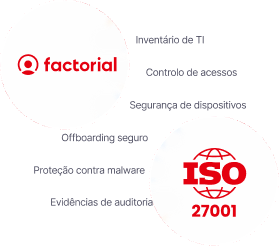
O Factorial IT centraliza dispositivos, acessos e aplicações numa única plataforma ligada aos RH, de forma que cada medida é aplicada uma só vez e as respetivas evidências servem tanto ao auditor da ISO 27001 como ao CNCS no âmbito da NIS2. Estes são alguns dos pontos em que uma mesma ação cobre os dois referenciais.
- Delimitar o alcance de um incidente (art. 21.2.b da NIS2 e controlos 5.24 a 5.26 da ISO 27001): quando um equipamento é comprometido, a plataforma mostra de imediato quem o utiliza, a que aplicações tem acesso e que ações foram realizadas sobre ele. A partir daí, é possível colocá-lo em quarentena, bloqueá-lo ou apagá-lo remotamente. É informação essencial para preparar o alerta precoce a enviar ao CNCS nas primeiras 24 horas.
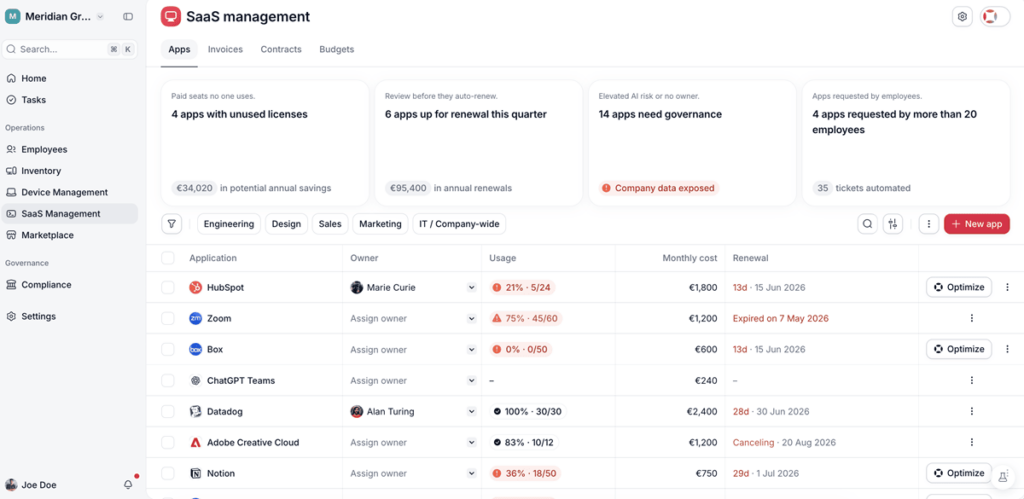
- Visibilidade sobre os fornecedores SaaS (art. 21.2.d e controlos 5.19 a 5.23): a NIS2 coloca o foco na cadeia de abastecimento, e o primeiro passo é saber que serviços a equipa utiliza realmente. O Factorial IT deteta todas as aplicações SaaS em uso, incluindo as contratadas sem passar pela área de TI, e oferece uma base fiável para avaliar cada fornecedor.
- Ciber-higiene básica (art. 21.2.g e controlo 8.9): perfis de configuração por equipa, instalação ou sistema operativo que aplicam o bloqueio de sessão, a firewall, as restrições de periféricos ou as atualizações automáticas. Quando um equipamento se afasta do seu perfil, a plataforma deteta-o.
- Ciclo de vida do colaborador (art. 21.2.i e controlos 5.9 e 5.11): o portátil chega ao novo colaborador já configurado e com as aplicações da sua função instaladas. Quando sai, o equipamento fica registado como pendente de devolução e é recuperado para ser reatribuído, sem ativos perdidos pelo caminho.
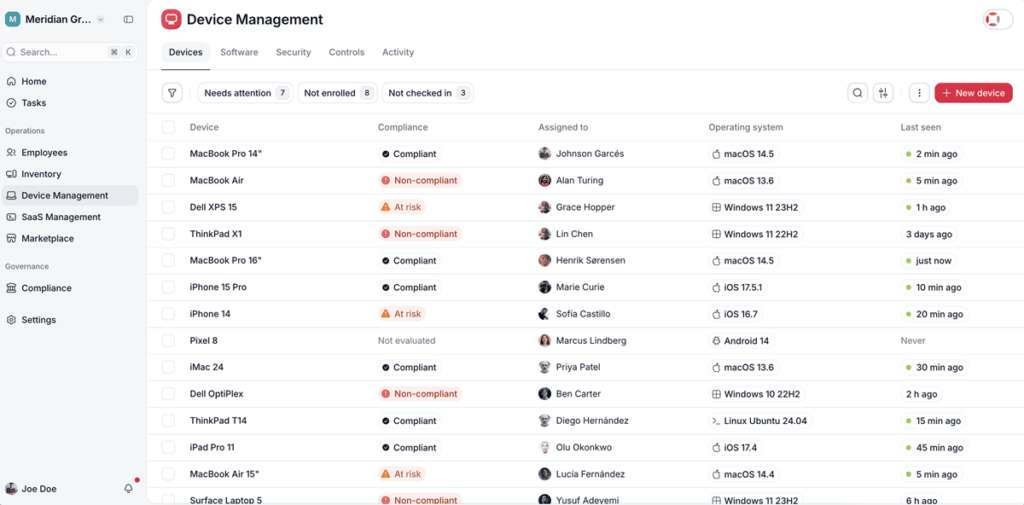
- Informação para a gestão de topo (art. 20 e cláusula 9.3): a NIS2 responsabiliza os órgãos de gestão pela supervisão das medidas, e a ISO 27001 exige que a gestão de topo reveja o SGSI periodicamente. A percentagem de cumprimento de cada política, com a lista dos equipamentos que não a cumprem, dá à administração dados concretos para decidir e prestar contas.
O resultado é um único trabalho de base para dois referenciais. A empresa que se certifica na ISO 27001 com o Factorial IT chega à NIS2 com boa parte das evidências técnicas já geradas, e a que começa pela NIS2 tem meio caminho andado para a certificação.