Se a tua empresa está a aproximar-se pela primeira vez do mundo da segurança da informação, é muito provável que já tenhas ouvido falar da norma ISO 27001. E, quase em paralelo, ter-te-á surgido outra norma com um nome muito parecido: a ISO 27002. São a mesma coisa? Uma substitui a outra? É preciso implementar as duas?
A confusão é compreensível. Ambas pertencem à mesma família ISO/IEC 27000, perseguem o mesmo objetivo geral — proteger a informação da organização — e os seus controlos partilham até a numeração. Ainda assim, não são normas equivalentes nem intermutáveis: cada uma desempenha um papel bem distinto dentro de um Sistema de Gestão de Segurança da Informação (SGSI).
Neste artigo explicamos-te o que é cada uma, em que se distinguem e como se encaixam entre si, para que saibas exatamente que papel desempenha cada norma na tua estratégia de conformidade.
O que é a ISO 27001?
A ISO 27001 (oficialmente ISO/IEC 27001) é a norma internacional que estabelece os requisitos para implementar, manter e melhorar um Sistema de Gestão de Segurança da Informação (SGSI). A sua primeira versão data de 2005 e a última atualização é de outubro de 2022. É a referência mais reconhecida do mundo nesta matéria, com presença em mais de 150 países.
O que a distingue claramente das restantes normas da família é o facto de ser certificável. Qualquer organização, seja qual for a sua dimensão ou setor, pode submeter-se a uma auditoria externa realizada por uma entidade acreditada e obter um certificado oficial com validade internacional. Esse certificado tem uma validade de três anos, com auditorias de acompanhamento anuais.
A estrutura da norma divide-se em dois blocos. Por um lado estão as cláusulas obrigatórias (da 4 à 10), que definem como construir e operar o SGSI. Por outro, o Anexo A, que enumera 93 controlos de segurança agrupados em quatro categorias. Estes controlos não se aplicam todos de forma obrigatória: cada organização justifica quais lhe dizem respeito e quais não na sua Declaração de Aplicabilidade (SoA).
É, além disso, o ponto de partida habitual para abordar outros quadros normativos como a diretiva NIS2 — transposta em Portugal pelo Decreto-Lei n.º 65/2025 — com a qual partilha boa parte dos princípios de gestão de risco e de segurança.
Pontos-chave da ISO 27001
- É o padrão internacional para Sistemas de Gestão de Segurança da Informação (SGSI).
- Norma certificável por entidade acreditada, com validade de três anos e auditorias de acompanhamento anuais.
- Segue uma estrutura comum de alto nível (HLS), compatível com outras normas ISO como a 9001 ou a 14001.
- Inclui 93 controlos no Anexo A, organizados em quatro categorias (organizacionais, de pessoas, físicos e tecnológicos).
- Define os requisitos de gestão, ou seja, o que a organização tem de fazer para manter o seu SGSI.
- Funciona como ponto de partida habitual para cumprir a NIS2 e as orientações do CNCS.
O que é a ISO 27002?
A ISO 27002 (oficialmente ISO/IEC 27002) é o guia de boas práticas que detalha como implementar os controlos de segurança referenciados no Anexo A da ISO 27001. A sua última versão, publicada em fevereiro de 2022, reorganizou por completo o catálogo: passou-se dos 114 controlos anteriores para os 93 atuais, distribuídos por quatro categorias.
Ao contrário da 27001, não é uma norma certificável. Não estabelece requisitos auditáveis nem serve de base para obter um certificado oficial. O seu papel é complementar: trata-se de um documento de referência técnica que oferece às organizações uma descrição detalhada de cada controlo, com orientações sobre a sua finalidade, conceção e implementação.
Se a ISO 27001 indica que controlos a organização deve avaliar, a ISO 27002 explica como aplicá-los na prática. Cada controlo que na 27001 se resume numa frase, na 27002 desenvolve-se numa página inteira, com exemplos, recomendações e aspetos a ter em conta. É a ferramenta de cabeceira de qualquer responsável de segurança que esteja a implementar ou a rever um SGSI.
Pontos-chave da ISO 27002
- É um guia de boas práticas, não uma norma certificável.
- A sua última versão é de 2022, com 93 controlos organizados em quatro categorias.
- Desenvolve em detalhe os controlos referenciados no Anexo A da ISO 27001.
- Fornece orientação prática sobre a finalidade e a implementação de cada controlo.
- É aplicável a qualquer organização, seja qual for a sua dimensão ou setor.
- Funciona como referência técnica habitual para auditores e responsáveis de segurança.
Diferenças entre ISO 27001 e ISO 27002
Embora as duas normas tenham sido atualizadas quase em simultâneo e partilhem a estrutura de controlos, as diferenças são substanciais. Uma define os requisitos do sistema de gestão e a outra oferece o guia técnico para aplicar esses requisitos. Estas são as principais diferenças entre ambas:
| Critério | ISO 27001 | ISO 27002 |
| Tipo de norma | Norma de requisitos (SGSI) | Guia de boas práticas |
| Certificável | Sim, por entidade acreditada | Não |
| Versão atual | ISO/IEC 27001:2022 | ISO/IEC 27002:2022 |
| Abordagem | O que fazer para construir um SGSI | Como implementar os controlos |
| Estrutura | Cláusulas 4 a 10 + Anexo A | 93 controlos desenvolvidos em detalhe |
| Nível de detalhe por controlo | Cerca de uma frase | Uma página completa |
| Documentação exigida | Sim (SoA, política, análise de riscos) | Não exige documentação |
| Auditoria | Sim, base da certificação | Referência técnica para o auditor |
| Aplicabilidade | Qualquer organização | Qualquer organização |
| Papel dentro do SGSI | Define o quadro de gestão | Apoia a implementação do quadro |
Quando usar a ISO 27001 e quando a ISO 27002?
A pergunta é um pouco enganadora, porque na prática quase nunca se escolhe uma e se descarta a outra. As duas normas funcionam em paralelo: a ISO 27001 define o quadro do SGSI e a ISO 27002 explica como aplicar cada um dos seus controlos.
Isto nota-se até ao pormenor. O controlo A.5.15 da ISO 27001 aparece no Anexo A apenas como «Controlo de acessos». A ISO 27002 dedica várias páginas a esse mesmo controlo: para que serve, como definir as regras de acesso, que boas práticas seguir ou como revê-lo. Uma indica que o controlo deve existir, a outra explica como construí-lo. Com a atualização de 2022 esta relação reforçou-se ainda mais, já que ambas as normas alinharam a sua estrutura e partilham agora a mesma numeração de controlos.
Dito isto, há de facto cenários em que faz sentido apoiares-te mais numa norma do que na outra.
Se o teu objetivo é certificares-te perante um cliente, num concurso público ou perante um regulador, a única opção válida é a ISO 27001. A 27002 não admite certificação oficial e utiliza-se unicamente como referência técnica de apoio. O mesmo se aplica se o que pretendes é preparar o cumprimento da NIS2, uma vez que este quadro normativo se apoia em grande medida na estrutura do SGSI definida pela 27001.
Se o que precisas é de documentar controlos internos sem passar por uma auditoria externa, ou estás a formar equipas técnicas e a construir material de consulta, a ISO 27002 costuma ser mais útil. O seu nível de detalhe por controlo encaixa melhor do que a linguagem mais abstrata da 27001.
E se trabalhas como consultor ou auditor, o natural é gerires as duas em paralelo. A 27001 diz-te o que avaliar; a 27002 orienta-te sobre como cada controlo deve estar implementado na prática.
Como é que o Factorial IT ajuda com a ISO 27001 e a ISO 27002?
A ISO 27002 explica em detalhe como deveria funcionar cada controlo, mas aplicar essas recomendações a centenas de portáteis, telemóveis e contas SaaS é outra conversa. Manter o inventário atualizado, retirar acessos no momento exato de uma saída ou confirmar que todos os discos estão encriptados são tarefas que, feitas à mão, acabam por falhar precisamente quando chega o auditor.
O Factorial IT automatiza boa parte dos controlos tecnológicos do Anexo A a partir de uma única plataforma ligada aos RH. Assim, o que a ISO 27002 descreve no papel transforma-se numa configuração aplicada e verificável em todo o parque informático. Estes são alguns dos controlos onde a diferença mais se nota.
- Inventário de ativos (5.9): a ISO 27002 recomenda um inventário exato, atualizado e com um responsável atribuído a cada ativo. O Factorial IT mantém-no em tempo real para dispositivos, software e aplicações SaaS, e associa cada equipamento ao respetivo utilizador através do sistema de RH.
- Direitos de acesso (5.18): a norma insiste em atribuir os acessos de acordo com a função e em retirá-los sem demora quando alguém muda de funções ou sai da empresa. No Factorial IT, a entrada e a saída registadas nos RH desencadeiam a criação ou a revogação das contas SaaS, o bloqueio do equipamento e a libertação das licenças, com data e hora de cada ação.
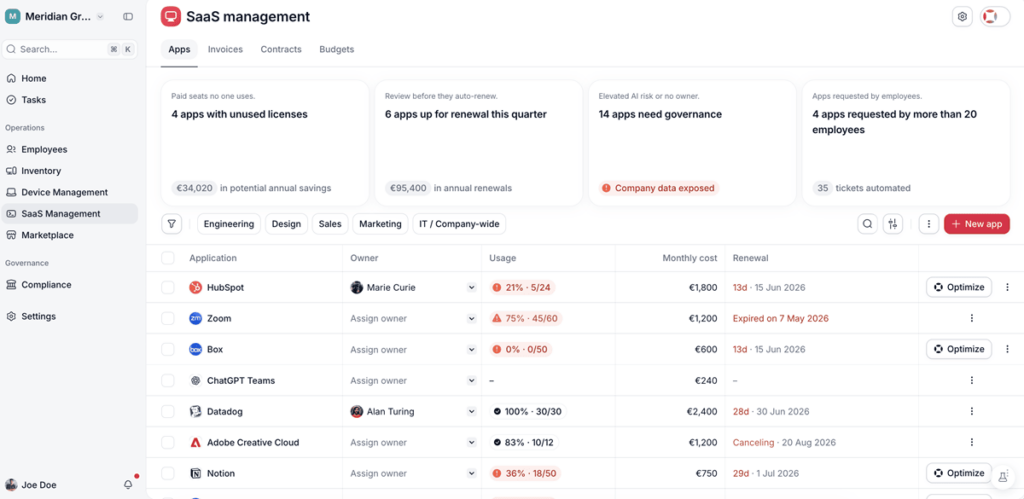
- Dispositivos terminais do utilizador (8.1): entre as suas recomendações estão o registo dos equipamentos, a encriptação, as atualizações e a capacidade de os bloquear ou apagar à distância. O MDM do Factorial IT aplica tudo isto em Mac, Windows, Linux, iOS e Android, incluindo a encriptação com FileVault e BitLocker e a guarda das chaves de recuperação.
- Proteção contra malware (8.7): a norma exige software de deteção instalado e atualizado em todos os equipamentos. O Factorial IT instala automaticamente o EDR da SentinelOne ou da ThreatDown assim que um dispositivo é registado, sem depender de uma instalação manual.
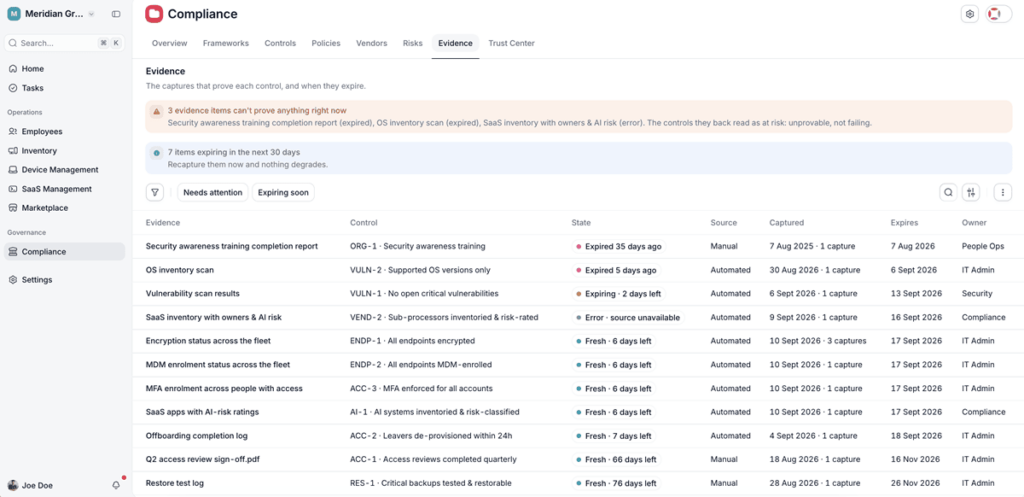
- Vulnerabilidades técnicas (8.8): a norma propõe identificar as vulnerabilidades do software em uso e corrigi-las a tempo. A plataforma deteta as vulnerabilidades conhecidas de cada equipamento e permite definir as prioridades de correção de acordo com a sua gravidade.
- Registo de atividade (8.15): a ISO 27002 recomenda conservar registos do que acontece nos sistemas. O Factorial IT guarda quem fez o quê e quando, gera relatórios de conformidade exportáveis e integra-se com a Vanta e a Drata, caso a empresa já trabalhe com alguma delas.
Os controlos organizacionais, de pessoas e físicos, que representam a maioria dos 93, dependem de políticas, processos e decisões internas que nenhuma ferramenta pode tomar pela empresa. Para essa parte, o Factorial IT trabalha com parceiros especializados que ajudam a construir o SGSI e a preparar a certificação. O funcionamento deste acompanhamento é explicado no artigo Como é que o Factorial IT ajuda a cumprir a ISO 27001?