A ISO 27001 e a ISO 9001 são duas das normas internacionais mais difundidas. Partilham estrutura e filosofia de melhoria contínua, mas perseguem objetivos diferentes. A ISO 27001 protege a informação da tua organização, enquanto a ISO 9001 organiza os teus processos para garantir a qualidade. É precisamente esta base comum que as torna fáceis de confundir e que gera dúvidas sobre qual implementar primeiro.
Neste artigo vais ver o que cada norma regula, em que se distinguem, o que têm em comum e como decidir de qual precisas na tua empresa, ou se te convém integrá-las.
O que é a ISO 27001?
A ISO/IEC 27001 é a norma internacional que define como implementar um sistema de gestão de segurança da informação (SGSI). O seu objetivo é proteger três propriedades da informação, nomeadamente a confidencialidade, a integridade e a disponibilidade.
Em vez de impor uma lista fechada de medidas, a norma exige analisar os riscos de cada organização e aplicar os controlos adequados para os mitigar. A versão em vigor, a ISO/IEC 27001:2022, inclui um Anexo A com 93 controlos agrupados em quatro domínios, nomeadamente o organizacional, o das pessoas, o físico e o tecnológico.
Qualquer empresa que trate dados sensíveis pode certificar-se, ainda que a norma seja especialmente relevante nos setores tecnológico, financeiro, da saúde ou jurídico. A certificação é voluntária, é emitida por uma entidade acreditada e tem uma validade de três anos, com auditorias anuais de acompanhamento.
O que é a ISO 9001?
A ISO 9001 é a norma internacional que regula os sistemas de gestão da qualidade (SGQ). A sua finalidade é assegurar que os produtos e serviços de uma organização cumprem de forma constante os requisitos do cliente e a legislação aplicável.
Assenta em princípios como a focalização no cliente, a liderança, a gestão por processos e a melhoria contínua. A versão em vigor é a ISO 9001:2015 e aplica-se a organizações de qualquer dimensão e setor, desde a PME que quer organizar as suas operações até à grande indústria que procura certificar a sua cadeia de produção.
Ao contrário da ISO 27001, não se centra em proteger a informação, mas na eficiência operacional e na satisfação do cliente.
Principais diferenças entre a ISO 27001 e a ISO 9001
Apesar de partilharem a mesma estrutura, a ISO 27001 e a ISO 9001 perseguem objetivos diferentes e aplicam-se de forma distinta. Esta tabela resume os pontos-chave.
| Aspeto | ISO 27001 | ISO 9001 |
|---|---|---|
| Objetivo | Segurança da informação | Qualidade de produtos e serviços |
| Sistema de gestão | SGSI | SGQ |
| Versão em vigor | ISO/IEC 27001:2022 | ISO 9001:2015 |
| Abordagem do risco | Ameaças à confidencialidade, integridade e disponibilidade | Riscos para a conformidade do produto e a satisfação do cliente |
| Controlos | Anexo A com 93 controlos | Sem anexo de controlos |
| Documentação-chave | Política de segurança, análise de riscos, declaração de aplicabilidade e gestão de incidentes | Processos, indicadores de qualidade e controlo de não conformidades |
| Beneficiário principal | Cliente e titular dos dados | Cliente final |
| Área envolvida | IT e segurança | Operações e qualidade |
A diferença de fundo resume-se a uma ideia. A ISO 9001 procura que faças bem o teu trabalho de forma constante, enquanto a ISO 27001 protege a informação que sustenta esse trabalho. Por isso uma é gerida a partir das operações e da qualidade e a outra envolve diretamente a área de IT e de segurança.
Esta natureza distinta explica o resto. Ao centrar-se em proteger dados perante ameaças reais, a ISO 27001 obriga a uma análise de riscos mais profunda e a uma documentação mais técnica, o que costuma traduzir-se numa implementação mais exigente em tempo e recursos.
O que têm em comum a ISO 27001 e a ISO 9001?
Apesar das diferenças, ambas as normas têm mais em comum do que parece, porque seguem o mesmo esquema da ISO.
As duas adotam a estrutura de alto nível (Anexo SL), um quadro comum às normas ISO de sistemas de gestão. Graças a isso, as cláusulas sobre contexto, liderança, planeamento, apoio, avaliação e melhoria são praticamente idênticas em ambas, o que facilita muito a sua implementação conjunta.
Partilham também o ciclo de melhoria contínua PDCA (planear, fazer, verificar e atuar), que estrutura a forma como os processos são geridos, medidos e melhorados.
Outros pontos em comum são os seguintes.
- Compromisso da direção: ambas exigem liderança e participação ativa da gestão de topo.
- Abordagem baseada no risco: as duas partem da identificação e do tratamento de riscos, ainda que de natureza diferente.
- Auditorias e certificação: ambas se certificam através de um organismo acreditado e requerem auditorias internas e externas periódicas.
- Melhoria contínua: ambas obrigam a rever e a melhorar o sistema de forma constante.
De que norma precisa a tua empresa?
A escolha depende do teu setor, do que te pedem os teus clientes e de onde está o teu maior risco.
A ISO 9001 encaixa melhor se a tua prioridade é organizar processos, demonstrar consistência operacional e aumentar a satisfação do cliente. É habitual como requisito em concursos públicos e em setores como a indústria, a construção ou a indústria automóvel.
A ISO 27001 é a opção se o teu negócio assenta em tratar, armazenar ou transmitir informação sensível, ou se concorres a contratos onde te exigem evidências de segurança. É quase imprescindível em empresas tecnológicas, SaaS, fintech ou serviços de IT, e liga-se de forma natural a outras obrigações como a diretiva NIS2.
Se a tua empresa precisa de cobrir as duas dimensões, qualidade e segurança, não tens de escolher. Muitas organizações implementam ambas as normas em simultâneo para reforçar a sua operação e a sua proteção de dados.
Como integrar a ISO 27001 e a ISO 9001?
Como as duas normas partilham a estrutura de alto nível, integrá-las é mais eficiente do que geri-las em separado. As cláusulas comuns permitem trabalhar com uma única política geral, uma só equipa de auditoria interna e um mesmo calendário de revisões.
As principais vantagens de um sistema de gestão integrado são as seguintes.
- Menos duplicações: uma única documentação de base e processos partilhados reduzem a carga administrativa.
- Gestão do risco unificada: uma só matriz de riscos contempla ao mesmo tempo a qualidade e a segurança.
- Auditoria integrada: um mesmo organismo avalia ambos os sistemas numa única visita, o que reduz custos e prazos.
- Cultura comum: as equipas trabalham com objetivos e métricas alinhados entre qualidade e segurança.
A chave para as integrar bem está em mapear primeiro os processos críticos, identificar onde convergem os requisitos de qualidade e de segurança e avançar por fases em vez de tentar unificar tudo de uma só vez.
Como é que o Factorial IT ajuda a cumprir a ISO 27001?
Quando uma empresa integra a ISO 9001 e a ISO 27001, a área de TI passa a fazer parte dos dois sistemas. Os equipamentos e as ferramentas com que a equipa trabalha são infraestrutura para a qualidade e, ao mesmo tempo, ativos a proteger para a segurança. Geri-los com processos manuais obriga a documentar a mesma coisa duas vezes e multiplica as não conformidades nas duas frentes.
O Factorial IT organiza numa única plataforma ligada aos RH todo o ciclo de vida dos dispositivos e das aplicações, desde a compra até ao abate. Estes são alguns dos pontos em que uma mesma funcionalidade responde aos requisitos das duas normas.
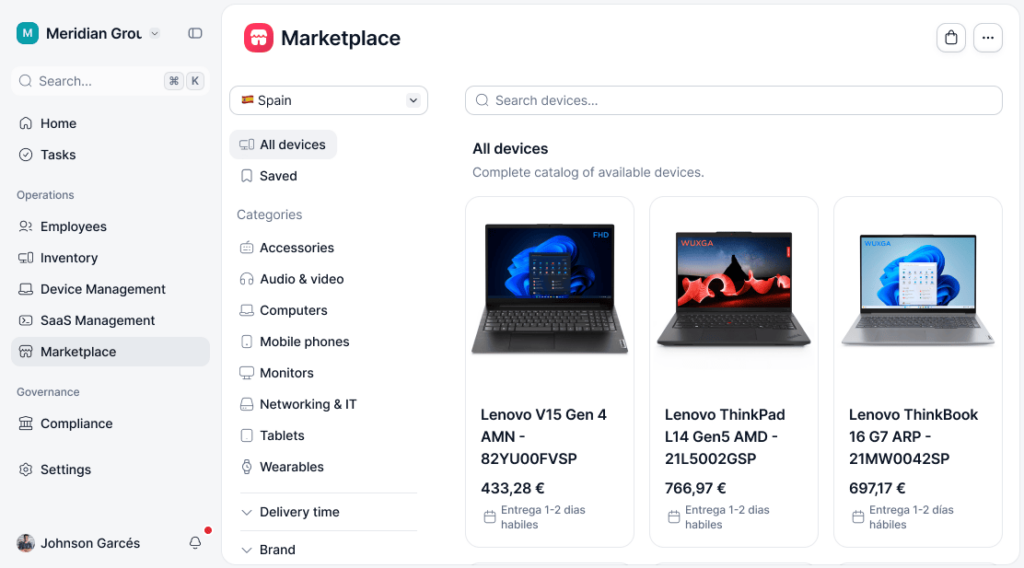
- Infraestrutura sob controlo (cláusula 7.1.3 da ISO 9001 e controlo 5.9 da ISO 27001): a compra de equipamentos é feita a partir de um catálogo próprio da empresa, e as faturas, garantias e reparações de cada dispositivo ficam registadas no mesmo sítio. Assim, a empresa sabe a todo o momento com que meios trabalha cada pessoa e em que estado se encontram.
- Processos que se repetem sempre da mesma forma (cláusula 4.4 da ISO 9001 e controlo 5.15 da ISO 27001): as regras baseadas nos dados dos RH atribuem grupos, funções e licenças de acordo com o cargo de cada colaborador. Duas pessoas que entram na mesma equipa recebem exatamente os mesmos acessos, independentemente de quem gere o onboarding.
- Pedidos com rastreabilidade (cláusula 7.5 da ISO 9001 e controlo 5.18 da ISO 27001): quando alguém precisa de uma ferramenta que não pode ser automatizada, o pedido é tratado como ticket a partir do Slack ou da web. Cada pedido, aprovação e atribuição fica documentado, o que responde aos requisitos de informação documentada das duas normas.
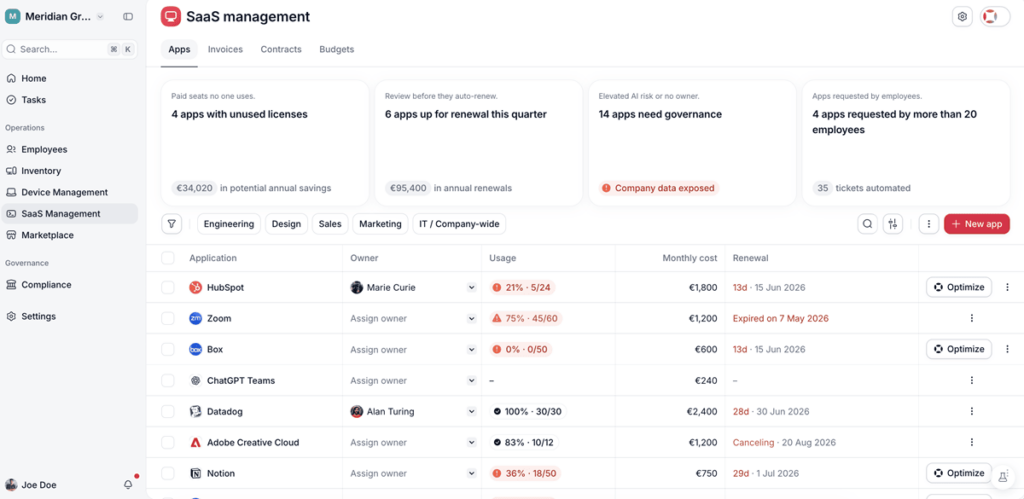
- Controlo de fornecedores externos (cláusula 8.4 da ISO 9001 e controlo 5.19 da ISO 27001): todas as licenças SaaS são acompanhadas a partir de um único painel, com o respetivo responsável e o nível de utilização. Torna-se mais fácil avaliar cada fornecedor e detetar as subscrições que se pagam e que ninguém utiliza.
- Não conformidades corrigidas antes da auditoria (cláusula 10.2 das duas normas): a plataforma verifica continuamente se cada equipamento cumpre as políticas definidas e pode lançar automaticamente um script ou uma instalação para corrigir o desvio. A ação corretiva é aplicada de imediato e fica registada.
Com a parte de TI resolvida numa única ferramenta, a auditoria integrada assenta numa única fonte de dados. O mesmo registo serve à equipa da qualidade para demonstrar processos consistentes e à equipa de segurança para demonstrar que os controlos são aplicados.