Numa auditoria ISO 27001, um auditor externo verifica se o sistema de gestão da segurança da informação da tua empresa cumpre a norma. Para isso, analisa a documentação, entrevista a tua equipa e pede para ver, nos próprios sistemas, as evidências de que os controlos funcionam no dia a dia.
Muitas empresas preparam a auditoria como se fosse um exame à documentação. Chegam com políticas impecáveis e descobrem na fase 2 que o auditor quer ver o registo da última saída de um colaborador, a data do último teste de reposição de uma cópia de segurança ou a percentagem de portáteis com a encriptação ativa nesse dia.
Neste artigo vais ver que tipos de auditoria ISO 27001 existem, como decorre o processo, quanto tempo demora, o que é que o auditor verifica ao certo e o que acontece se encontrar não conformidades.
O que é uma auditoria ISO 27001?
Uma auditoria ISO 27001 é um processo sistemático, independente e documentado em que um auditor recolhe evidências e as avalia de forma objetiva para determinar até que ponto a tua organização cumpre os requisitos da norma. O que é auditado é o teu sistema de gestão da segurança da informação (SGSI), dentro do âmbito que definiste, e não a empresa inteira.
O auditor procura responder a duas perguntas. A primeira é se o SGSI cumpre os requisitos das cláusulas 4 a 10 da ISO 27001, que tratam do contexto, da liderança, do planeamento, do suporte, da operação, da avaliação do desempenho e da melhoria. A segunda é se os controlos do Anexo A que consideraste aplicáveis na tua Declaração de Aplicabilidade estão implementados e a funcionar.
Tipos de auditoria ISO 27001
Uma organização certificada passa por várias auditorias em cada ciclo de três anos. Umas são feitas pela própria empresa e outras por um organismo de certificação acreditado.
| Tipo de auditoria | Quem a faz? | Quando? | O que verifica? |
|---|---|---|---|
| Auditoria interna | A própria empresa, com uma pessoa independente ou um auditor contratado | Em intervalos planeados, e pelo menos uma vez antes da certificação | Todo o SGSI ao longo do programa de auditoria |
| Auditoria de concessão | Organismo de certificação acreditado | Ano 0, em duas fases | A documentação na fase 1 e o funcionamento real na fase 2 |
| Auditoria de acompanhamento | Organismo de certificação acreditado | Anos 1 e 2 do ciclo | Uma parte do sistema, as alterações e as constatações anteriores |
| Auditoria de renovação | Organismo de certificação acreditado | Ano 3, antes de o certificado caducar | Todo o SGSI e a sua evolução ao longo do ciclo |
1. Auditoria interna
A cláusula 9.2 da norma obriga a realizar auditorias internas em intervalos planeados, no âmbito de um programa que defina a frequência, os métodos, as responsabilidades e o âmbito de cada uma. O objetivo é detetar não conformidades antes do organismo de certificação. E sem uma auditoria interna completa, não é possível avançar para a certificação.
Quem a realiza tem de ser competente e imparcial, ou seja, não pode auditar processos que desenhou ou que gere. Numa empresa com 40 pessoas, isto costuma ser um problema real, porque quem mais sabe do SGSI é precisamente quem o montou. A solução mais comum é contratar um auditor externo para a auditoria interna, que ainda traz uma segunda opinião sobre os processos e a análise de riscos.
Além da auditoria interna, a cláusula 9.3 exige a revisão pela gestão. Ambas têm de estar feitas e documentadas antes da fase 1, e o auditor externo vai perguntar o que se decidiu em cada uma.
2. Auditoria de concessão
É a auditoria que dá acesso ao certificado e a mais exigente, porque é a primeira vez que alguém de fora analisa o sistema completo. Divide-se em duas fases.
Na fase 1, o auditor confirma que a documentação está completa e que a organização está preparada. Na fase 2, verifica se o que está documentado é cumprido na prática. Se correr bem, a empresa recebe um certificado válido por três anos. O percurso completo até chegar aqui está no guia sobre como obter a certificação ISO 27001.
3. Auditorias de acompanhamento
Durante a validade do certificado, o organismo volta pelo menos uma vez por ano. A primeira auditoria de acompanhamento tem de acontecer nos 12 meses seguintes à decisão de certificação. São mais curtas do que a inicial e não abrangem o sistema todo. Em cada visita, o auditor escolhe uma parte dos controlos e, ao longo do ciclo, acaba por passar por todos.
Há aspetos que verifica em todas as visitas.
- O que foi feito com as não conformidades da auditoria anterior.
- As alterações na organização, no âmbito, nos riscos ou na Declaração de Aplicabilidade.
- A auditoria interna e a revisão pela gestão do último período.
- Os incidentes de segurança e as reclamações recebidas.
- As evidências de melhoria contínua, que é o que pede a cláusula 10.
O risco mais comum nesta fase é chegar com um SGSI que deixou de ser mantido depois da certificação. Se ninguém tocou no sistema durante doze meses, nota-se logo.
4. Auditoria de renovação
Antes de o certificado caducar, o organismo faz uma auditoria completa para o renovar por mais três anos. É parecida com uma fase 2, com a diferença de que o auditor já conhece a organização e se foca na forma como o SGSI evoluiu ao longo do ciclo.
Convém agendá-la com vários meses de antecedência, porque se não ficar concluída antes do fim da validade, o certificado caduca.
Como decorre o processo de auditoria ISO 27001 passo a passo?
O processo de certificação começa muito antes de o auditor chegar. Estes são os passos desde que o SGSI está pronto até teres o certificado na mão.
1. Escolher o organismo de certificação
Antes de pedires propostas, o SGSI tem de estar implementado e a funcionar, com o âmbito definido, a política de segurança aprovada, a avaliação de riscos feita, os controlos aplicados e pelo menos uma auditoria interna e uma revisão pela gestão concluídas. Se ainda não estás nesse ponto, o guia sobre como implementar a ISO 27001 passo a passo serve-te de roteiro.
Com isso tratado, pede propostas a vários organismos. Confirma que estão acreditados para a ISO 27001, em Portugal pelo IPAC, porque é a acreditação que dá peso ao certificado junto dos teus clientes e nos concursos públicos. Cada organismo vai perguntar-te quantas pessoas estão dentro do âmbito, quantas instalações tens e qual a complexidade da atividade, porque é com esses dados que calcula os dias de auditoria e, por consequência, o preço. Para teres uma ideia do orçamento total, o artigo sobre quanto custa a certificação ISO 27001 tem o detalhe.
2. Fase 1 ou análise documental
A fase 1 serve para confirmar que estás preparado. O auditor analisa a documentação base do SGSI e percebe o contexto da organização antes de entrar no detalhe.
- Âmbito do SGSI: que áreas, processos, instalações e sistemas entram e quais ficam de fora, com a respetiva justificação.
- Política e objetivos de segurança: aprovados pela gestão e comunicados à equipa.
- Metodologia e resultados da avaliação de riscos: juntamente com o plano de tratamento.
- Declaração de Aplicabilidade: com a justificação de cada controlo incluído ou excluído.
- Auditoria interna e revisão pela gestão: com os resultados e as decisões tomadas.
No fim, o auditor emite um relatório com os pontos que o preocupam e que se podem transformar em não conformidades na fase 2. É a tua oportunidade para os corrigires a tempo. Entre a fase 1 e a fase 2 passam normalmente entre algumas semanas e dois meses, consoante o que houver para ajustar e a agenda do organismo.
3. Fase 2 ou avaliação da implementação
A fase 2 é a auditoria propriamente dita. O auditor verifica se os controlos estão implementados e se funcionam, e a dinâmica é muito parecida em quase todos os organismos.
- Plano de auditoria: uns dias antes recebes o plano com as datas, os horários, os auditores, as áreas a verificar e as pessoas que vão ser entrevistadas.
- Reunião de abertura: o auditor apresenta o âmbito, o método e a agenda, e confirma quem será o seu interlocutor.
- Entrevistas e análise de evidências: percorre os processos com os respetivos responsáveis, pede registos e recolhe amostras, por exemplo duas saídas do último trimestre ou o último incidente registado.
- Pontos de situação: nas auditorias de vários dias, costuma partilhar no fim de cada dia o que encontrou.
- Reunião de encerramento: apresenta as constatações, a sua classificação e os próximos passos. É o momento para esclarecer qualquer mal-entendido.
As entrevistas não se ficam pelo responsável de segurança. O auditor fala com a gestão, com a equipa de IT e com qualquer pessoa da empresa, e as perguntas mudam muito consoante o perfil.
| Quem é entrevistado? | Exemplos de perguntas |
|---|---|
| Gestão | Quais são os objetivos de segurança? Que recursos foram atribuídos ao SGSI? O que se decidiu na última revisão pela gestão? |
| Responsável pelo SGSI | Como são avaliados os riscos? Porque é que este controlo foi excluído? O que foi feito com as constatações da auditoria interna? |
| IT | Como são retirados os acessos quando alguém sai? Que percentagem dos equipamentos tem a encriptação ativa? Quando foi feito o último teste de reposição? |
| RH | Como são verificadas as informações dadas pelos candidatos? Onde fica assinado o acordo de confidencialidade? Que formação em segurança recebe um novo colaborador? |
| Qualquer pessoa da equipa | Onde está a política de segurança? O que farias se recebesses um email suspeito? A quem avisarias se perdesses o portátil? |
4. Relatório e decisão de certificação
Depois da reunião de encerramento chega o relatório escrito, com as constatações e a recomendação do auditor. Se houver não conformidades, tens de apresentar um plano de ações corretivas e, no caso das maiores, demonstrar que estão resolvidas.
Há um pormenor que pouca gente conhece. Não é o auditor que decide se a tua empresa é certificada. O auditor recomenda, e a decisão cabe a pessoas do organismo que não participaram na auditoria. Quando a decisão é favorável, o certificado é emitido com uma validade de três anos.
Quanto tempo demora uma auditoria ISO 27001?
A duração mede-se em dias de auditoria e depende sobretudo do número de pessoas dentro do âmbito do SGSI. A ISO/IEC 27006-1 inclui uma tabela de referência que os organismos ajustam para cima ou para baixo consoante a complexidade, o número de instalações ou o grau de subcontratação.
| Pessoas no âmbito | Auditoria inicial (fase 1 e fase 2) |
|---|---|
| De 1 a 10 | 5 dias de auditoria |
| De 26 a 45 | 8,5 dias de auditoria |
| De 46 a 65 | 10 dias de auditoria |
| De 126 a 175 | 13 dias de auditoria |
| De 276 a 425 | 15 dias de auditoria |
Os dias de auditoria não correspondem a dias de calendário. Uma auditoria de 10 dias pode fazer-se em cinco dias com dois auditores, e parte desse tempo é dedicada a preparar e a redigir o relatório. Como referência, cada auditoria de acompanhamento dura cerca de um terço da inicial e a de renovação cerca de dois terços.
O prazo total até teres o certificado é outra conversa. Uma PME que parte do zero precisa normalmente de seis a doze meses para implementar o SGSI e acumular registos suficientes, a que se somam as semanas entre a fase 1 e a fase 2 e o tempo até à decisão de certificação. O que mais atrasa o processo são as lacunas que vão aparecendo pelo caminho e a rapidez com que são corrigidas.
O que verifica o auditor numa auditoria ISO 27001?
Numa auditoria ISO 27001, o auditor analisa duas frentes. Por um lado, os requisitos do sistema de gestão previstos nas cláusulas 4 a 10. Por outro, os controlos do Anexo A que aplicas, que é onde mais empresas tropeçam na fase 2, porque o auditor pede evidências de que funcionam.
Os requisitos do sistema de gestão
As cláusulas 4 a 10 da norma são obrigatórias e não podem ser excluídas. No artigo sobre a estrutura da ISO 27001 tens o detalhe de cada uma. Isto é o que o auditor costuma verificar.
- Contexto e âmbito: a organização analisou os fatores internos e externos, as partes interessadas e os respetivos requisitos, e o âmbito é coerente com tudo isso.
- Liderança: a gestão está realmente envolvida, aprova a política, atribui recursos e define funções com nome e apelido.
- Planeamento: a avaliação de riscos segue uma metodologia repetível, o plano de tratamento está aprovado e os objetivos de segurança são mensuráveis.
- Suporte: as pessoas têm as competências necessárias, receberam formação e a documentação está controlada.
- Operação: o plano de tratamento está a ser executado e os riscos são revistos sempre que há alterações.
- Avaliação do desempenho: há indicadores a ser medidos, a auditoria interna foi feita e existe uma ata da revisão pela gestão.
- Melhoria: as não conformidades são registadas, a sua causa é analisada e são fechadas com ações corretivas.
Os controlos do Anexo A
O Anexo A é o catálogo dos 93 controlos de segurança da norma, divididos em controlos organizacionais, de pessoas, físicos e tecnológicos. Cada empresa escolhe os que aplica com base na sua avaliação de riscos e justifica essa escolha na Declaração de Aplicabilidade. Podes vê-los em detalhe no artigo sobre os domínios da ISO 27001.
O que tem de demonstrar a equipa de IT na auditoria ISO 27001?
Estas são as oito evidências técnicas que o auditor mais pede na fase 2. Não são as únicas coisas que verifica, mas são as que dependem de IT e as que geram mais não conformidades. Para cada uma vais ver o que pede o auditor, como é uma boa resposta e onde costuma falhar.
1. Inventário de ativos com um responsável para cada um
- O que pede o auditor: o inventário de ativos de informação e outros ativos associados, com o respetivo proprietário. Muitos auditores começam pelos ativos de informação, como os dados de clientes ou o código-fonte, e depois perguntam que equipamentos e serviços os tratam.
- Uma boa resposta: um inventário atualizado em que cada ativo está associado a uma pessoa, coerente com o que está realmente em uso e com a devolução dos equipamentos registada em cada saída.
- Onde costuma falhar: uma folha de cálculo que só tem portáteis, com equipamentos atribuídos a pessoas que já saíram da empresa.
2. Configuração segura em todos os dispositivos
- O que pede o auditor: o estado dos dispositivos dos utilizadores, com a encriptação do disco, o bloqueio de ecrã, o antimalware ativo e uma configuração base definida. Costuma verificar tudo ao mesmo tempo e em equipamentos concretos.
- Uma boa resposta: uma consola que mostre o estado de todo o parque informático nesse dia, com a percentagem de cumprimento de cada regra e a lista dos equipamentos que não cumprem.
- Onde costuma falhar: existe uma política que obriga a encriptar, mas ninguém sabe quantos equipamentos têm a encriptação ativa. Ou o antivírus está contratado e há meia dúzia de portáteis com o agente parado.
3. Acessos e a sua revisão periódica
- O que pede o auditor: quem tem acesso a um sistema concreto, com que privilégios e desde quando, e quando foi revista essa lista pela última vez. O artigo sobre o controlo de acessos na ISO 27001 explica isto em detalhe.
- Uma boa resposta: a lista de acessos por pessoa e o registo de uma revisão recente, em que alguém comparou essa lista com as funções e retirou o que estava a mais.
- Onde costuma falhar: uma lista correta sem nenhuma revisão por trás, ou uma revisão que se limita a confirmar a lista sem a comparar com aquilo de que cada pessoa precisa.
4. Um onboarding e um offboarding completos
- O que pede o auditor: quase sempre escolhe uma entrada e uma saída recentes e pede para ver como foram dados os acessos, como foram retirados e como foi recuperado o equipamento.
- Uma boa resposta: o mesmo processo para toda a gente, visível nos sistemas, com o tempo que passou entre o último dia do colaborador e o corte do seu último acesso.
- Onde costuma falhar: uma pessoa que saiu há meses e continua com uma conta ativa numa ferramenta de que já ninguém se lembrava. É uma das constatações mais repetidas em qualquer auditoria.
5. Gestão de vulnerabilidades e patches
- O que pede o auditor: como são detetadas as vulnerabilidades, como são priorizadas e em quanto tempo são corrigidas, nos equipamentos dos colaboradores e também no software que a empresa desenvolve, se for o caso.
- Uma boa resposta: prazos definidos consoante a gravidade, o nível de atualização de cada equipamento e a lista de sistemas sem suporte com o respetivo plano de tratamento.
- Onde costuma falhar: as atualizações automáticas estão ativas nos portáteis, mas ninguém sabe dizer o que acontece com uma dependência vulnerável no produto ou com um servidor antigo.
6. Cópias de segurança com um teste de reposição
- O que pede o auditor: o que é copiado, com que frequência e quando foi reposto algo pela última vez.
- Uma boa resposta: um teste de reposição com data e resultado documentado. Basta uma pasta ou uma caixa de correio, desde que fique registado, porque o que se verifica é que a recuperação funciona.
- Onde costuma falhar: cópias que correm todas as noites há anos sem que ninguém tenha alguma vez tentado repor uma.
7. Serviços cloud e aplicações SaaS
- O que pede o auditor: o registo dos serviços cloud que tratam informação da empresa, com um responsável para cada um, e o que aconteceria aos dados se deixasses de os usar.
- Uma boa resposta: um registo completo, incluindo as aplicações contratadas fora de IT, e um plano de saída documentado para os serviços críticos.
- Onde costuma falhar: o registo só inclui o que foi contratado por IT, e o shadow IT fica de fora de qualquer avaliação.
8. Gestão de incidentes testada
- O que pede o auditor: como um incidente é detetado, avaliado, escalado e resolvido, e o que foi alterado a seguir.
- Uma boa resposta: procedimentos para os incidentes mais prováveis, o registo de incidentes reais tratados com esses procedimentos e um simulacro feito a sério.
- Onde costuma falhar: uma política que descreve um processo nunca testado e um registo de incidentes vazio, algo em que o auditor tem dificuldade em acreditar em qualquer empresa com mais de umas dezenas de pessoas.
Esta tabela resume as oito evidências e os controlos do Anexo A a que cada uma está associada, para que os possas localizar facilmente na tua Declaração de Aplicabilidade.
| Evidência que o auditor pede | Controlos do Anexo A |
|---|---|
| Inventário de ativos com proprietário e devolução de equipamentos | 5.9, 5.10, 5.11 |
| Estado da encriptação, do bloqueio de ecrã, do antimalware e da configuração dos dispositivos | 8.1, 8.7, 8.9, 8.24 |
| Lista de acessos por pessoa e registo da sua revisão | 5.15, 5.16, 5.18, 8.2 |
| Uma entrada e uma saída recentes do princípio ao fim | 5.11, 6.5, 5.18 |
| Prazos de aplicação de patches e nível de atualização por equipamento | 8.8 |
| Âmbito das cópias de segurança e teste de reposição com data | 8.13, 5.30 |
| Registo de serviços cloud com plano de saída | 5.23 |
| Procedimentos de incidentes, registos e um simulacro | 5.24, 5.25, 5.26, 5.27 |
O que acontece se o auditor detetar não conformidades?
Cada falha que o auditor encontra fica registada como uma constatação, que indica o requisito que não é cumprido, a evidência que o demonstra e a diferença entre os dois. Consoante a gravidade, entra numa de três categorias.
Não conformidade maior
É um requisito que falta por completo ou um controlo que falha de forma sistemática. Por exemplo, não ter feito a auditoria interna, não ter uma avaliação de riscos ou não ter qualquer processo de gestão de incidentes.
Na auditoria de concessão, uma não conformidade maior impede a emissão do certificado até ser corrigida e até a ação corretiva estar demonstrada, às vezes com uma visita adicional. Se o organismo não conseguir verificar a correção nos seis meses seguintes ao fim da fase 2, o habitual é ter de repetir a fase 2.
Não conformidade menor
É uma falha pontual dentro de um processo que funciona. O processo de saída existe e é aplicado, mas numa das amostras uma conta ficou ativa duas semanas depois da saída do colaborador. Ou os incidentes são geridos, exceto um que não ficou bem registado.
Não bloqueia a certificação, desde que apresentes um plano de ações aceite pelo organismo. Na visita seguinte, o auditor vai confirmar que foi cumprido. Cuidado para não as acumulares. Várias não conformidades menores no mesmo requisito podem levar o auditor a concluir que o controlo falha de forma sistemática e a classificá-las como maior.
Observações e oportunidades de melhoria
As observações não são não conformidades. Assinalam situações que podem vir a sê-lo se nada for feito, ou deixam recomendações para melhorar o sistema. Não exigem um plano de ação formal, mas o auditor costuma voltar a perguntar por elas na visita seguinte.
Que consequências tem em cada auditoria?
| Auditoria | Se houver não conformidades maiores | Se houver não conformidades menores |
|---|---|---|
| Concessão | O certificado não é emitido até serem corrigidas e verificadas | É possível certificar com um plano de ações aceite |
| Acompanhamento | Se não forem resolvidas a tempo, o organismo pode suspender o certificado | Plano de ações verificado na visita seguinte |
| Renovação | A renovação fica suspensa até serem resolvidas | O certificado é renovado com um plano de ações aceite |
Em todos os casos, a cláusula 10.2 pede mais do que corrigir o problema concreto. É preciso analisar a causa e aplicar uma ação que evite que volte a acontecer. Se a conta que ficou ativa se deveu a uma ferramenta que não estava no inventário, desativá-la não chega. É preciso incluir essa ferramenta no processo de saída.
Perder a certificação não é fácil, porque as falhas graves costumam aparecer antes, na auditoria interna ou na fase 1. Mas também não é impossível, e quando acontece o motivo é quase sempre o mesmo, um sistema que existe no papel e não no dia a dia.
Erros comuns que acabam em não conformidade
Há falhas que os auditores encontram vezes sem conta, seja qual for a dimensão ou o setor da empresa. Estas são as mais frequentes e vale a pena revê-las antes da fase 2.
- Uma política que ficou no papel: o procedimento está aprovado, mas não há nenhum registo de que seja aplicado.
- Um inventário desatualizado: equipamentos atribuídos a pessoas que já saíram ou aplicações em uso que não aparecem.
- Acessos que ninguém revê: a lista existe, mas não há registo de nenhuma revisão.
- Cópias de segurança nunca repostas: o backup funciona em teoria, mas ninguém o confirmou.
- Uma auditoria interna feita por quem montou o SGSI: falta a imparcialidade que a norma exige.
- Um âmbito mal definido: demasiado estreito, cria interfaces difíceis de gerir entre o que entra e o que não entra. Demasiado amplo, multiplica o trabalho sem acrescentar valor.
- Constatações anteriores por fechar: nas auditorias de acompanhamento é a primeira coisa a ser verificada.
Como é que o Factorial IT te ajuda na auditoria ISO 27001?
Para passar na auditoria ISO 27001 é preciso um sistema de gestão assente em decisões da gestão, numa avaliação de riscos, em procedimentos e em pessoas que os aplicam, e nenhuma ferramenta resolve isso sozinha. Mas boa parte do que o auditor verifica na fase 2 são dados, como o estado dos equipamentos, quem tem acesso a quê e o que aconteceu na última saída. É precisamente essa a parte que o Factorial IT resolve, para que as evidências técnicas sejam geradas automaticamente e com data, em vez de serem reconstruídas na semana antes da auditoria.
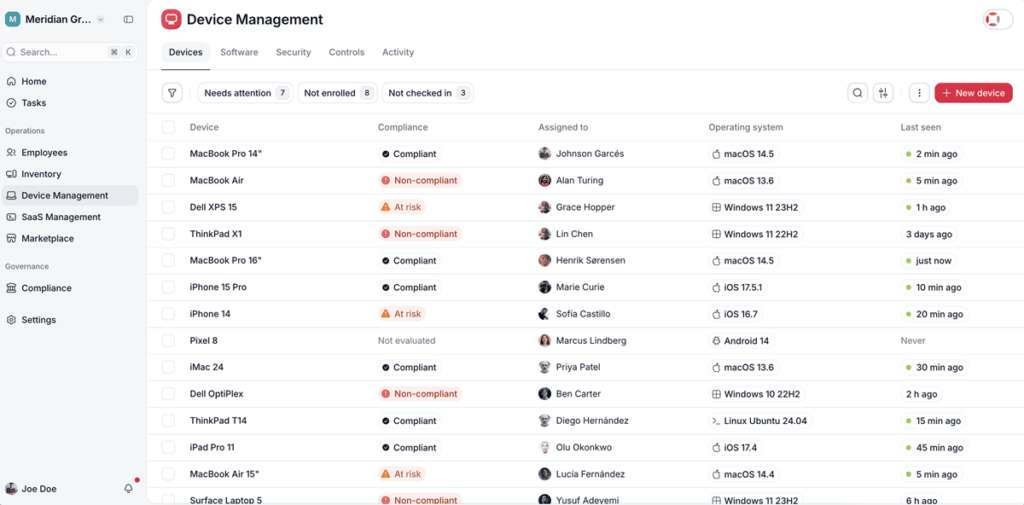
- Inventário de ativos em tempo real: todo o parque de macOS, Windows, Linux, iOS e Android numa única consola, com cada dispositivo associado a uma pessoa e a um departamento graças à ligação com os RH, além das aplicações SaaS realmente em uso, incluindo o shadow IT.
- Estado de segurança de cada dispositivo: aplicação e verificação da encriptação e das políticas de configuração, com a percentagem de cumprimento numa data concreta e a lista dos equipamentos que não cumprem.
- Entradas e saídas sincronizadas com os RH: quando alguém sai da empresa, os acessos são retirados, o dispositivo é bloqueado e as licenças são libertadas, com um registo que mostra o tempo entre a saída e o corte do último acesso.
- Vulnerabilidades e atualizações: nível de atualização por equipamento e deteção de software sem suporte.
- Cobertura do antimalware: verificação de que o agente de proteção está instalado e ativo em cada dispositivo.
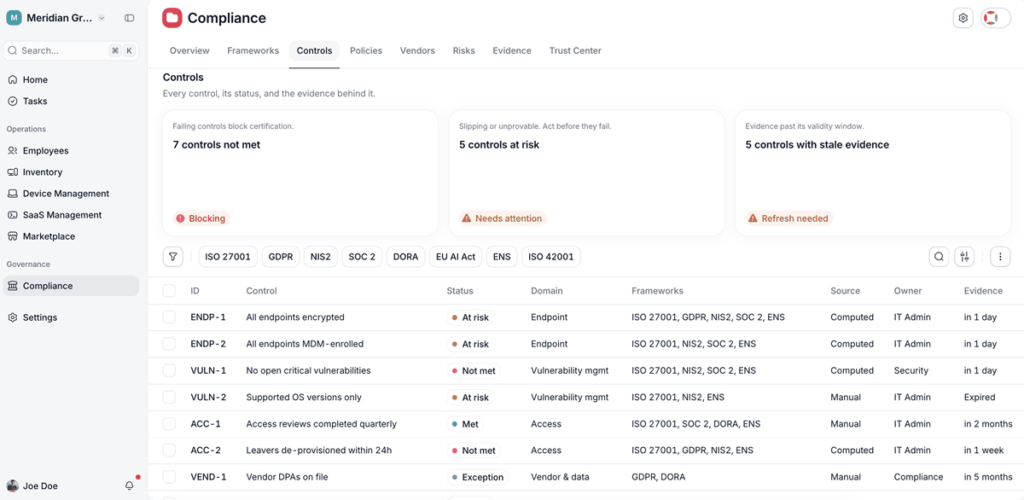
- Rastreabilidade perante um incidente: o utilizador do equipamento afetado, os seus acessos, as suas aplicações e cada ação realizada, com bloqueio e eliminação remota.
O Factorial IT não gere o teu SGSI, não faz a tua avaliação de riscos, não testa as tuas cópias de segurança nem substitui o auditor interno. Podes ver o detalhe dos controlos que cobre e dos que não cobre no artigo sobre como é que o Factorial IT ajuda a cumprir a ISO 27001.
Para essa outra parte, o Factorial IT trabalha com consultoras especializadas que montam o sistema de gestão com base nos dados que a plataforma já gera. Assim, chegas à auditoria com um único percurso do princípio ao fim, e é um organismo acreditado independente que emite o certificado. Fica a saber mais sobre o nosso serviço de consultoria ISO 27001.