O inventário de ativos é um dos primeiros controlos que um auditor da ISO 27001 vai verificar e também um dos que faz vir ao de cima o maior número de incoerências. Muitas organizações chegam à auditoria com uma folha de cálculo que já não reflete a realidade: equipamentos por registar, saídas nunca tratadas e proprietários que deixaram a empresa há meses. Sem uma lista fiável daquilo que é preciso proteger, todo o resto do sistema de gestão assenta em suposições.
Neste artigo vemos o que a norma ISO 27001 entende por inventário de ativos, o que exige, que ativos e que dados recolher, e como construí-lo e mantê-lo sem depender de trabalho manual.
O que é um inventário de ativos segundo a norma ISO 27001?
Um inventário de ativos é o registo completo e atualizado de tudo o que tem valor para a segurança da informação numa organização, com um responsável atribuído a cada elemento. A norma não fala apenas de computadores ou servidores. Um ativo é qualquer coisa que a empresa precisa de proteger, porque a sua perda, roubo ou utilização indevida afetaria a confidencialidade, a integridade ou a disponibilidade da informação.
A norma ISO 27001 distingue dois grandes tipos:
- Ativos de informação: os dados em si, independentemente do suporte. Bases de dados de clientes, contratos, código-fonte, documentação técnica, propriedade intelectual.
- Ativos associados: tudo o que suporta, processa, armazena ou transmite essa informação. Portáteis, telemóveis, servidores, aplicações, licenças de software, serviços na cloud e até as pessoas com acesso.
Porque é que o inventário é a base do SGSI?
Não se pode proteger aquilo que não se sabe que existe. Um dispositivo que não consta do inventário não recebe patches, não é cifrado e não é revogado quando o seu utilizador deixa a empresa. É exatamente o tipo de ativo por onde entra um incidente.
O inventário condiciona diretamente todo o resto do sistema de gestão de segurança da informação (SGSI):
- Análise de riscos: avaliar riscos exige saber primeiro sobre o que se está a avaliar. Sem inventário, a avaliação fica incompleta por definição.
- Classificação da informação: não se pode decidir o que proteger com mais rigor se antes não estiver identificado e catalogado.
- Controlo de acessos: saber quem deve aceder a quê pressupõe ter claro que ativos existem e quem é o seu responsável.
- Gestão de incidentes: perante um incidente, o inventário permite delimitar o âmbito afetado e saber que ativos estão envolvidos.
O que exige a norma ISO 27001 sobre o inventário de ativos?
O requisito está no controlo 5.9 do Anexo A da norma ISO/IEC 27001:2022, «Inventário de informação e outros ativos associados» (equivalente ao antigo A.8.1.1 da versão de 2013). A norma pede que se elabore e mantenha um inventário dos ativos de informação e dos ativos associados, incluindo os respetivos proprietários.
Este controlo não anda sozinho. Vem acompanhado de outros dois que completam o ciclo de vida do ativo:
- Controlo 5.10 (utilização aceitável): definir regras para a utilização e o manuseamento da informação e dos ativos associados.
- Controlo 5.11 (devolução de ativos): garantir que, ao terminar a relação laboral ou contratual, a pessoa devolve os ativos que lhe tinham sido atribuídos.
Destes requisitos decorrem três condições que o auditor vai verificar. O inventário tem de ser completo, sem deixar de fora ativos relevantes. Cada ativo tem de ter um proprietário identificado. E tudo tem de estar atualizado e coerente com aquilo que está realmente em utilização. A ausência de qualquer uma das três traduz-se, por norma, numa não conformidade.
Convém ter presente que este requisito não é exclusivo da ISO 27001. A gestão de ativos surge também como medida mínima na diretiva NIS2 — transposta em Portugal pelo Decreto-Lei n.º 65/2025, sob a supervisão do CNCS — e como requisito no Quadro Nacional de Referência para a Cibersegurança. Um inventário bem construído cobre, assim, vários referenciais ao mesmo tempo.
Que ativos devem ser incluídos no inventário?
O erro mais comum é limitar o inventário ao hardware. A norma ISO 27001 abrange um espetro mais amplo, porque a informação assenta em categorias de ativos muito distintas:
- Hardware: portáteis, computadores de secretária, telemóveis, tablets, servidores, equipamentos de rede e dispositivos de armazenamento.
- Software: sistemas operativos, aplicações de secretária, ferramentas internas e licenças.
- Informação e dados: bases de dados, ficheiros, documentação, cópias de segurança e registos, independentemente de onde residam.
- Serviços na cloud e SaaS: plataformas de correio, CRM, armazenamento, ferramentas de colaboração e qualquer serviço contratado que trate informação da empresa.
- Ativos intangíveis: propriedade intelectual, reputação, conhecimento e dados sem um suporte físico único.
- Pessoas: colaboradores, prestadores e fornecedores com acesso a informação ou a outros ativos, na medida em que esse acesso tem de ser controlado.
O SaaS e os serviços na cloud merecem atenção especial. São a fonte habitual do shadow IT: aplicações contratadas por uma equipa sem passar pelo IT, que nunca chegam ao inventário e ficam fora de qualquer controlo.
i
Que dados deve incluir cada ativo do inventário?
Registar apenas o nome do ativo não chega nem para passar numa auditoria nem para gerir a segurança. Cada entrada do inventário deve reunir os dados que permitem identificá-lo, localizá-lo e saber quem responde por ele:
- Identificador único: um código ou referência que distinga o ativo sem ambiguidade.
- Descrição e tipo: o que é e a que categoria pertence (hardware, software, serviço, dado).
- Proprietário: a pessoa ou o papel responsável pelo ativo e pelas decisões sobre a sua proteção.
- Localização: onde se encontra fisicamente ou, no caso dos ativos lógicos, em que ambiente reside.
- Estado: se está ativo, em reparação, em stock ou abatido.
- Classificação: o nível de sensibilidade da informação que contém ou trata.
- Datas de registo e de última revisão: desde quando está registado e quando foi verificado pela última vez.
Como fazer o inventário de ativos passo a passo?
Construir o inventário de raiz é mais fácil de gerir se for abordado por fases, em vez de tentar catalogar tudo de uma só vez. Estes seis passos organizam o trabalho e evitam que fique a meio:
1. Definir o âmbito
Antes de listar seja o que for, delimita que áreas, processos e locais entram no SGSI. A partir daí, a regra é simples: dentro do âmbito, tudo; fora, nada.
O problema surge quando o âmbito está mal definido. Se ficar curto, deixas ativos por registar. Se for demasiado amplo, acabas por manter informação que não acrescenta nada e que só gera trabalho. Deixa-o por escrito e usa-o como filtro sempre que tenhas dúvidas se algo entra ou não.
2. Identificar e descobrir os ativos
É aqui que o inventário se ganha ou se perde. Percorre cada categoria — hardware, software, dados, serviços e pessoas — e traz à luz tudo o que exista dentro do âmbito.
O shadow IT e o portátil esquecido numa gaveta não aparecem por si só, por isso não confies tudo à memória de cada responsável. A deteção automática é o teu melhor aliado neste ponto.
3. Atribuir um proprietário a cada ativo
Nenhum elemento pode ficar sem responsável. O proprietário decide sobre a proteção do ativo e responde por ele.
Quando não é claro a quem atribuir algo, essa dúvida é precisamente o que há a resolver, e não a adiar. Um inventário com proprietários em branco é uma não conformidade à espera do auditor.
4. Classificar cada ativo
Atribui a cada ativo o nível de sensibilidade que lhe corresponde de acordo com a informação que gere. Para isso precisas de uma escala própria e, se ainda não existir, defini-la é o passo prévio, porque sem ela cada pessoa classifica à sua maneira e a coerência perde-se.
Com a escala na mão, classificar é rápido e diz-te onde convém apertar e onde não é preciso.
5. Documentar numa ferramenta central
Tudo o que foi dito antes tem de viver num único sítio de onde possas retirar evidências. Uma folha de cálculo isolada fica desatualizada em semanas, porque depende de alguém que a atualize à mão. Uma plataforma ligada às fontes reais alimenta-se sozinha. Essa diferença não se nota no dia a dia, mas nota-se no dia da auditoria, quando te pedem o estado atual e não uma fotografia de há meio ano.
6. Rever e manter o inventário
E chegamos ao passo que quase toda a gente descura. Um inventário impecável no dia em que nasce deixa de valer depressa se ninguém o mantiver vivo.
É preciso uma periodicidade de revisão e, sobretudo, um processo que reflita entradas, saídas e mudanças de proprietário assim que acontecem. A forma mais fiável de o conseguir é ligar o inventário às entradas e saídas de pessoal, porque assim cada movimento do quadro de pessoal se reflete no catálogo sem que ninguém tenha de se lembrar.
Como construir e manter o inventário com o Factorial IT?
O problema de fundo de quase todos os inventários é a distância entre o que está documentado e o que está realmente em uso. Uma folha de cálculo começa a ficar desatualizada no próprio dia em que é concluída, porque cada compra, cada saída e cada troca de equipamento depende de alguém se lembrar de a registar.
O Factorial IT constrói o inventário a partir das fontes reais, os próprios dispositivos, as aplicações e o sistema de RH, de forma que se atualiza sozinho com a atividade diária. É assim que cobre os passos e os dados exigidos pela ISO 27001.
- Deteção automática de equipamentos e software: assim que um portátil ou um telemóvel é registado, a plataforma recolhe o modelo, o sistema operativo, a versão instalada e o software que contém. Não é preciso perguntar a cada responsável o que tem nem rever os equipamentos um a um.
- Serviços SaaS dentro do inventário: a plataforma deteta as aplicações na cloud que a equipa utiliza, incluindo as que um departamento contrata por conta própria sem passar pela área de TI. É a forma mais direta de evitar que o shadow IT fique fora do catálogo.
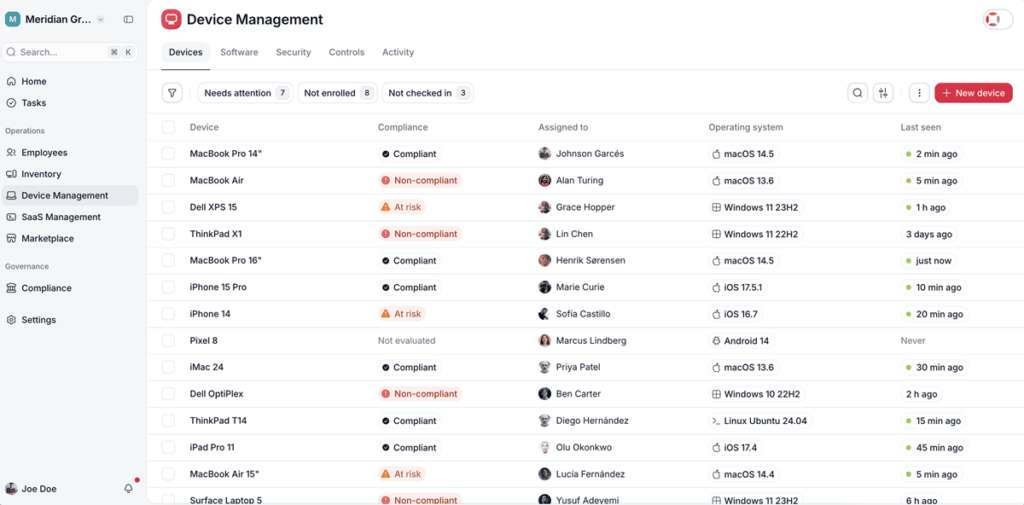
- Uma ficha completa por ativo: cada elemento tem o seu número de série, o código interno, o tipo, o estado (em stock, atribuído, em manutenção ou abatido), a pessoa que o utiliza e a data da última ligação. As faturas e as garantias ficam associadas ao mesmo registo.
- Responsáveis sempre identificados: a ligação aos RH associa cada dispositivo a um colaborador, à sua equipa e ao seu departamento. Quando alguém muda de área ou entra na empresa, o inventário reflete-o sem que ninguém tenha de o editar.
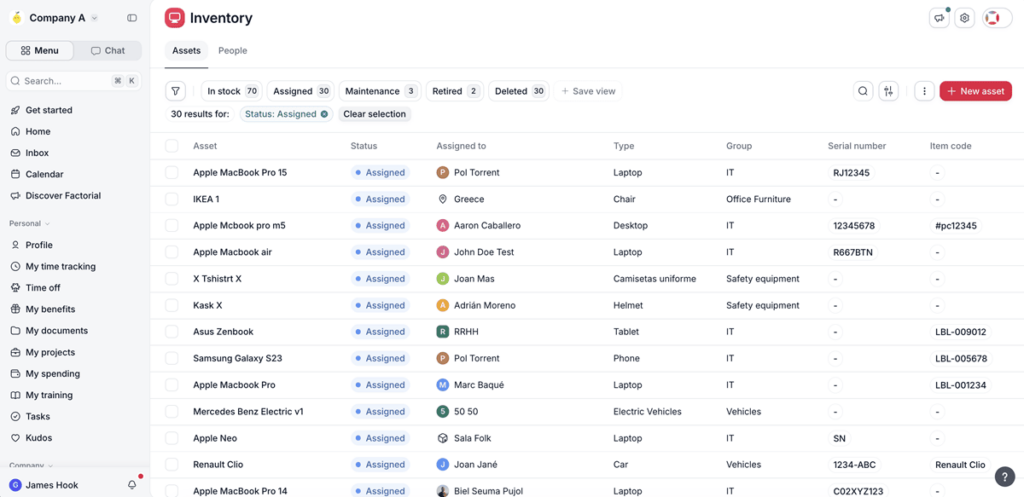
- Devolução de ativos no fim da relação (5.11): ao registar uma saída, os equipamentos e acessórios dessa pessoa ficam marcados como pendentes de devolução. A recolha gere-se a partir da plataforma, e o dispositivo volta ao stock para ser reatribuído, reparado ou revendido.
- Para além do portátil: monitores, auscultadores, telemóveis e outros acessórios convivem no mesmo catálogo que os computadores, com o respetivo estado e a pessoa a quem estão atribuídos.
O inventário do Factorial IT cobre os ativos associados, ou seja, os dispositivos, o software e os serviços SaaS. Os ativos de informação propriamente ditos, como bases de dados, contratos ou propriedade intelectual, e a sua classificação por nível de sensibilidade continuam a ser trabalho da organização. Ainda assim, partir de um catálogo técnico completo e atualizado encurta muito essa parte do projeto.