Um colaborador sai da empresa e, três meses depois, a sua conta continua ativa, com acesso ao CRM e aos documentos financeiros. É precisamente este tipo de situação que a norma ISO 27001 procura evitar através do controlo de acessos, e é também uma das constatações mais frequentes nas auditorias de certificação. É que controlar os acessos implica decidir quem entra em cada sistema, o que pode fazer lá dentro e durante quanto tempo mantém essa autorização. A norma dedica vários controlos a organizar todo este processo.
Neste artigo vamos ver o que é o controlo de acessos segundo a ISO 27001, o que exige a versão de 2022, em que princípios assenta, que tipos existem, o que deve constar da política e como o implementar na prática.
O que é o controlo de acessos na ISO 27001?
O controlo de acessos é o conjunto de regras e mecanismos que determinam quem pode aceder à informação e aos sistemas de uma organização, e o que pode fazer com eles. O objetivo é garantir que apenas as pessoas autorizadas acedem à informação de que necessitam para o seu trabalho, prevenindo qualquer acesso não autorizado.
A norma abrange dois planos que se devem reger pelos mesmos princípios:
- Acesso lógico: permissões sobre aplicações, bases de dados, redes, ficheiros e serviços na cloud.
- Acesso físico: entrada em instalações, salas de servidores e suportes onde a informação é armazenada ou processada.
A ideia de fundo é o need-to-know. Ou seja, cada pessoa acede unicamente à informação indispensável para desempenhar as suas funções, nem mais nem menos. Um controlo de acessos bem estruturado não é uma barreira pontual, mas sim um processo contínuo que se define, se aplica, se supervisiona e se revê.
O que diz a ISO 27001 sobre o controlo de acessos?
O controlo de acessos é uma das secções com mais peso do Anexo A da ISO 27001, e também uma das que mais mudou entre a versão de 2013 e a de 2022. Compreender essa mudança evita boa parte da confusão habitual.
Na ISO 27001:2013, todo o controlo de acessos vivia no domínio A.9, com catorze controlos distribuídos por quatro blocos: requisitos de negócio, gestão de acessos dos utilizadores, responsabilidades do utilizador e controlo de acessos a sistemas e aplicações.
A ISO 27001:2022 reorganizou o Anexo A e distribuiu esses requisitos por vários controlos novos. O controlo de acessos propriamente dito é agora o 5.15, mas o detalhe operacional reparte-se por outros.
Como se reparte o controlo de acessos na versão 2022?
Estes são os controlos da ISO 27001:2022 que, no seu conjunto, cobrem o que antes era o A.9:
- 5.15 Controlo de acessos: estabelece as regras de acesso físico e lógico consoante os requisitos de negócio e de segurança (antigos 9.1.1 e 9.1.2).
- 5.16 Gestão de identidades: ciclo de vida das identidades, desde a criação até à desativação da conta do utilizador.
- 5.17 Informação de autenticação: gestão de palavras-passe e de outras credenciais de acesso.
- 5.18 Direitos de acesso: concessão, revisão e revogação de permissões.
- 8.2 Direitos de acesso privilegiado: controlo reforçado das contas administrativas.
- 8.3 Restrição do acesso à informação: o que cada utilizador pode ler, escrever ou eliminar.
- 8.5 Autenticação segura: procedimentos de início de sessão, incluindo a autenticação multifator.
Se a tua documentação ainda fala do A.9, não é grave, mas convém atualizar as referências para a versão 2022 antes de uma auditoria de certificação ou de transição.
Os princípios do controlo de acessos
Para além dos controlos concretos, a norma assenta em alguns princípios que deveriam orientar qualquer decisão sobre permissões. São a base sobre a qual se constrói a política.
1. Privilégio mínimo e need-to-know
Estes são os princípios que deveriam orientar cada decisão sobre a quem se concede acesso e até onde:
- Privilégio mínimo: cada utilizador recebe apenas as permissões necessárias para fazer o seu trabalho, e só durante o tempo em que delas precisa.
- Need-to-know: o acesso é concedido em função da informação que a pessoa precisa de conhecer, e não do seu cargo ou antiguidade.
- Need-to-use: o mesmo critério aplicado à infraestrutura e às ferramentas, não só aos dados.
- Negação por omissão: tudo está proibido, exceto o que é expressamente permitido, e não o contrário.
- Segregação de funções: separar tarefas incompatíveis para que nenhuma pessoa controle um processo crítico do início ao fim.
2. Identificação, autenticação e autorização
Qualquer acesso robusto assenta em três passos consecutivos que convém não confundir:
- Identificação: o utilizador declara quem é através de um identificador único (um ID ou uma conta nominal).
- Autenticação: o sistema verifica que é quem diz ser, a partir de algo que sabe (palavra-passe), algo que tem (token, cartão) ou algo que é (impressão digital, rosto). Combinar dois destes fatores é a base da autenticação multifator.
- Autorização: uma vez verificada a identidade, determina-se que ações pode realizar sobre cada recurso.
Tipos de controlo de acessos: DAC, MAC, RBAC e ABAC
A ISO 27001 não impõe um modelo concreto, mas espera que a organização escolha um que seja coerente com o seu nível de risco. Estes são os quatro mais habituais:
- DAC (controlo de acessos discricionário): o proprietário de cada recurso decide quem lhe pode aceder. É flexível, mas difícil de auditar e de manter consistente à escala.
- MAC (controlo de acessos obrigatório): uma autoridade central define o acesso a partir de etiquetas e níveis de classificação. É o mais rigoroso e utiliza-se em ambientes de alta segurança.
- RBAC (controlo de acessos baseado em funções): as permissões são atribuídas a funções, e as pessoas herdam as permissões da sua função. É o modelo mais divulgado nas empresas porque simplifica a gestão e as revisões.
- ABAC (controlo de acessos baseado em atributos): o acesso depende de atributos como a localização, o dispositivo, a hora ou o tipo de dado. Permite regras muito precisas, à custa de maior complexidade.
Na maioria das organizações, um modelo RBAC bem concebido cobre a maior parte das necessidades e encaixa de forma natural com a atribuição de permissões por posto de trabalho.
O que deve incluir a política de controlo de acessos?
A política de controlo de acessos é um documento obrigatório. A norma exige estabelecê-la, documentá-la e revê-la periodicamente. Funciona como a declaração do que a organização permite e do que não permite, mais do que como um manual técnico sobre como fazer as coisas. Quem a define são os proprietários dos ativos, em linha com a política de segurança e a análise de riscos.
Uma política completa costuma reunir os seguintes elementos.
- Âmbito e responsabilidades: a que sistemas e informação se aplica e quem aprova, concede e revê os acessos.
- Regras de concessão: critérios para criar, alterar e revogar permissões, com base no privilégio mínimo.
- Gestão de identidades: utilização de contas nominais, proibição de contas partilhadas e ciclo de vida do identificador.
- Acessos privilegiados: condições reforçadas para as contas administrativas e a sua supervisão.
- Autenticação: requisitos de palavras-passe, uso de MFA e proteção de credenciais.
- Acesso a redes e trabalho remoto: ligações permitidas, VPN e acesso a partir do exterior da organização.
- Revisão e rastreabilidade: frequência das revisões de permissões e registo de acessos e alterações.
Como implementar o controlo de acessos passo a passo?
Com os princípios e a política já definidos, a implementação pode ser abordada em fases ordenadas, cada uma apoiada na anterior.
Fase 1: classifica a informação
O ponto de partida é saber que informação geres e quanto expõe a sua perda ou fuga. Distinguir entre dados críticos, sensíveis e públicos permite ajustar cada permissão ao seu nível real de risco, em vez de proteger tudo por igual.
Fase 2: define funções e regras de acesso
Com a informação classificada, o passo seguinte é traduzir os postos de trabalho em funções com permissões concretas. É aqui que se aplica o privilégio mínimo: cada função recebe apenas o que precisa para o seu papel e as pessoas herdam as permissões da sua função.
Fase 3: gere entradas, saídas e acessos privilegiados
É no ciclo de vida do acesso que surgem mais falhas em auditoria. Estes são os pontos críticos que convém ter resolvidos:
- Entradas com identificação individual: cada pessoa com a sua própria conta e as suas permissões aprovadas formalmente.
- Saídas imediatas: quando um colaborador sai, os seus acessos devem ser revogados de imediato, sem depender de que alguém se lembre.
- Acessos órfãos: contas de pessoas que já não estão ou de projetos encerrados que continuam ativas são uma porta de entrada frequente.
- Contas privilegiadas: limitadas a quem delas precisa, com autenticação reforçada e registo da sua utilização.
Fase 4: reforça a autenticação
Definir quem acede não serve de nada se a identidade não for bem verificada. Convém exigir palavras-passe robustas e ativar a autenticação multifator (MFA) nos acessos sensíveis e, sobretudo, nas contas privilegiadas.
Fase 5: revê e monitoriza os acessos
Um controlo de acessos não se implementa uma vez e fica esquecido. A norma prevê revisões periódicas que confirmem que cada permissão continua justificada, sobretudo após mudanças de posto, promoções ou saídas. Uma revisão trimestral, com os responsáveis a validarem os acessos da sua equipa, mantém o sistema alinhado com a realidade e evita constatações na auditoria. A isto acresce a monitorização contínua, que deixa rasto de quem acede a quê e ajuda a detetar comportamentos anómalos.
Como é que o Factorial IT ajuda com o controlo de acessos?
As fases de implementação que acabámos de ver são fáceis de desenhar e difíceis de manter no tempo. Com rotatividade de pessoal, mudanças de função e dezenas de aplicações SaaS, manter o princípio do menor privilégio à mão obriga a rever as contas uma a uma, e é precisamente aí que surgem os acessos órfãos que o auditor deteta.
O Factorial IT liga a gestão de acessos aos dados dos RH, de forma que as permissões acompanham automaticamente o ciclo de vida de cada colaborador. É assim que ajuda em cada um dos controlos que cobrem o antigo A.9.
- Funções definidas a partir dos RH (5.15): as regras atribuem grupos, funções e licenças de acordo com o departamento e o cargo que constam do sistema de RH. É a forma mais direta de aplicar um modelo RBAC, porque cada pessoa herda as permissões da sua função sem que ninguém tenha de as configurar uma a uma.
- Ciclo de vida completo da identidade (5.16): a entrada registada nos RH cria as contas correspondentes ao cargo, e a saída revoga-as todas de uma vez, juntamente com o bloqueio do equipamento e a libertação das licenças. Cada passo fica registado com data e hora, que é precisamente o que o auditor pede quando analisa uma saída recente.
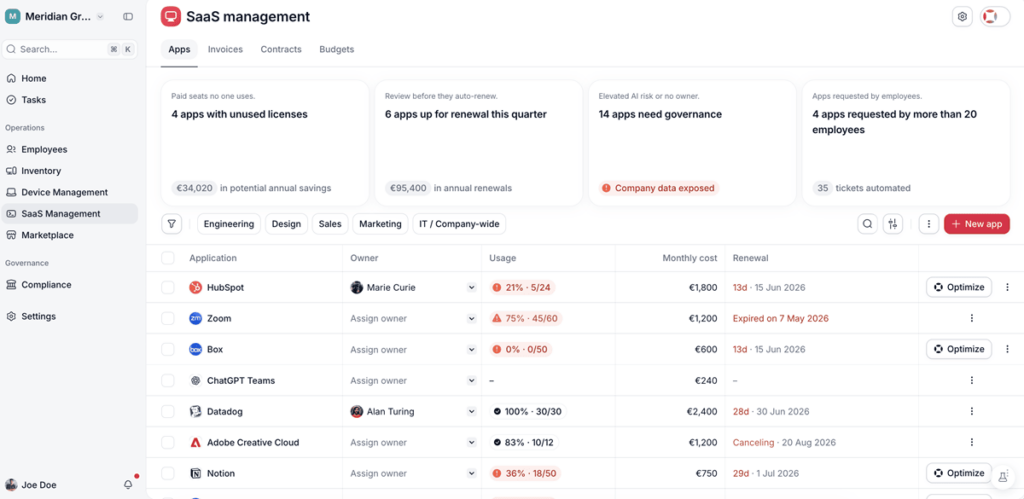
- Acessos fora da função com aprovação (5.18): quando alguém precisa de uma ferramenta que não lhe corresponde por defeito, pede-a através de um ticket no Slack ou na web. O pedido, a aprovação e a atribuição ficam documentados, mesmo nas aplicações que não permitem automatização.
- Contas órfãs e shadow IT: a plataforma assinala as contas que continuam ativas em nome de pessoas que já saíram e deteta as aplicações que a equipa utiliza sem passar pela área de TI. São as duas lacunas que mais escapam numa revisão manual.
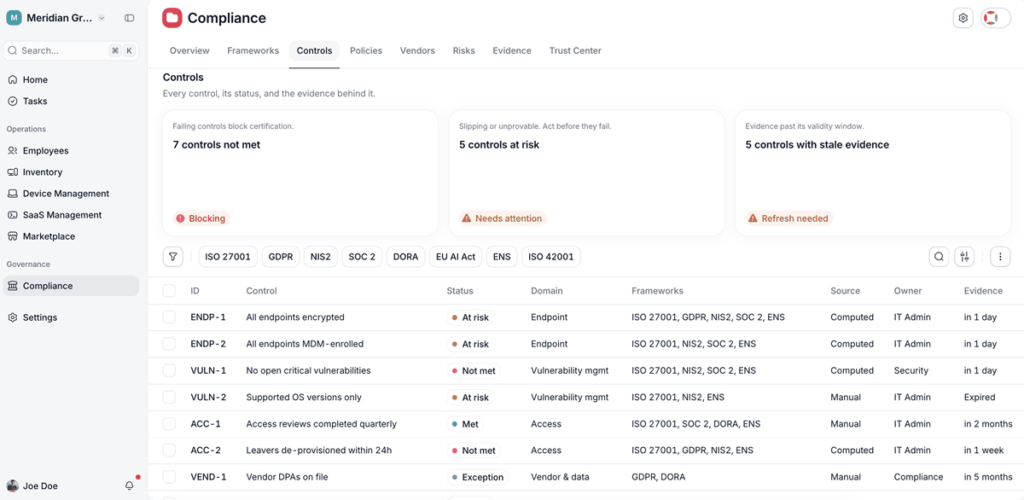
- Revisões periódicas com toda a informação: a vista por pessoa reúne num único sítio todas as suas aplicações, licenças e equipamentos. Na revisão trimestral, cada responsável pode validar os acessos da sua equipa sem cruzar folhas de cálculo.
- Autenticação no dispositivo (5.17 e 8.5): as políticas de palavras-passe, código de acesso e bloqueio de sessão aplicam-se a partir da consola em portáteis e telemóveis. A autenticação multifator é assegurada pelo fornecedor de identidade, como o Google Workspace ou o Microsoft Entra ID, com o qual o Factorial IT se integra.
O resultado é um controlo de acessos que se mantém sozinho entre revisões, e uma rastreabilidade completa de cada permissão concedida ou retirada para o dia da auditoria de certificação.