A diretiva NIS2 pôs muitos responsáveis de IT a olhar para as suas ferramentas com lupa. E há uma pergunta que se repete assim que entram no assunto. É preciso um MDM para a cumprir?
A resposta curta é não. A diretiva não menciona a gestão de dispositivos móveis em nenhum dos seus artigos. Não existe qualquer obrigação legal de ter um MDM, e nenhum fornecedor lhe pode vender o cumprimento da NIS2 como se fosse um produto.
A resposta longa é a que realmente importa. Se a sua empresa trabalha com telemóveis, portáteis ou equipas em remoto, cobrir sem um MDM tudo aquilo que a NIS2 exige nesses dispositivos é, na prática, quase impossível. A diretiva não o obriga a ter um. Obriga-o a demonstrar um nível de controlo sobre os seus dispositivos que, sem um MDM, é muito difícil de sustentar e de provar.
A NIS2 obriga a ter um MDM?
A NIS2 obriga a cumprir determinados objetivos de segurança, não a usar produtos concretos. O artigo 21.º define as medidas mínimas de gestão de riscos que qualquer entidade abrangida tem de aplicar, mas não menciona nenhuma ferramenta específica para o conseguir. É por isso que nenhum fornecedor lhe pode vender o cumprimento da diretiva, simplesmente porque tal coisa não existe.
Mas muitas dessas medidas dizem diretamente respeito aos dispositivos. O controlo de acessos, a cifragem, o inventário de ativos, as atualizações ou a resposta a incidentes dependem do que se passa em cada equipamento. E é aí que um MDM é a forma mais direta de as aplicar.
Em resumo, a NIS2 não o obriga a ter um MDM. Obriga-o a controlar os seus dispositivos, e sem um MDM esse controlo é muito difícil de manter.
O que esperam os reguladores para lá das políticas escritas?
Este é o ponto que muitas empresas deixam passar. No papel, pode cobrir grande parte do artigo 21.º com controlos manuais e uma boa política de segurança. O problema surge na auditoria.
Aos reguladores não lhes basta um documento guardado numa gaveta. Esperam uma segurança que funcione de verdade e que consiga demonstrar a qualquer momento. Querem ver como aplica a cifragem, como gere os acessos e como reage quando um equipamento se perde ou fica comprometido.
É esta a grande mudança que a NIS2 traz. Já não basta estar seguro, tem de o conseguir provar. E um MDM é precisamente o que transforma uma política numa prova. Cada dispositivo registado, cada atualização aplicada e cada bloqueio remoto fica guardado de forma automática. Quando o auditor perguntar como controla os seus dispositivos, essa rastreabilidade é a sua resposta.
📌 Saiba mais sobre quando entra em vigor a diretiva NIS2 em Portugal.
Que requisitos da NIS2 cobre um MDM?
Um MDM não resolve a diretiva toda, mas cobre de facto um bloco muito concreto de medidas técnicas do artigo 21.º. Estas são as quatro frentes onde faz a diferença:
1. Inventário de ativos e visibilidade em tempo real
A NIS2 exige que saiba a todo o momento que equipamentos acedem aos seus sistemas críticos. Um MDM cataloga de forma automática cada telemóvel, tablet e portátil, com o respetivo proprietário e o estado da ligação. Assim mantém vivo o inventário de ativos que a diretiva pede, sem depender de uma folha de cálculo que ninguém atualiza.
2. Gestão de patches e atualizações
O software desatualizado é uma das portas de entrada que a NIS2 quer fechar. Um MDM ajuda-o a manter toda a frota em dia a partir de um único painel:
- Atualizações centralizadas: aplica os patches do sistema operativo e das aplicações sem depender de cada colaborador se lembrar de os instalar.
- Menos janela de exposição: quanto mais cedo o patch chega ao dispositivo, menos tempo uma falha conhecida fica aberta a um atacante.
3. Controlo de acessos e cifragem
A diretiva pede medidas sólidas de proteção de dados, como a cifragem dos equipamentos e uma autenticação reforçada. Um MDM impõe o bloqueio de ecrã, as palavras-passe robustas e a cifragem de disco em todos os dispositivos ao mesmo tempo.
O resultado nota-se no dia em que perde um portátil. Mesmo que vá parar às mãos erradas, a informação continua ilegível.
4. Resposta a incidentes e prazos de 24 e 72 horas
A NIS2 fixa prazos muito apertados para notificar um incidente grave. Se um equipamento se perde, é roubado ou fica comprometido, um MDM permite-lhe bloqueá-lo ou apagá-lo remotamente num instante. Agir em minutos é o que separa um susto de uma violação que tem de notificar.
O que é que um MDM não cobre por si só?
Um MDM faz muito bem o seu trabalho, mas esse trabalho tem limites claros. Percebê-los é o que separa uma empresa que julga já cumprir de uma que cumpre a sério.
Um MDM é o ponto de partida
Um MDM cobre bem a parte do cumprimento que acontece no dispositivo. É o alicerce sobre o qual assenta tudo o resto, e sem esse alicerce o resto cambaleia.
O problema aparece quando se confunde a base com o edifício inteiro. A NIS2 não fala só de equipamentos. Fala de como gere o risco em toda a organização, de como responde a um incidente e de quem responde quando algo corre mal. Um MDM não chega a esse terreno, e dar por garantido que chega é um erro que se paga na auditoria.
As medidas da NIS2 que ficam fora do seu alcance
Boa parte do artigo 21.º vive longe do dispositivo. São medidas de organização e de processo que nenhuma ferramenta de gestão de equipamentos consegue aplicar por si.
- Análise de riscos: identificar as suas ameaças, avaliar o seu impacto e decidir como as reduz. É a medida de que dependem todas as outras.
- Segurança da cadeia de fornecimento: controlar o risco que os seus fornecedores introduzem, sobretudo os que têm acesso aos seus sistemas ou dados.
- Notificação de incidentes: o procedimento para avisar as autoridades dentro dos prazos de 24 e 72 horas, com papéis e responsáveis bem definidos.
- Formação e sensibilização: fazer com que colaboradores e direção saibam reconhecer um phishing ou um pedido suspeito antes de caírem.
- Continuidade de negócio: conseguir continuar a operar quando os sistemas falham, com cópias de segurança e um plano de recuperação testado.
- Governação: é a direção que aprova as medidas, as supervisiona e responde por elas. Já não é algo que se delegue na equipa técnica.
Nenhum destes pontos se resolve com um MDM. Precisam de políticas, processos e pessoas. Se quiser ver como tudo encaixa, encontra-os detalhados na checklist da NIS2.
Tudo o que a NIS2 pede e que um MDM não lhe consegue dar
Há um último limite, e este é puramente técnico. Um MDM controla a configuração dos seus equipamentos. Garante que a cifragem está ativa, que a palavra-passe é robusta e que o sistema está atualizado. Tudo isto é prevenção.
O que um MDM não faz é vigiar o que se passa dentro do dispositivo depois de este estar a funcionar. Não deteta um malware que já está em execução nem trava um ataque enquanto ele acontece. Para isso precisa de uma camada de deteção e resposta no endpoint, capaz de identificar um comportamento anómalo e de atuar em tempo real.
São duas funções distintas e complementares. Uma mantém o equipamento bem configurado. A outra entra em ação assim que alguém tenta contornar essa configuração.
Onde é que o Factorial IT encaixa?
Aqui regressa a ideia do início. Um MDM cobre a base, e o cumprimento completo chega quando lhe soma as camadas que faltam. O Factorial IT foi pensado precisamente para esta lógica.
De tudo aquilo que a NIS2 pede, há uma parte que não se resolve com um documento. É a que depende do estado real dos seus equipamentos e dos seus acessos, e que muda todos os dias. Que dispositivos tem, em que estado estão, quem acede a quê e desde quando. É a parte mais difícil de reunir à mão, e a que o Factorial IT gera de forma contínua, já convertida em evidência pronta para uma auditoria.
O que resolve nos seus dispositivos e acessos
- Inventário em tempo real: uma só consola com toda a frota de macOS, Windows, Linux, iOS e Android, e cada equipamento associado a uma pessoa, uma equipa e um departamento. Inclui também as aplicações SaaS que estão mesmo a ser usadas, até as que foram contratadas fora do IT.
- Cifragem verificada: aplicação e verificação do FileVault e do BitLocker em toda a frota, com a lista dos equipamentos que não cumprem e o registo da sua correção.
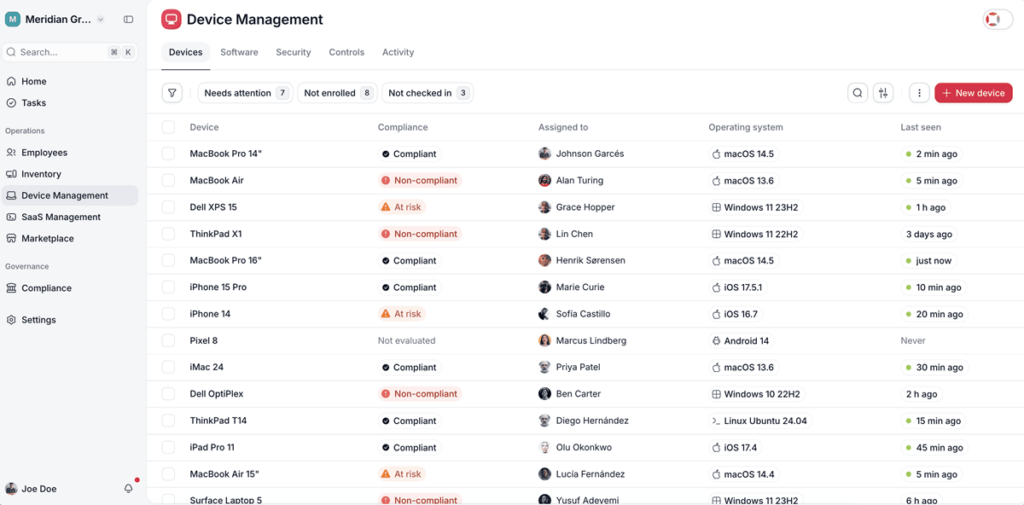
- Configuração segura por política: firewall, bloqueio de sessão, palavras-passe robustas e restrições por função ou sistema operativo, com os desvios detetados e corrigidos de forma automática.
- Patches e vulnerabilidades: acompanhamento de versões, nível de atualização por equipamento, vulnerabilidades conhecidas e software fora de suporte assinalado no próprio inventário.
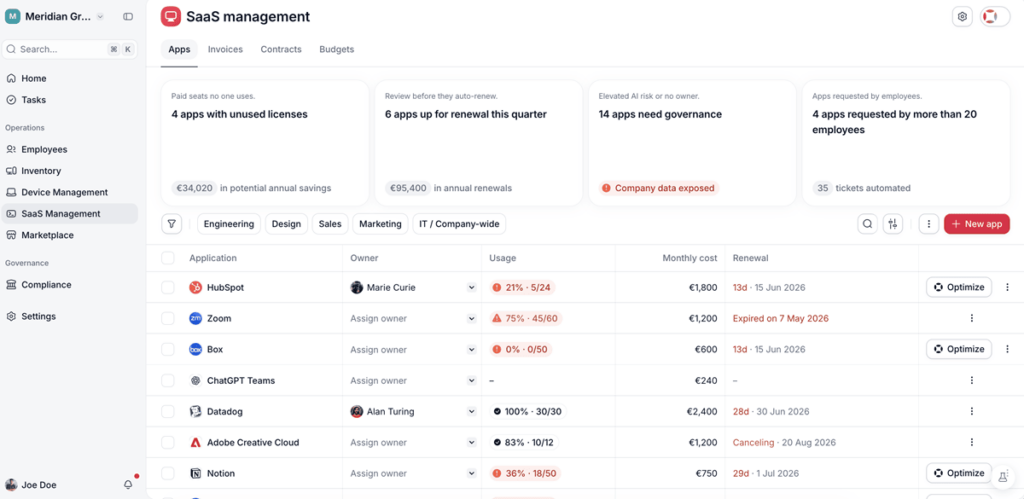
- Proteção antimalware sob controlo: verificação de que o agente está instalado e ativo em cada dispositivo, com os equipamentos sem cobertura assinalados um a um.
- Entradas e saídas sincronizadas com os RH: quando entra alguém, os acessos são aprovisionados conforme a função, e quando sai são revogados, o dispositivo é bloqueado e as licenças libertadas, tudo com o respetivo registo datado.
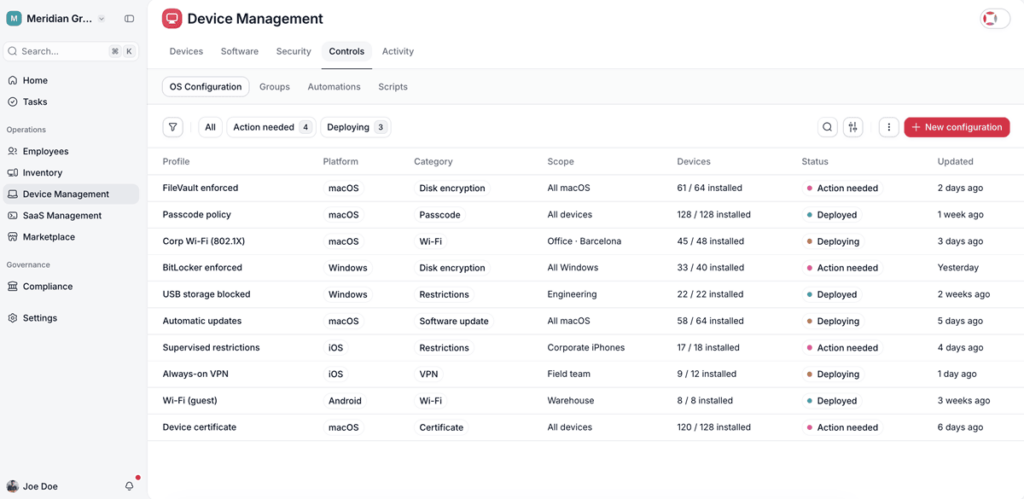
- Resposta a incidentes: quando um equipamento é afetado, a consola mostra de imediato quem o usava, a que tinha acesso e o que foi feito sobre ele, com opção de bloqueio e limpeza remota.