A NIS2 obriga as empresas a notificar a autoridade dos incidentes de cibersegurança significativos no prazo máximo de 24 horas. Esse primeiro aviso segue com a informação disponível naquele momento, sem esperar por todos os pormenores.
É por isso que a notificação de incidentes é uma das obrigações da diretiva mais difíceis de cumprir. Redigir o aviso é o menos. O difícil é reunir a tempo os dados que têm de lá constar.
Neste artigo vais ficar a saber que incidentes têm de ser notificados, em que prazos, a quem se comunicam em Portugal e como organizar o processo para que não dependa do improviso.
O que é a notificação de incidentes na NIS2?
A notificação de incidentes é a obrigação de comunicar à autoridade os incidentes de cibersegurança significativos que uma organização sofre. Está prevista no artigo 23.º da Diretiva (UE) 2022/2555, mais conhecida como NIS2, e foi transposta para Portugal pelo Decreto-Lei n.º 125/2025, que aprova o Regime Jurídico da Cibersegurança.
A diretiva manda enviar o aviso ao CSIRT (Computer Security Incident Response Team), a equipa pública de resposta a incidentes de segurança informática que cada Estado designa para receber as notificações e apoiar as organizações afetadas. Em Portugal, esse papel cabe ao CERT.PT, que funciona no Centro Nacional de Cibersegurança (CNCS).
A obrigação aplica-se da mesma forma às entidades essenciais e às importantes, e em Portugal também às entidades públicas relevantes. Se não tens a certeza de que a tua empresa cabe em algum destes grupos, confirma-o neste artigo sobre a quem se aplica a diretiva NIS2 em Portugal.
Convém não a confundir com o tratamento de incidentes do artigo 21.º, que é o trabalho interno de detetar, conter e recuperar. A notificação é a parte virada para fora, e tem dois aspetos que costumam passar despercebidos.
- Notificar não te prejudica: a própria diretiva estabelece que o simples ato de notificar não aumenta a responsabilidade da entidade.
- A autoridade também responde: o CSIRT deve dar resposta sem demora injustificada, se possível nas 24 horas seguintes ao primeiro aviso, com uma primeira apreciação e, se o pedires, com orientações para mitigar o incidente.
Que incidentes têm de ser notificados segundo a NIS2?
A NIS2 só obriga a notificar os incidentes significativos, a que a lei portuguesa chama incidentes com impacto significativo. Tudo o resto é tratado e registado dentro da empresa, sem necessidade de o comunicar à autoridade.
Um incidente é significativo quando preenche pelo menos uma destas duas condições.
- Afeta gravemente a própria entidade: causou ou é suscetível de causar graves perturbações operacionais dos serviços ou perdas financeiras.
- Afeta terceiros: afetou ou é suscetível de afetar outras pessoas singulares ou coletivas, causando danos materiais ou imateriais consideráveis.
As duas condições abrangem o dano que o incidente ainda pode vir a causar, além do que já causou. Por isso, um acesso não autorizado a um sistema crítico é notificado mesmo que o serviço continue a funcionar normalmente.
Para medir a gravidade, a diretiva olha para o grau em que o serviço é afetado, para a duração do incidente e para o número de utilizadores atingidos. A tabela seguinte aplica estes critérios aos incidentes mais comuns.
| Incidente | Notifica-se? | Motivo |
|---|---|---|
| Ransomware que paralisa a operação | Sim | Perturbação operacional grave |
| Roubo de dados de clientes após um acesso não autorizado | Sim | Dano considerável para terceiros |
| Falha prolongada de um serviço de que os teus clientes dependem | Sim | Afeta o serviço e terceiros |
| Conta de administrador comprometida com acesso a sistemas críticos | Sim, em regra | Pode causar um dano grave, mesmo que ainda não o tenha feito |
| Email de phishing detetado e bloqueado | Não | Não há impacto, basta registá-lo |
| Malware isolado num equipamento e travado pelo antivírus | Não, em regra | Sem efeito sobre o serviço |
| Portátil perdido que está cifrado e é bloqueado remotamente | Não, em regra | Os dados não ficam expostos |
O último caso mostra bem porque é que importa ter os dados à mão. O mesmo portátil perdido muda de categoria se não conseguires demonstrar que estava cifrado.
Prazos de notificação de incidentes NIS2
Em Portugal, a notificação faz-se em quatro momentos. Os dois primeiros seguem os prazos da diretiva, de 24 e 72 horas. Os dois últimos são uma particularidade do regime português, que conta o fecho do processo a partir do fim do impacto e não a partir da notificação.
| Momento | Prazo máximo | O que deve incluir |
|---|---|---|
| Notificação inicial | 24 horas após verificares que o incidente tem impacto significativo | Se há suspeita de origem ilícita ou maliciosa e se pode ter impacto transfronteiriço |
| Atualização da notificação | 72 horas após essa mesma verificação | Avaliação inicial da gravidade e do impacto, e indicadores de comprometimento, se existirem |
| Notificação de fim do impacto significativo | 24 horas após o fim do impacto | Confirmação de que o impacto cessou e ponto de situação |
| Relatório final | 30 dias úteis após a notificação de fim do impacto | Descrição detalhada, causa provável, medidas aplicadas e impacto transfronteiriço |
Todos estes prazos são máximos. A lei pede que notifiques «sem demora injustificada», por isso, se tiveres a informação mais cedo, não há razão para esperar pela última hora.
Notificação inicial em 24 horas
A notificação inicial serve para a autoridade saber o mais cedo possível que há um incidente em curso. Por isso pede pouco, no essencial dois dados.
- Origem: se há suspeita de que o incidente resulta de um ato ilícito ou malicioso.
- Alcance geográfico: se pode ter impacto noutros países.
A causa, o alcance exato e a autoria ficam para os momentos seguintes.
Atualização em 72 horas
O segundo momento atualiza a notificação inicial com uma avaliação inicial da gravidade e do impacto do incidente. Inclui também os indicadores de comprometimento disponíveis, como endereços IP, domínios, ficheiros ou contas envolvidas.
Para fazeres essa avaliação, precisas de saber em três dias que sistemas, dispositivos, utilizadores e dados foram afetados. A investigação pode continuar aberta, porque a informação em falta é completada no relatório final.
A diretiva prevê um prazo mais curto, de 24 horas, para os prestadores de serviços de confiança, quando o incidente afeta esses serviços.
Fim do impacto e relatório final
Quando o impacto significativo termina, tens 24 horas para o comunicar. É a partir dessa notificação que começam a contar os 30 dias úteis do relatório final, o documento mais completo de todo o processo. Deve reunir quatro elementos.
- Descrição detalhada do incidente: incluindo a sua gravidade e o seu impacto real.
- Tipo de ameaça ou causa principal: o que muito provavelmente o desencadeou.
- Medidas de mitigação: as que já aplicaste e as que continuam em curso.
- Impacto transfronteiriço: só se o incidente tiver afetado outros países.
Se o incidente ainda não estiver resolvido quando chegar a altura de o entregar, apresentas um relatório intercalar, que vais atualizando até poderes fechar o relatório final.
Quando começa a contar o prazo?
Os prazos de 24 e 72 horas arrancam no mesmo momento, quando a empresa verifica que o incidente tem impacto significativo. O prazo corre mesmo que a análise forense continue em curso ou que a gestão ainda não tenha dado luz verde. E as 72 horas não se somam às 24 da notificação inicial, porque ambas contam a partir do mesmo ponto de partida.
O fecho do processo funciona de outra maneira, porque depende de quando o impacto termina.
Um exemplo ajuda a perceber. A tua equipa confirma numa segunda-feira às 9h00 que um ransomware parou a entrada de encomendas. A notificação inicial tem de sair antes de terça-feira às 9h00 e a atualização antes de quinta-feira às 9h00. Se o serviço voltar ao normal na sexta-feira às 15h00, tens até sábado à mesma hora para notificar o fim do impacto, e é daí que contam os 30 dias úteis do relatório final.
Repara que os primeiros prazos são contados em horas, sem excluir fins de semana nem feriados. Um incidente detetado numa sexta-feira à tarde consome o prazo durante o fim de semana. Só o relatório final é contado em dias úteis.
A quem se notifica um incidente NIS2 em Portugal?
A notificação é submetida através da plataforma eletrónica do CNCS, a mesma onde as entidades se registam. É o canal obrigatório para todas as comunicações com a autoridade de cibersegurança, incluindo as notificações de incidentes, tanto para empresas privadas como para entidades públicas.
Do lado da empresa, há duas figuras que tens de ter designadas e comunicadas ao CNCS, o responsável de cibersegurança e o ponto de contacto permanente. Confirma de antemão que os acessos à plataforma estão ativos e que os contactos estão atualizados, porque descobrir uma conta bloqueada a meio de um incidente consome um tempo que não tens.
Em termos legais, Portugal já tem o quadro fechado. O Decreto-Lei n.º 125/2025 foi publicado a 4 de dezembro de 2025 e está em vigor desde 3 de abril de 2026, e o Regulamento n.º 756/2026, de 22 de junho, veio concretizar o funcionamento da plataforma e das notificações. Encontras o calendário completo neste artigo sobre quando entra em vigor a diretiva NIS2 em Portugal.
O CNCS nem sempre é o único destinatário. Consoante o incidente, podes ter de avisar mais alguém.
- A CNPD: se o incidente afetar dados pessoais, o RGPD obriga-te a notificar a violação à Comissão Nacional de Proteção de Dados no prazo máximo de 72 horas. É uma notificação diferente, com formulário próprio, e avisar o CNCS não a substitui.
- Os teus clientes e utilizadores: quando o incidente for suscetível de os afetar, a lei manda informá-los sem demora injustificada.
- O teu supervisor financeiro: as entidades financeiras sujeitas ao DORA seguem o regime de notificação desse regulamento, que prevalece sobre o da NIS2, junto do Banco de Portugal, da CMVM ou da ASF.
Como notificar um incidente NIS2 passo a passo?
A notificação de um incidente NIS2 segue sete passos, desde que a equipa o deteta até à entrega do relatório final.
- Regista o momento em que tomas conhecimento: anota a data e a hora exatas em que o incidente é confirmado. É o ponto de partida dos prazos e a primeira coisa que a autoridade te vai perguntar.
- Avalia se é significativo: aplica os dois critérios da lei com a informação que tiveres. Em caso de dúvida, notifica, porque uma notificação inicial pode ser corrigida mais tarde e um aviso tardio não.
- Contém o incidente sem destruir evidências: isola os equipamentos afetados, bloqueia contas e corta acessos, mas conserva os registos. Vais precisar deles para a notificação e para o relatório final.
- Envia a notificação inicial antes das 24 horas: indica se suspeitas de uma origem maliciosa e se pode haver impacto noutros países. Não esperes por mais pormenores.
- Atualiza a notificação antes das 72 horas: acrescenta a avaliação inicial da gravidade e do impacto e os indicadores de comprometimento. Separa com clareza o que está confirmado do que ainda é uma hipótese.
- Comunica o fim do impacto e avisa quem for preciso: responde aos pedidos de informação do CNCS, notifica o fim do impacto nas 24 horas seguintes e comunica o incidente à CNPD ou aos teus clientes quando for caso disso.
- Entrega o relatório final em 30 dias úteis: documenta a causa, o impacto real e as medidas aplicadas. Aproveita para corrigir o que o incidente tiver posto a descoberto.
Nada disto funciona se for improvisado no dia do incidente. Há quatro coisas que convém ter resolvidas de antemão.
- Responsáveis com substitutos: quem decide se um incidente é significativo e quem envia a notificação, também à noite, ao fim de semana e nas férias.
- Inventário atualizado: que dispositivos, utilizadores e aplicações tens e como se relacionam entre si. Sem ele, não consegues medir o alcance em 72 horas. Tens aqui um guia para criar o inventário de ativos que a NIS2 exige.
- Modelos e contactos acessíveis: os modelos de cada comunicação e os acessos à plataforma do CNCS, guardados num sítio a que consigas chegar mesmo com os teus sistemas em baixo.
- Simulacros periódicos: ensaiar o circuito é a única forma de saber se chegas a tempo. Além disso, é uma das evidências analisadas numa auditoria NIS2.
Sanções por não notificar a tempo
Não notificar um incidente significativo, ou fazê-lo fora de prazo, é uma infração e é punida com as coimas mais elevadas previstas no regime.
| Tipo de entidade | Coima máxima |
|---|---|
| Entidade essencial | 10 milhões de euros ou 2 % do volume de negócios anual a nível mundial, consoante o valor mais elevado |
| Entidade importante | 7 milhões de euros ou 1,4 % do volume de negócios anual a nível mundial, consoante o valor mais elevado |
São os limites máximos da diretiva, que o Decreto-Lei n.º 125/2025 acolhe. Os escalões e os critérios de graduação estão explicados neste artigo sobre as sanções por incumprimento da diretiva NIS2.
A coima não é a única consequência. A autoridade pode ordenar auditorias, a decisão sancionatória pode ser tornada pública e, nas entidades essenciais, a NIS2 admite a suspensão temporária de funções dos gestores responsáveis.
Como é que a Factorial IT ajuda a cumprir os prazos de notificação?
Convém começar pelo que não faz. A Factorial IT não envia a notificação ao CNCS nem decide por ti se um incidente é significativo. Essa parte depende do teu procedimento e das pessoas que o executam.
O que resolve é o ponto onde mais tempo se perde nas primeiras horas, que é saber com certeza que dispositivos, pessoas e acessos estão afetados. Como está ligada ao software de RH, essa informação mantém-se atualizada sem que ninguém tenha de a gerir à mão.
- Identificar o alcance em minutos: cada portátil e cada telemóvel aparece associado à pessoa que o utiliza, juntamente com as suas aplicações e licenças. Quando surge um alerta sobre um equipamento, sabes de quem é e a que tem acesso, sem teres de o reconstituir a partir de várias fontes.
- Conter o incidente à distância: podes bloquear ou apagar remotamente um dispositivo perdido, roubado ou comprometido, esteja onde estiver, e cortar assim a exposição enquanto o resto da equipa investiga.
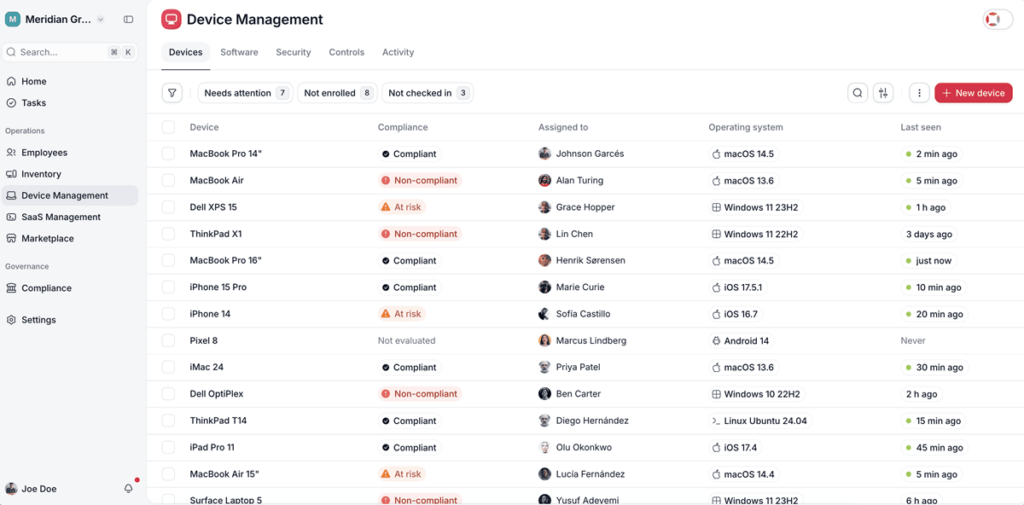
- Avaliar a gravidade com dados: o estado da cifragem, do antivírus, da deteção de ameaças e dos patches de cada equipamento fica à vista. É a diferença entre poderes afirmar que um portátil perdido estava cifrado e teres de o presumir.
- Fechar acessos sem deixar pontas soltas: se o incidente passar por uma conta comprometida ou por alguém que já não está na empresa, a recolha dos dispositivos e a revogação dos acessos ficam registadas com data.
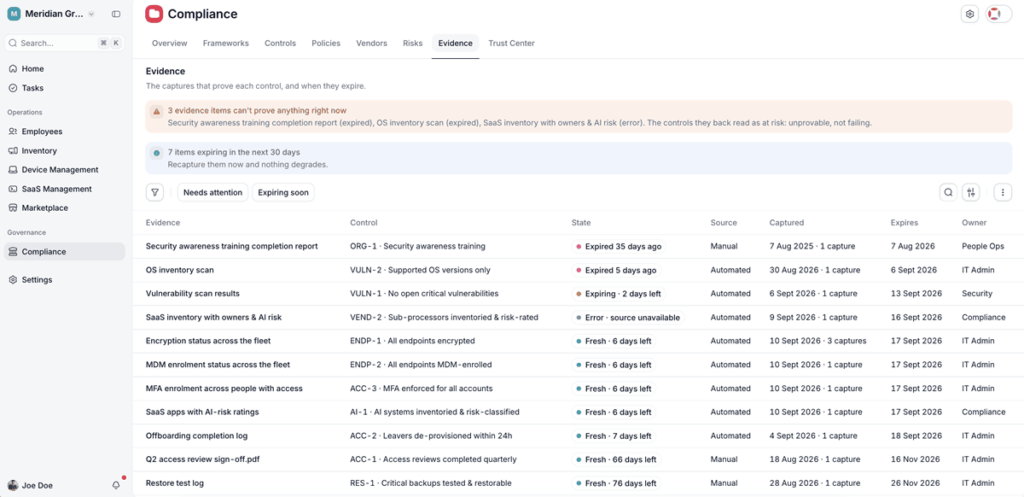
- Documentar o relatório final: o histórico do que foi feito em cada equipamento serve de evidência das medidas de mitigação aplicadas.
Nenhuma ferramenta substitui um procedimento ensaiado e, consoante a dimensão da tua empresa, vais precisar também de monitorização e de uma equipa de resposta. Mas chegar às 24 e às 72 horas com os dados certos depende, em boa parte, de teres sob controlo os equipamentos e os acessos da tua equipa.