A ISO 27001 e a ISO 22301 são duas normas internacionais que aparecem muitas vezes lado a lado e que é fácil confundir. Ambas ajudam a tua organização a gerir riscos e a ganhar resiliência, mas protegem coisas diferentes. A ISO 27001 protege a informação da tua empresa, ao passo que a ISO 22301 protege a continuidade do negócio quando algo corre mal. Não competem entre si, completam-se.
Neste artigo vais ver o que cada norma regula, em que se distinguem, o que têm em comum e como perceber de qual a tua empresa precisa, ou se te compensa implementar as duas.
O que é a ISO 27001?
A ISO/IEC 27001 é a norma internacional que ajuda as empresas a proteger a sua informação de forma estruturada. Define como montar um sistema de gestão de segurança da informação, o chamado SGSI, com o qual a organização identifica os seus riscos e decide que medidas aplicar para os reduzir.
A finalidade da norma é evitar que um dado importante fique exposto, seja alterado sem autorização ou deixe de estar disponível no momento em que é preciso. Cada empresa parte dos seus próprios riscos e escolhe os controlos de segurança mais adequados, tendo como referência o Anexo A da norma.
A ISO 27001 pode ser certificada por qualquer organização, independentemente da dimensão. Ganha, no entanto, um peso especial nos setores em que tratar dados com segurança faz parte do dia a dia, como o tecnológico, o financeiro, o da saúde ou o jurídico.
O que é a ISO 22301?
A ISO 22301 é a norma internacional que regula os sistemas de gestão de continuidade de negócio (SGCN). O seu objetivo é permitir que a tua empresa se prepare, reaja e recupere perante incidentes que interrompam as suas atividades críticas, sejam catástrofes naturais, quebras no fornecimento, falhas técnicas ou ciberataques.
O coração da norma é a análise de impacto no negócio (BIA), que serve para identificar quais os processos verdadeiramente críticos e durante quanto tempo podem ficar parados antes de causar danos sérios. A partir daí, definem-se os planos de recuperação e os objetivos de tempo e de dados que a organização se compromete a cumprir.
A versão em vigor é a ISO 22301:2019 e aplica-se a organizações de qualquer dimensão e setor, embora seja particularmente relevante onde a disponibilidade do serviço é crítica, como na banca, na saúde, nos serviços informáticos ou na indústria. A sua certificação é voluntária e é emitida por um organismo acreditado, tal como acontece com a ISO 27001.
Diferenças entre ISO 27001 e ISO 22301
Embora partilhem estrutura e filosofia, as duas normas têm objetivos diferentes e aplicam-se de forma distinta. A tabela abaixo resume os pontos-chave.
| Aspeto | ISO 27001 | ISO 22301 |
|---|---|---|
| Objetivo | Proteger a informação | Manter a continuidade do negócio |
| Sistema de gestão | SGSI (segurança da informação) | SGCN (continuidade de negócio) |
| Versão em vigor | ISO/IEC 27001:2022 | ISO 22301:2019 |
| Abordagem do risco | Ameaças à confidencialidade, integridade e disponibilidade | Interrupções que travam as atividades críticas |
| Ferramenta central | Análise de riscos e Anexo A com 93 controlos | Análise de impacto no negócio (BIA) |
| Pergunta a que responde | Como protejo os meus dados das ameaças? | Como continuo a operar se algo falhar? |
| Exemplos de risco | Ciberataques, fugas de dados, acessos não autorizados | Catástrofes naturais, quebras no fornecimento, falhas na cadeia |
| Área envolvida | IT e segurança | Continuidade, operações e direção |
A diferença de fundo resume-se a uma ideia. A ISO 27001 protege os dados em que assenta o teu negócio, ao passo que a ISO 22301 protege a capacidade desse negócio para continuar a funcionar. A primeira responde à pergunta de como evitar que a tua informação seja comprometida, a segunda à de como manter o serviço de pé quando surge uma disrupção.
Daí decorrem as restantes diferenças. A ISO 27001 assenta em controlos técnicos e organizativos para proteger a informação, enquanto a ISO 22301 se centra em planos de recuperação, tempos de resposta e prioridades de negócio.
É possível integrar a ISO 27001 e a ISO 22301?
Sim, e é até a abordagem mais comum quando uma empresa quer cobrir ao mesmo tempo a segurança dos seus dados e a continuidade das suas operações. As duas normas têm muito mais em comum do que parece, porque seguem o mesmo esquema ISO.
Ambas assentam na estrutura de alto nível (Anexo SL), um quadro comum às normas ISO de sistemas de gestão. Por isso, os capítulos dedicados ao contexto, à liderança, ao planeamento, ao suporte, à avaliação e à melhoria são praticamente idênticos de uma norma para a outra, o que torna muito mais simples implementá-las em conjunto.
Partilham também o ciclo de melhoria contínua PDCA (planear, fazer, verificar e agir) e vários elementos de gestão, como o controlo documental, as auditorias internas, a revisão pela direção e a abordagem baseada no risco. A própria ISO 27001 já aborda em parte a continuidade através dos seus controlos, mas sem atingir o nível de detalhe da ISO 22301, uma norma inteiramente dedicada a esse objetivo.
As principais vantagens de um sistema de gestão integrado são as seguintes.
- Menos duplicações: uma documentação de base única e processos partilhados reduzem a carga administrativa.
- Gestão do risco unificada: uma única matriz contempla ao mesmo tempo a segurança da informação e a continuidade.
- Auditoria conjunta: um mesmo organismo avalia os dois sistemas numa só visita, reduzindo custos e prazos.
- Resiliência completa: se um ciberataque comprometer os teus dados, a ISO 27001 limita o impacto enquanto a ISO 22301 mantém o serviço operacional durante o tempo necessário à recuperação.
A chave para as integrar bem está em mapear primeiro os processos críticos, identificar os pontos onde os requisitos de segurança e de continuidade se cruzam e avançar por fases, em vez de tentar unificar tudo de uma só vez.
Que norma escolher para a tua empresa?
A escolha depende do teu setor, daquilo que os teus clientes te pedem e de onde está o teu maior risco.
A ISO 27001 é a opção certa se o teu negócio assenta em tratar, armazenar ou transmitir informação sensível, ou se concorres a contratos que exigem provas de segurança. É quase incontornável em empresas tecnológicas, em SaaS, no fintech ou nos serviços informáticos, e liga-se de forma natural a obrigações como a diretiva NIS 2.
A ISO 22301 encaixa melhor se a tua prioridade é garantir que o serviço nunca para, algo crítico na banca, na saúde, nas infraestruturas ou na indústria. No setor financeiro, além disso, liga-se ao regulamento europeu DORA, que exige resiliência operacional digital e reforça o valor de ter planos de continuidade testados.
Se a tua empresa precisa de cobrir as duas dimensões, segurança e continuidade, não tens de escolher. O mais frequente é começar pela ISO 27001, por ter mais procura no mercado, e acrescentar depois a ISO 22301 para alargar a resiliência. Como partilham a mesma estrutura, acrescentar a segunda norma é bem mais simples do que implementá-la de raiz.
Como é que o Factorial IT ajuda a cumprir a ISO 27001?
Quando se fala de continuidade, a atenção costuma ir para os servidores e as cópias de segurança. No entanto, muitas interrupções começam num ponto bem mais próximo, como um portátil que avaria na véspera de uma entrega, um equipamento encriptado por um ransomware ou uma pessoa-chave que fica sem ferramentas para trabalhar. Recuperar esse posto de trabalho rapidamente faz parte tanto da ISO 22301 como dos controlos de continuidade da ISO 27001.
O Factorial IT gere a partir de uma única plataforma ligada aos RH os dispositivos, as aplicações e as pessoas que os utilizam. Estes são os pontos em que mais ajuda a manter a atividade quando algo falha.
- Uma base para a análise de impacto no negócio (cláusula 8.2 da ISO 22301): a plataforma relaciona cada pessoa com os seus equipamentos e com as aplicações SaaS que utiliza, departamento a departamento. Esse mapa mostra de que ferramentas depende cada processo e quem as utiliza, um ponto de partida sólido para decidir o que é realmente crítico.
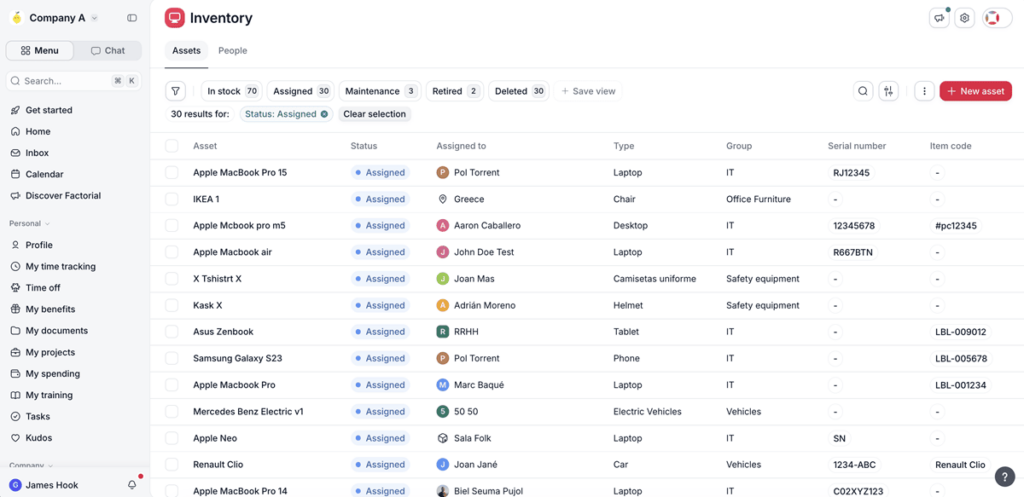
- Equipamentos de substituição prontos a usar (cláusula 8.3 da ISO 22301 e controlo 5.30 da ISO 27001): o inventário distingue os dispositivos em stock dos que estão atribuídos, e o catálogo de compra permite receber um novo equipamento em um ou dois dias úteis. O portátil de substituição chega com a configuração e as aplicações da função, pelo que o colaborador volta ao trabalho sem esperar que a equipa de TI o prepare.
- Recuperação após um ataque (controlo 5.29 da ISO 27001): com o EDR da SentinelOne, um equipamento afetado por ransomware é isolado da rede e pode voltar ao estado anterior ao ataque com um único clique. O que noutro cenário implicaria dias de reinstalação resolve-se em minutos.
O Factorial IT cobre a continuidade do posto de trabalho. As cópias de segurança, a infraestrutura de servidores e rede e o próprio plano de continuidade de negócio, com os respetivos testes, pertencem a outras camadas e exigem ferramentas e processos próprios. Ainda assim, nenhum plano de continuidade pode ser definido sobre sistemas que não estão identificados, e é aí que o inventário do Factorial IT poupa boa parte do trabalho inicial.