CRM, e-mail, ferramenta de gestão de projetos, armazenamento partilhado, assinatura eletrónica… Hoje, boa parte dos dados de uma empresa está espalhada por dezenas de aplicações SaaS. E cada uma tem os seus utilizadores, as suas permissões e um fornecedor por trás.
A NIS2 não dedica nenhum artigo específico ao SaaS, mas as suas exigências sobre ativos, acessos e fornecedores abrangem em cheio estas ferramentas.
Neste artigo vais ver o que a normativa exige sobre as ferramentas que a tua equipa usa, porque é que o shadow IT é um dos riscos mais difíceis de detetar e como manter o controlo sem depender de uma folha de cálculo.
A NIS2 aplica-se às ferramentas SaaS que a tua empresa usa?
Sim. A NIS2 obriga as entidades essenciais e importantes a gerir os riscos que afetam as suas redes e sistemas de informação. E isso inclui qualquer aplicação que trate dados da empresa ou suporte uma operação, mesmo que esteja alojada na cloud de terceiros.
O n.º 2 do artigo 21.º da Diretiva (UE) 2022/2555, transposta em Portugal pelo Decreto-Lei n.º 125/2025, define as medidas mínimas de gestão de riscos, e várias apontam diretamente ao SaaS. A gestão de ativos, o controlo de acessos, a segurança da cadeia de abastecimento ou a segurança na aquisição de sistemas aplicam-se da mesma forma a um servidor próprio e a uma subscrição mensal.
Se o teu fornecedor cumpre a NIS2, a tua empresa também cumpre?
Não, e é uma das confusões mais comuns. A diretiva inclui os prestadores de serviços de computação em nuvem entre os setores que regula, pelo que muitas empresas SaaS têm as suas próprias obrigações. Mas o facto de o teu fornecedor cumprir só resolve a parte dele.
O fornecedor responde pela segurança da plataforma, da infraestrutura e pela disponibilidade do serviço. A tua empresa continua a responder por tudo o que acontece dentro da sua conta:
- Quem tem acesso a cada ferramenta e com que permissões.
- Que dados são carregados e quem os pode ver ou exportar.
- O que acontece às contas quando alguém muda de funções ou sai da empresa.
Nenhum fornecedor consegue saber que um colaborador saiu ontem da tua empresa. Essa informação está na tua equipa de RH, e agir sobre ela é responsabilidade tua. O cumprimento do fornecedor é um dado valioso para o avaliares, mas não substitui os teus próprios controlos.
O que exige a NIS2 sobre as ferramentas SaaS?
A NIS2 não impõe ferramentas concretas nem dá uma lista de aplicações permitidas. Mas, transposto para o SaaS, o que exige resume-se a três obrigações muito concretas:
1. Inventário de apps e controlo de acessos
A alínea i) do n.º 2 do artigo 21.º fala de gestão de ativos e políticas de controlo de acessos. No caso do SaaS, isso significa saber que aplicações se usam na empresa, quem acede a cada uma e com que nível de permissões. Não é possível controlar o acesso a uma ferramenta que não está registada em lado nenhum.
Por isso, as ferramentas SaaS devem fazer parte do inventário de ativos tal como o hardware. Para cada uma, convém registar pelo menos estes dados:
- Nome e fornecedor: que ferramenta é e quem a presta.
- Responsável interno: a função que decide sobre a sua utilização e os acessos.
- Dados tratados: se lida com informação de clientes, colaboradores, finanças ou dados sensíveis.
- Utilizadores e permissões: quem tem conta e com que perfil, desde utilizador básico até administrador.
- Criticidade: quanto afetaria a atividade se a ferramenta deixasse de funcionar ou fosse comprometida.
O controlo de acessos não termina quando se dá acesso à pessoa certa. O princípio do privilégio mínimo exige que cada utilizador tenha apenas as permissões de que precisa, o que obriga a revê-las de tempos a tempos. As permissões vão-se acumulando com as mudanças de funções e quase nunca desaparecem sozinhas.
2. Avaliação dos fornecedores SaaS
A alínea d) do mesmo número exige gerir a segurança da cadeia de abastecimento, e o n.º 3 do artigo 21.º acrescenta que é preciso ter em conta as vulnerabilidades específicas de cada fornecedor e a qualidade das suas práticas de cibersegurança. Para efeitos da NIS2, cada ferramenta SaaS com acesso aos teus dados é um fornecedor que tem de ser avaliado.
Não é preciso auditar a fundo cada aplicação. O mais sensato é priorizar por criticidade e focar nas ferramentas que tratam dados sensíveis ou suportam operações-chave. Nessas, convém verificar se têm certificações como a ISO 27001 ou o SOC 2, onde alojam os dados, como e em que prazo notificam os incidentes e que cláusulas de segurança constam do contrato.
A isto soma-se a alínea e), que exige segurança na aquisição de sistemas. Na prática, as novas ferramentas deviam passar por um filtro mínimo antes de serem contratadas, e não depois de meia equipa já as estar a usar.
3. Revogação de acessos quando um colaborador sai da empresa
A alínea i) refere também a segurança dos recursos humanos, e poucas situações a põem tanto à prova como uma saída. Cada conta que continua ativa depois de um colaborador sair é uma porta aberta para os dados da empresa.
O problema é que desativar o e-mail corporativo não chega. Muitas aplicações têm o seu próprio utilizador e palavra-passe, ou mantêm a sessão aberta, e continuam a funcionar mesmo com a conta principal bloqueada. Se ninguém sabe que ferramentas essa pessoa usava, ninguém sabe que acessos ficam por fechar.
Além de revogar, é preciso conseguir demonstrá-lo. Numa auditoria NIS2 não basta dizer que as saídas são bem geridas. É preciso um registo com a data em que cada acesso foi retirado.
O risco do shadow IT
O shadow IT são as aplicações usadas na empresa sem que a equipa de IT saiba ou as tenha aprovado. Uma ferramenta de design paga com o cartão da empresa, uma versão de teste gratuita que ficou esquecida, uma app em que alguém se registou com a conta Google corporativa, uma extensão do browser com permissões para ler o e-mail.
Quase nunca há má intenção por trás. Uma equipa precisa de resolver algo depressa e encontra a ferramenta que o resolve. Mas, do ponto de vista da NIS2, o efeito é o mesmo. Uma ferramenta que não está inventariada não tem responsável, não é avaliada, ninguém revê os seus acessos e ninguém a fecha quando alguém sai. Todas as obrigações que viste antes falham ao mesmo tempo.
O shadow IT também complica a resposta a incidentes. Se houver uma fuga de dados, a primeira coisa a saber é onde estavam os dados. E com ferramentas fora do radar, essa pergunta não tem resposta rápida.
Para começar a trazê-lo à luz, estas fontes costumam dar muita informação:
- Despesas e faturas: as subscrições pagas com o cartão da empresa ou reembolsadas como despesa.
- Inícios de sessão com a conta corporativa: as apps em que os colaboradores entram com Google ou Microsoft.
- As próprias equipas: perguntar diretamente que ferramentas usam no dia a dia costuma revelar mais do que uma surpresa.
Como controlar as apps SaaS da tua empresa para cumprir a NIS2?
Pôr ordem no SaaS é mais uma questão de método do que de grandes projetos. Com estes passos, podes passar de não saber que ferramentas se usam para ter um sistema que se mantém praticamente sozinho.
- Descobre todas as apps em uso: a lista oficial raramente está completa, por isso cruza-a com as despesas, as faturas e os inícios de sessão com a conta corporativa. O objetivo é um inventário que reflita a utilização real das equipas.
- Atribui um responsável a cada ferramenta: associa a responsabilidade a uma função e não a uma pessoa concreta. Assim resiste às mudanças na equipa e nenhuma app fica sem dono.
- Classifica as apps por criticidade: saber quais tratam dados sensíveis ou suportam operações-chave diz-te que fornecedores avaliar primeiro e que acessos rever com mais frequência.
- Define de que ferramentas precisa cada função: com essa referência, dar e retirar acessos torna-se um processo claro que deixa de depender da memória de alguém.
- Automatiza entradas, mudanças e saídas: ligar a gestão de acessos aos dados de RH é a forma mais fiável de garantir que cada pessoa tem, em cada momento, exatamente as permissões que lhe correspondem.
- Revê os acessos com regularidade e documenta cada revisão: esse registo periódico é a evidência que um auditor te vai pedir.
Se a tua empresa já trabalha com a ISO 27001, boa parte deste método encaixa em controlos que já tens implementados. O que a NIS2 te pede, sobretudo, é que consigas demonstrar que funcionam.
Como é que o Factorial IT te ajuda?
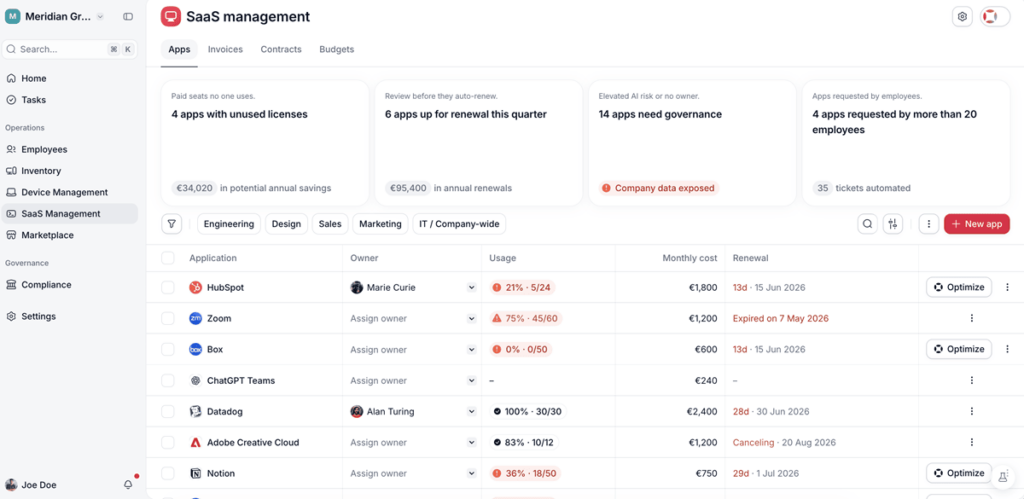
O Factorial IT liga a gestão das apps SaaS aos dados de RH, que é precisamente onde o controlo de acessos costuma falhar. Quando alguém entra, muda de funções ou sai da empresa, os seus acessos ajustam-se automaticamente, sem depender de tickets nem de listas manuais.
Com a gestão de SaaS do Factorial IT podes:
- Centralizar todas as apps: adicioná-las a partir de um catálogo pronto a usar, ligá-las por SAML ou acompanhar manualmente as que não suportam aprovisionamento.
- Atribuir acessos por função e localização: com regras dinâmicas que mantêm as permissões alinhadas com os dados de cada pessoa.
- Retirar acessos de imediato nas saídas: a saída de um colaborador registada em RH desencadeia a revogação em todas as suas ferramentas.
- Ver quem usa cada ferramenta: detetar contas sem utilização e acessos desnecessários, e eliminá-los antes do próximo ciclo de faturação.
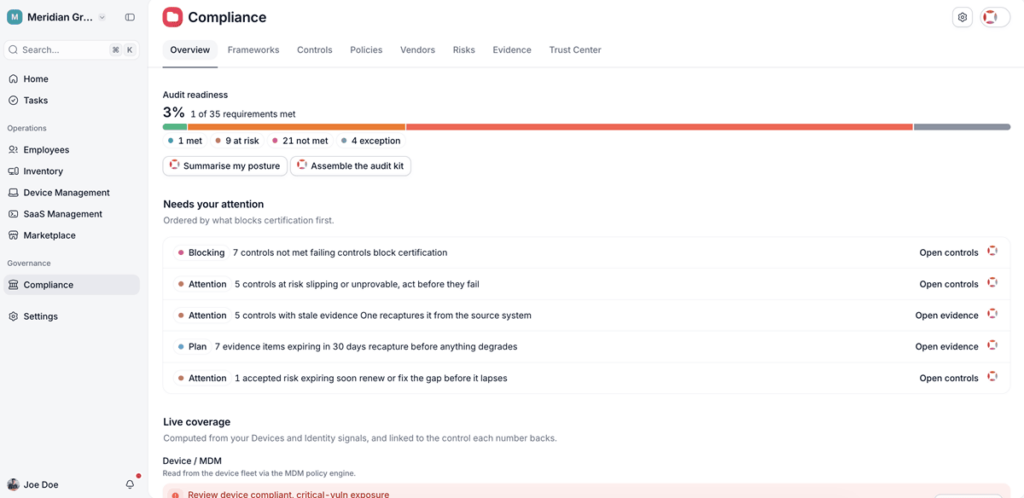
- Ter um registo de cada alteração de acesso: evidências prontas a apresentar numa auditoria.
- Automatizar tarefas em apps sem integração direta: através de fluxos com IA que atuam sobre as ferramentas mesmo sem uma ligação nativa.
Tudo isto faz parte de um inventário unificado em que cada dispositivo, app e licença está associado ao respetivo colaborador, para que a fotografia dos teus ativos esteja sempre atualizada.
Convém ser claro quanto ao alcance. O Factorial IT resolve o inventário de apps, o controlo de acessos e a sua rastreabilidade, mas não substitui a avaliação contratual dos teus fornecedores nem a análise de riscos, que continuam a precisar de outras peças. Se quiseres ver o encaixe completo, podes ler o artigo sobre como o Factorial IT ajuda a cumprir a NIS2.