A ISO 27001 e o SOC 2 aparecem quase sempre juntos, mencionados na mesma frase e como se fossem intercambiáveis. Ambos provam a terceiros que a tua empresa protege bem a sua informação, mas nascem em continentes diferentes, estão estruturados de forma distinta e não têm o mesmo peso consoante quem os tenha de ler. Confundi-los pode levar-te a investir meses de trabalho e um orçamento considerável naquele que o teu mercado nem sequer te está a pedir.
E, ainda assim, têm muito em comum. Ambos assentam numa auditoria externa, partilham cerca de 80% dos seus controlos e procuram o mesmo, gerar confiança junto de clientes e parceiros. A diferença está sobretudo na forma como o comprovam e perante quem.
Neste artigo explicamos-te o que é cada um, em que se distinguem e quando faz sentido apostar num, no outro ou em ambos, para que saibas exatamente o que o mercado te está a pedir e do que a tua empresa precisa.
O que é a ISO 27001?
A ISO 27001 (oficialmente ISO/IEC 27001) é a norma internacional que estabelece os requisitos para implementar, manter e melhorar um Sistema de Gestão da Segurança da Informação (SGSI). A sua última versão é de outubro de 2022 e é a referência mais reconhecida do mundo nesta matéria, presente em mais de 150 países.
A sua grande particularidade é que é certificável. Qualquer organização, seja qual for a sua dimensão ou setor, pode submeter-se a uma auditoria externa realizada por uma entidade acreditada (em Portugal, acreditada pelo IPAC) e obter um certificado oficial com validade internacional. Esse certificado tem uma validade de três anos, com auditorias anuais de acompanhamento.
A norma está organizada em dois blocos. Por um lado, as cláusulas obrigatórias (da 4 à 10), que definem como construir e operar o SGSI. Por outro, o Anexo A, com 93 controlos de segurança agrupados em quatro categorias. Cada organização justifica quais se lhe aplicam na sua Declaração de Aplicabilidade (SoA). É, além disso, o ponto de partida habitual para abordar outras normativas europeias como a diretiva NIS2 ou o Regime Jurídico da Segurança do Ciberespaço.
Pontos-chave da ISO 27001
- Norma internacional: a norma de referência para Sistemas de Gestão da Segurança da Informação (SGSI).
- Certificável: uma entidade acreditada emite um certificado oficial com validade de três anos e auditorias anuais de acompanhamento.
- Abordagem de gestão: define o que a organização tem de fazer para gerir a sua segurança de forma contínua.
- 93 controlos: o Anexo A reúne os controlos de segurança, organizados em quatro categorias (organizacionais, de pessoas, físicos e tecnológicos).
- Reconhecimento global: especialmente valorizada na UE, no Reino Unido, no setor público e por clientes internacionais.
- Base para outras normativas: ponto de partida habitual para cumprir a NIS2 e os demais deveres de cibersegurança.
O que é o SOC 2?
O SOC 2 (System and Organization Controls 2) é um referencial de auditoria desenvolvido pela AICPA (American Institute of Certified Public Accountants), o organismo norte-americano dos contabilistas certificados. Avalia como uma organização de serviços protege os dados que os clientes lhe confiam e é especialmente comum entre empresas SaaS, fornecedores cloud e empresas tecnológicas.
Ao contrário da ISO 27001, o SOC 2 não é uma certificação. A auditoria resulta num relatório de atestação emitido por uma firma de CPA (contabilistas certificados autorizados nos Estados Unidos), no qual o auditor dá a sua opinião sobre a conceção e o funcionamento dos controlos da empresa. Não existe um «certificado SOC 2» para pendurar na parede. O que recebes é um relatório detalhado que os clientes ou investidores leem, normalmente ao abrigo de um acordo de confidencialidade.
A avaliação assenta em cinco Critérios de Serviços de Confiança (Trust Services Criteria), dos quais apenas o da segurança é obrigatório. Cada empresa decide quais dos outros quatro inclui, o que faz do SOC 2 um referencial flexível em que cada organização define o seu próprio âmbito. Esse relatório pode ser de Tipo I, que avalia a conceção dos controlos num momento concreto, ou de Tipo II, que mede também a sua eficácia ao longo de um período de seis a doze meses e é considerado a garantia mais sólida.
Pontos-chave do SOC 2
- Referencial norte-americano: desenvolvido pela AICPA e muito difundido nos EUA e no ecossistema SaaS.
- Relatório, não certificação: o resultado é um relatório de atestação emitido por uma firma de CPA.
- Cinco Critérios de Serviços de Confiança: segurança (obrigatório), disponibilidade, integridade do processamento, confidencialidade e privacidade.
- Âmbito flexível: cada empresa define os controlos e os critérios que quer incluir na auditoria.
- Tipo I e Tipo II: o Tipo I avalia a conceção dos controlos e o Tipo II a sua eficácia ao longo de um período de tempo.
- Orientado a clientes e investidores: comum em processos de due diligence e na seleção de fornecedores nos EUA.
Diferenças entre a ISO 27001 e o SOC 2
Embora partilhem grande parte dos controlos e persigam o mesmo objetivo de proteger a informação, funcionam de forma diferente. A ISO 27001 certifica um sistema de gestão completo. O SOC 2 emite um relatório sobre um conjunto de controlos selecionados. Estas são as principais diferenças entre ambos.
| Critério | ISO 27001 | SOC 2 |
|---|---|---|
| Origem | ISO/IEC (internacional) | AICPA (Estados Unidos) |
| Tipo de resultado | Certificação oficial | Relatório de atestação |
| Quem audita | Entidade de certificação acreditada | Firma de CPA autorizada |
| O que recebes | Certificado com resultado aprovado ou não aprovado | Relatório detalhado com a opinião do auditor |
| Abordagem | Requisitos de um SGSI completo | Controlos sobre um serviço específico |
| Flexibilidade | Prescritivo, estrutura padronizada | Flexível, a empresa define o âmbito |
| Reconhecimento | Global, muito valorizado na UE | Predominante nos EUA |
| Validade | Três anos com auditorias anuais | O Tipo II cobre um período de 6 a 12 meses |
| Modalidades | Certificação única | Tipo I e Tipo II |
Quando escolher a ISO 27001 ou o SOC 2?
Na prática, a escolha depende menos de qual é «melhor» e mais de onde estão os teus clientes e do que te estão a pedir. Os dois referenciais são sólidos e partilham cerca de 80% dos controlos, por isso trabalhar um adianta boa parte do outro.
Se o teu mercado é europeu, se vendes ao setor público ou se concorres a concursos públicos, a opção natural é a ISO 27001. É o padrão que reguladores, administrações e clientes enterprise reconhecem na UE, e encaixa com normativas como o RGPD, a NIS2 ou o Regime Jurídico da Segurança do Ciberespaço. Para a maioria das empresas portuguesas que querem demonstrar maturidade em segurança, é o ponto de partida.
Se os teus clientes ou os teus investidores estão nos Estados Unidos, sobretudo na área SaaS ou tecnológica, o mais provável é que te peçam um relatório SOC 2. Em muitos processos de compra norte-americanos tornou-se um requisito de facto, ao ponto de alguns clientes não avançarem com um fornecedor que não o consiga mostrar.
E se a tua empresa opera dos dois lados do Atlântico, o mais sensato é ponderar os dois. Aqui a ordem importa. O mais eficiente costuma ser certificar primeiro a ISO 27001, que estrutura todo o SGSI, e apoiar-se depois nesse trabalho para o relatório SOC 2. Fazer o contrário costuma sair mais caro, porque obriga a montar todo o sistema de gestão sobre uma base que não foi pensada para isso.
Como é que o Factorial IT ajuda com a ISO 27001 e o SOC 2?
Com 80% de controlos em comum, a maior parte do trabalho técnico serve para os dois referenciais. O que muda é a forma de o demonstrar. A auditoria ISO 27001 verifica se os controlos fazem parte do sistema de gestão, enquanto o relatório SOC 2 de Tipo II confirma que funcionaram sem interrupções durante todo o período de observação, muitas vezes escolhendo datas ao acaso dentro desses meses.
O Factorial IT gere dispositivos, acessos e aplicações a partir de uma única plataforma ligada aos RH, e regista o seu estado todos os dias. Estes são os pontos onde a diferença mais se nota numa empresa que trabalha com os dois referenciais.
- Controlos que funcionam durante todo o período (Tipo II): a plataforma verifica continuamente se cada equipamento cumpre as políticas definidas, sem depender de verificações manuais pontuais. Se o auditor do SOC 2 escolher uma data qualquer do período observado, há um dado para mostrar relativo a esse dia.
- Mudanças de função, além das entradas e saídas (CC6.3 do SOC 2 e controlo 5.18 da ISO 27001): os dois referenciais verificam o que acontece aos acessos quando alguém muda de departamento ou de função. Ao registar a mudança nos RH, o Factorial IT ajusta os grupos, as licenças e as permissões dessa pessoa, de forma que não acumula acessos de funções anteriores.
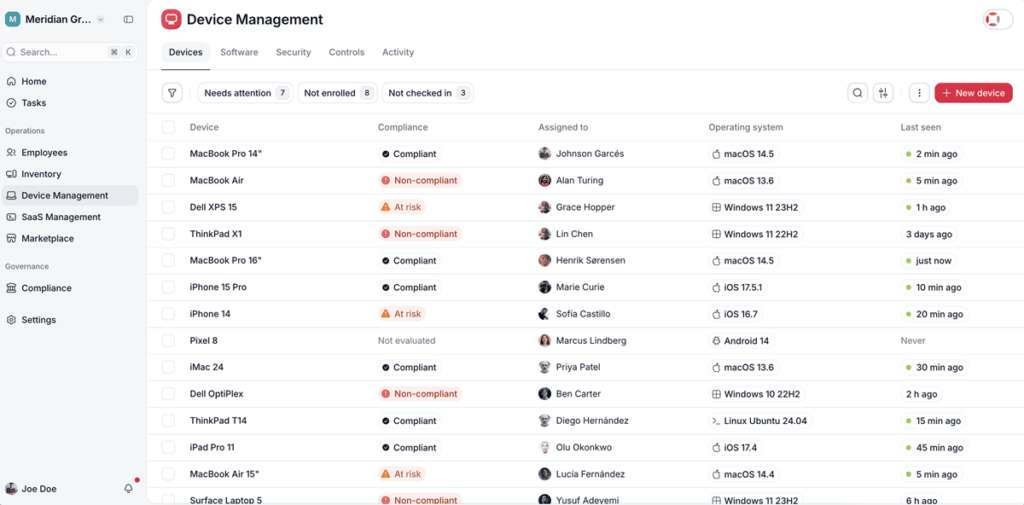
- Gestão de alterações com rastreabilidade (CC8.1 do SOC 2 e controlo 8.32 da ISO 27001): cada alteração a uma política de segurança ou à configuração dos equipamentos fica registada, com quem a fez e quando. É a evidência que os dois auditores pedem para confirmar que as alterações estão controladas.
- Um fornecedor que também é auditado (CC9.2 do SOC 2 e controlos 5.19 a 5.21 da ISO 27001): o Factorial IT dispõe do seu próprio relatório SOC 2 e realiza testes de intrusão periódicos. Integrá-lo na stack da empresa não abre uma lacuna na avaliação de fornecedores exigida pelos dois referenciais, e a sua infraestrutura alojada na UE está alinhada com os requisitos do RGPD.
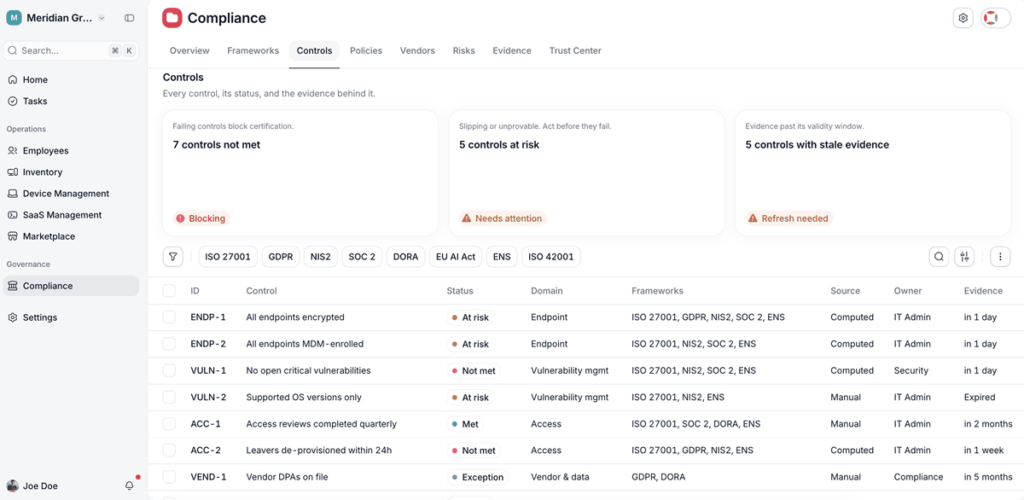
- O mesmo dado na ferramenta de conformidade: muitas empresas gerem o SOC 2 e a ISO 27001 com plataformas como a Vanta, a Drata ou a Bastion. O Factorial IT integra-se com elas e envia-lhes o estado real dos dispositivos, pelo que as evidências técnicas dos dois referenciais vêm de uma única fonte.
Para uma empresa que começa pela ISO 27001 e acrescenta o SOC 2 mais tarde, como recomenda a maioria dos especialistas, esta continuidade nas evidências evita começar do zero. Quando arranca o período de observação do Tipo II, os controlos técnicos já estão a funcionar e a ser documentados há meses.