Durante anos, a cibersegurança foi um assunto do departamento de IT. Com a NIS2 isso muda, porque a diretiva europeia aponta diretamente para os órgãos de gestão das empresas abrangidas e atribui-lhes a tarefa de aprovar as medidas de cibersegurança, supervisionar a sua aplicação e ter formação suficiente para perceber o que assinam.
Neste artigo vais ver que obrigações tem a direção com a NIS2, o que pode delegar na equipa de IT, que risco pessoal corre se a empresa não cumprir e o que diz a lei portuguesa sobre o tema.
O que exige a NIS2 à direção?
As obrigações da direção estão previstas no artigo 20.º da diretiva NIS2, dedicado à governação, e foram transpostas para Portugal pelo Decreto-Lei n.º 125/2025. Resumem-se a quatro deveres que recaem sobre os órgãos de gestão e que não podem passar para o responsável de IT.
Aprovar as medidas de gestão de riscos
A direção tem de aprovar as medidas de cibersegurança que a empresa adota para cumprir o artigo 21.º da diretiva. Esse artigo fixa um mínimo comum que inclui, entre outros, os seguintes pontos.
- Análise de riscos e políticas de segurança: identificar o que pode correr mal e definir por escrito como é que a empresa se protege.
- Gestão de incidentes: saber detetar um ciberataque, responder-lhe e notificá-lo quando acontece.
- Continuidade do negócio e gestão de crises: ter cópias de segurança e um plano para continuar a trabalhar se algum sistema for abaixo.
- Segurança da cadeia de abastecimento: confirmar que os fornecedores também protegem os dados e os sistemas a que têm acesso.
- Ciber-higiene e formação: boas práticas básicas, como atualizar os equipamentos ou reconhecer um phishing, e formação da equipa nessas práticas.
- Criptografia e encriptação: encriptar a informação para que ninguém a consiga ler se se perder ou for roubada.
- Controlo de acessos e gestão de ativos: saber que dispositivos e ferramentas a empresa tem e quem pode usar cada um.
- Autenticação multifator e comunicações seguras: pedir mais do que uma palavra-passe para entrar e usar canais protegidos para comunicar.
Em Portugal, o Decreto-Lei n.º 125/2025 concretiza estas medidas no seu Anexo III e organiza-as em três níveis de exigência, consoante o perfil de risco e a criticidade de cada entidade.
Aprovar significa conhecer estas medidas e validá-las de forma explícita, com uma decisão que fique registada. Assinar um documento sem o ler não chega. Se quiseres rever todos os requisitos com detalhe, tens uma checklist da NIS2 que os reúne ponto por ponto.
Supervisionar a aplicação das medidas
Aprovar as medidas é apenas o primeiro passo. A NIS2 pede também à direção que confirme que essas medidas são mesmo aplicadas no dia a dia.
Isto não obriga os administradores a entrar no detalhe técnico. O que se espera é que recebam informação sobre o estado da segurança com alguma regularidade, que façam perguntas quando algo não bate certo e que acompanhem as falhas detetadas até estarem corrigidas. Se a equipa de IT avisar que um terço dos portáteis não está encriptado, a direção tem de saber e decidir o que fazer.
Responder pelos incumprimentos
A diretiva determina que os órgãos de gestão possam ser responsabilizados quando a entidade não cumpre as obrigações do artigo 21.º. É a parte que mais preocupa os gestores, porque abre a porta à responsabilidade pessoal. Tens o detalhe mais abaixo, na secção sobre responsabilidade pessoal.
Ter formação em cibersegurança
O artigo 20.º, n.º 2, obriga os membros dos órgãos de gestão a frequentar formação em cibersegurança. O objetivo é que tenham conhecimentos suficientes para identificar os riscos, avaliar as práticas de gestão de riscos e perceber o impacto que têm nos serviços da empresa.
A diretiva não exige um curso certificado nem fixa um número de horas. O importante é que a formação exista, que se repita com alguma regularidade e que fique registada. Além disso, incentiva as empresas a dar uma formação semelhante ao resto da equipa de forma periódica.
A que gestores se aplica?
Estas obrigações aplicam-se apenas à direção das empresas abrangidas pela NIS2. Em regra, são médias e grandes empresas dos setores incluídos nos anexos I e II da diretiva, embora algumas entidades fiquem abrangidas independentemente da sua dimensão.
Se tiveres dúvidas sobre o teu caso, podes consultar o artigo sobre a quem se aplica a diretiva NIS2 em Portugal.
Quem faz parte dos órgãos de gestão
A diretiva fala de órgãos de gestão sem entrar em cada tipo de sociedade. O Decreto-Lei n.º 125/2025 refere-se aos órgãos de gestão, direção e administração, ou seja, aos órgãos que têm poderes de gestão estratégica e de representação da empresa.
Numa sociedade anónima, isso costuma corresponder ao conselho de administração ou ao administrador único. Numa sociedade por quotas, corresponde à gerência, isto é, aos gerentes que a representam.
Para efeitos de sanções, a diretiva menciona também as pessoas singulares com funções de direção ao nível de diretor-geral ou de representante legal. Por isso, o CEO e os quadros de gestão de topo com poderes executivos também se devem sentir visados.
Entidades essenciais e importantes
A NIS2 distingue entre entidades essenciais e entidades importantes. As obrigações da direção são as mesmas nos dois casos, mas a supervisão e as sanções mudam.
As entidades essenciais têm uma supervisão proativa, com inspeções e auditorias mesmo que não tenha acontecido nada. As entidades importantes têm uma supervisão reativa, que normalmente só arranca depois de um incidente ou de uma denúncia. Em Portugal, essa supervisão cabe ao Centro Nacional de Cibersegurança (CNCS) e às autoridades setoriais. Além disso, a possibilidade de afastar temporariamente um gestor das suas funções só está prevista para as essenciais.
A direção pode delegar a NIS2?
Sim e não. A direção pode delegar a execução, mas a responsabilidade continua a ser sua. É a ideia que mais convém ter clara, porque é também a que gera mais confusão.
O que se pode delegar
A direção não tem de tratar do trabalho técnico. Tudo o que é operacional pode ficar nas mãos do CISO, da equipa de IT ou de um fornecedor externo, que são quem tem conhecimentos para o fazer.
- Implementar e manter os controlos técnicos: configurar e rever as medidas de segurança, como a encriptação ou as palavras-passe.
- Gerir e notificar incidentes: responder a um ataque e avisar o CNCS dentro dos prazos legais.
- Manter o inventário e a documentação: ter sempre atualizada a lista de equipamentos e ferramentas, bem como os documentos de segurança.
- Preparar os relatórios para a direção: resumir o estado da segurança para que a direção o possa analisar.
- Coordenar auditorias e fornecedores: organizar as revisões de segurança e confirmar que os fornecedores cumprem.
O que não se pode delegar
A aprovação das medidas, a supervisão da sua aplicação e a própria formação continuam a ser da direção. Também não se podem delegar as decisões de fundo, como que riscos se aceitam, quanto orçamento se dedica à segurança ou que falhas se corrigem primeiro.
A lei portuguesa é clara neste ponto. Segundo o Decreto-Lei n.º 125/2025, a responsabilidade dos órgãos de gestão só pode ser delegada noutro titular desses mesmos órgãos.
Delegar a execução no responsável de segurança é perfeitamente compatível com a NIS2. O que a lei não aceita é que a direção se alheie do tema.
Que responsabilidade pessoal assumem os gestores?
Com a NIS2, a cibersegurança deixa de ser um problema apenas da empresa. Se as coisas forem mal feitas, quem a gere também pode sofrer as consequências.
Quando é que um gestor responde
Um gestor não responde só porque a empresa sofreu um ciberataque. Responde quando não fez a sua parte, ou seja, quando não aprovou as medidas de segurança, não supervisionou a sua aplicação ou ignorou os problemas que lhe foram comunicados.
Em Portugal, o artigo 25.º do Decreto-Lei n.º 125/2025 concretiza esta ideia. Os titulares dos órgãos de gestão podem ser responsabilizados a título individual por ação ou omissão, quando atuem com dolo ou culpa grave.
Por isso é tão importante conseguir demonstrar que a direção acompanhou o tema de perto.
O que pode acontecer
As consequências dependem do tipo de empresa e da gravidade do incumprimento.
- Coimas para a empresa: até 10 milhões de euros ou 2% do volume de negócios anual a nível mundial nas entidades essenciais, e até 7 milhões ou 1,4% nas importantes, aplicando-se sempre o valor mais elevado.
- Afastamento temporário de funções: nas entidades essenciais, se a empresa não corrigir os incumprimentos, a autoridade pode impedir os seus gestores de exercer funções até que o faça.
- Responsabilidade pessoal: os gestores podem responder a título individual quando há dolo ou culpa grave, como prevê o artigo 25.º do Decreto-Lei n.º 125/2025.
Podes ver mais informação sobre tudo isto no artigo sobre as sanções por incumprimento da diretiva NIS2.
NIS2 e a direção em Portugal
Portugal já transpôs a NIS2 para a legislação nacional. Fê-lo através do Decreto-Lei n.º 125/2025, de 4 de dezembro, que aprovou o novo Regime Jurídico da Cibersegurança e que está em vigor desde 3 de abril de 2026. Podes ver o calendário completo no artigo sobre quando entra em vigor a diretiva NIS2 em Portugal.
Para a direção, a lei portuguesa traz três pontos a ter em conta.
- Responsabilidade individual: os titulares dos órgãos de gestão, direção e administração podem responder pessoalmente por ação ou omissão, com dolo ou culpa grave.
- Delegação limitada: essa responsabilidade só pode ser delegada noutro titular dos órgãos de gestão.
- Responsável de cibersegurança: a empresa tem de designar um responsável de cibersegurança que seja membro dos órgãos de gestão ou que lhes responda de forma direta.
O CNCS tem vindo a publicar a regulamentação que concretiza estas obrigações, por isso convém acompanhar as suas orientações de perto.
Além disso, os gestores já tinham deveres em matéria de cibersegurança antes desta lei. O Código das Sociedades Comerciais exige-lhes a diligência de um gestor criterioso e ordenado. Se um ciberataque causar danos e se provar que a direção ignorou os riscos ou os avisos da sua equipa, pode acabar por responder por isso, esteja ou não a empresa abrangida pela NIS2.
Como cumprir a NIS2 a partir da direção?
A forma mais prática de cumprir o artigo 20.º é transformar a supervisão da cibersegurança numa rotina de governação, tal como a revisão das contas ou dos riscos financeiros. Estes são os passos básicos.
1. Atribuir responsabilidades por escrito
Define quem trata da segurança no dia a dia, com que autoridade e com que recursos. Pode ser um CISO, um responsável de IT ou um fornecedor externo, mas o seu papel e a forma como presta contas à direção têm de estar documentados.
Em Portugal, este passo está ligado à obrigação de designar o responsável de cibersegurança prevista no Decreto-Lei n.º 125/2025. Muitas empresas criam também um comité de cibersegurança ou incluem o tema como ponto fixo na ordem de trabalhos do conselho de administração.
2. Receber informação periódica sobre riscos e incidentes
Para supervisionar, a direção precisa de informação clara e regular. O mais prático é pedir um relatório trimestral, sem tecnicismos e com alguns indicadores simples como estes.
- Dispositivos encriptados e atualizados: quantos equipamentos protegem bem a informação e têm as últimas atualizações instaladas.
- Equipamentos que não cumprem as políticas: que dispositivos fogem às regras de segurança da empresa.
- Acessos ativos depois de uma saída: se alguém que já saiu da empresa ainda consegue entrar nas suas ferramentas.
- Incidentes e tempo de resposta: quantos problemas de segurança houve e quanto tempo se demorou a resolvê-los.
- Fornecedores e ferramentas SaaS: se a segurança dos fornecedores principais foi revista e se há aplicações em uso que ninguém aprovou.
- Falhas pendentes da auditoria: que falhas detetadas na última revisão continuam por corrigir.
Para que estes indicadores sejam fiáveis, a empresa precisa primeiro de saber o que tem. É aqui que entra o inventário de ativos na NIS2, que é a base de quase qualquer relatório de segurança.
3. Dedicar recursos proporcionais ao risco
As medidas de segurança precisam de orçamento, tempo e pessoas. Se a direção as aprovar sem lhes dar recursos, o problema continua a ser seu.
A boa notícia é que a NIS2 não exige o mesmo a todas as empresas. As medidas têm de se ajustar à dimensão e ao risco de cada uma, por isso uma PME não precisa de investir como um banco. O importante é que a direção decida o que é razoável e o deixe por escrito.
Isto inclui os fornecedores e as aplicações SaaS que a tua equipa usa, que também fazem parte do risco da empresa.
4. Deixar registo documental da supervisão
Se houver uma inspeção, não basta dizer que a direção supervisionou. É preciso conseguir prová-lo.
Por isso, convém guardar tudo o que deixe rasto dessa supervisão. As atas onde se aprovam as medidas, os relatórios que a direção analisou, as decisões sobre riscos e orçamento e os registos de formação dos seus membros. Com estes documentos, qualquer inspetor consegue ver que a direção fez a sua parte.
É também a mesma documentação que te vão pedir numa auditoria NIS2. Quanto mais cedo começares a produzi-la, menos trabalho terás quando chegar a altura.
Como supervisionar a cibersegurança com o Factorial IT?
A direção só consegue supervisionar bem se tiver dados claros e atualizados. O problema é que, em muitas empresas, essa informação está espalhada por folhas de cálculo, emails e ferramentas diferentes, e reuni-la leva horas.
O Factorial IT junta dispositivos, acessos e aplicações numa única plataforma ligada aos RH. Assim, a equipa de IT tem sempre à mão o estado real da segurança e pode partilhá-lo com a direção sem ter de o procurar de cada vez.
- Controlo de dispositivos: com a gestão de dispositivos MDM, a equipa de IT aplica as mesmas políticas de encriptação, palavras-passe e bloqueio em todos os equipamentos e recebe um alerta quando algum deixa de as cumprir.
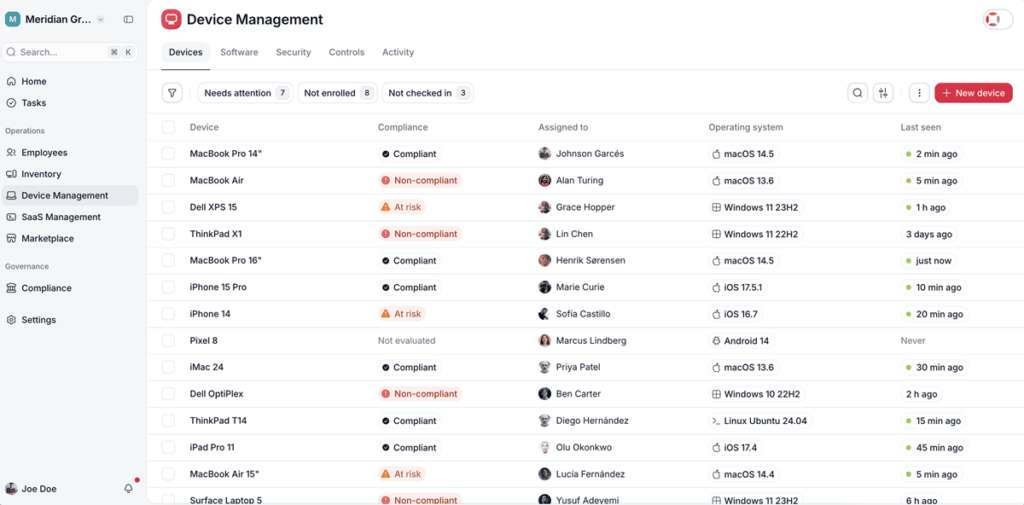
- Atualizações e vulnerabilidades: permite ver que equipamentos estão por atualizar, que vulnerabilidades têm e que sistemas ficaram sem suporte.
- Proteção contra malware: integra-se com soluções de segurança como o SentinelOne e o ThreatDown e confirma que o antivírus está instalado e a funcionar em cada equipamento.
- Inventário sempre atualizado: cada portátil, telemóvel e licença aparece atribuído à pessoa que o usa, sem teres de manter um Excel.
- Entradas e saídas sem esquecimentos: quando alguém entra ou sai da empresa nos RH, os seus acessos são atribuídos ou retirados de imediato, e cada passo fica registado.
- Aplicações sob controlo: a gestão de SaaS deteta as ferramentas que ninguém aprovou e permite decidir quais ficam.
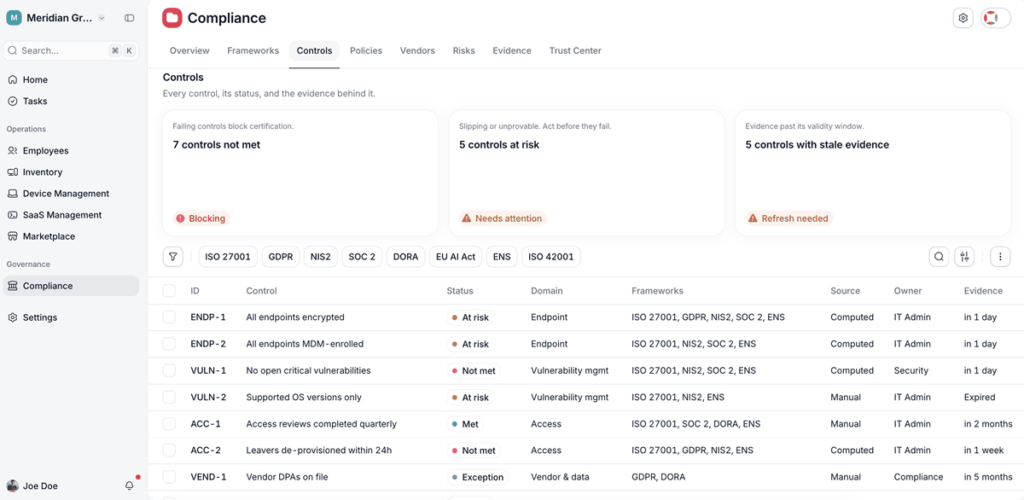
- Resposta rápida a incidentes: se um equipamento for comprometido, mostra de imediato quem o usa e a que tem acesso, e permite bloqueá-lo ou apagá-lo remotamente.
- Evidências automáticas: as provas de conformidade para a NIS2 e a ISO 27001 são geradas automaticamente a partir de cada dispositivo, prontas para uma auditoria ou para os relatórios da direção.
Ainda assim, a ferramenta fornece os dados e as evidências, mas aprovar as medidas, decidir os recursos e deixar tudo registado em ata continua a ser tarefa da direção. Se quiseres ver todos os requisitos que cobre, podes ler como é que o Factorial IT ajuda a cumprir a NIS2.