As evidências são o que transforma o teu sistema de gestão de segurança em algo que um auditor consegue verificar. Sem elas, uma política aprovada ou um controlo bem desenhado não contam para a certificação.
O problema é que costumam estar espalhadas por ferramentas, pastas e e-mails, e reuni-las à última hora é uma das tarefas que mais tempo consome em qualquer auditoria ISO 27001.
Neste artigo vais ver que evidências pede o auditor, como distingue uma evidência válida de uma que não o é, a lista completa por cláusula e por controlo do Anexo A e os passos para as teres prontas a tempo.
O que são as evidências na ISO 27001?
Uma evidência é qualquer informação verificável que demonstra que o teu sistema de gestão de segurança da informação (SGSI) funciona tal como o descreveste. Se a tua política diz que os portáteis estão encriptados, a evidência é o relatório que mostra que equipamentos estão encriptados e desde quando.
A norma fala em informação documentada e distingue dois tipos.
- Informação a manter. São os documentos que descrevem como funciona o sistema, como a política de segurança, o âmbito ou os procedimentos. Atualizam-se sempre que alguma coisa muda.
- Informação a conservar. São os registos que provam o que aconteceu, como um relatório de auditoria interna, um ticket de saída de um colaborador ou um log de acessos. Não se alteram, guardam-se.
Com os documentos demonstras que desenhaste o sistema. Com os registos demonstras que o aplicas. O auditor precisa das duas coisas, e é nos registos que costumam aparecer as falhas.
Se chegaste aqui à procura do controlo 5.28 do Anexo A, convém esclarecer já a diferença. Esse controlo chama-se «Recolha de evidências» e trata de algo mais específico. Exige um procedimento para identificar, recolher e preservar provas após um incidente de segurança, de forma a que tenham validade num processo disciplinar ou judicial. É um requisito da gestão de incidentes, que nada tem que ver com as evidências que o auditor analisa para te certificar.
Que tipos de evidências analisa o auditor?
A auditoria de certificação decorre em duas etapas. Na etapa 1 o auditor analisa a documentação do SGSI e confirma que estás preparado. Na etapa 2 verifica se o que está documentado é aplicado no dia a dia. Para isso, combina quatro tipos de evidência.
| Tipo de evidência | Em que consiste | Exemplo |
|---|---|---|
| Documental | Políticas, procedimentos, atas e planos aprovados | Política de controlo de acessos assinada pela direção |
| Registos técnicos | Exportações, logs e relatórios gerados pelos sistemas | Relatório de patches pendentes por dispositivo |
| Entrevistas | Perguntas aos responsáveis de cada processo | Perguntar à equipa de IT o que faz quando alguém sai da empresa |
| Observação | Verificação direta de como um controlo é executado | Pedir que mostrem no ecrã a configuração de bloqueio de um equipamento |
O auditor não verifica tudo, trabalha por amostragem. Escolhe três saídas do último trimestre, cinco portáteis ao acaso ou um incidente concreto, e segue o rasto do princípio ao fim. Basta que uma única amostra não bata certo com o que diz a política para teres uma constatação.
Por isso, não chega que a evidência exista. Para que o auditor a aceite, tem de cumprir várias condições.
- Datada. Uma captura de ecrã sem data não demonstra que o controlo funcionava durante o período auditado.
- Dentro do âmbito. Tem de corresponder aos sistemas, instalações e processos incluídos no SGSI.
- Rastreável. Tem de ficar claro quem a gerou, quem aprovou a ação e a que controlo responde.
- Coerente com a política. Se a política diz que as revisões de acessos são trimestrais, o auditor vai esperar encontrar quatro revisões por ano.
- Autêntica. Gerada no momento certo e sem alterações. Um registo criado a posteriori é pior do que não ter registo nenhum.
Lista de evidências ISO 27001
A lista divide-se em dois blocos. As evidências do SGSI respondem às cláusulas 4 a 10 e são obrigatórias para qualquer empresa. As evidências dos controlos do Anexo A dependem dos controlos que declaraste aplicáveis na tua declaração de aplicabilidade.
1. Evidências do SGSI
São as que demonstram que o sistema de gestão existe, tem um responsável e é revisto. Nenhuma ferramenta técnica as gera por ti, por isso convém saber desde o início onde estão.
| Cláusula | O que demonstra | Evidência habitual |
|---|---|---|
| 4.3 Âmbito | O que o SGSI cobre e o que fica de fora | Documento de âmbito aprovado, com instalações, processos, sistemas e interfaces |
| 5.2 Política | O compromisso da direção | Política de segurança da informação assinada e comunicada aos colaboradores |
| 5.3 Funções | Quem é responsável por quê | Organograma de segurança ou matriz de responsabilidades |
| 6.1.2 Avaliação de riscos | Como identificas e avalias os riscos | Metodologia documentada e resultados da última avaliação de riscos |
| 6.1.3 Tratamento de riscos | O que decides fazer com cada risco | Plano de tratamento, declaração de aplicabilidade e aceitação do risco residual pelos respetivos proprietários |
| 6.2 Objetivos | O que queres alcançar e como o medes | Objetivos de segurança com responsável, prazo e indicador |
| 7.2 Competência | Que as pessoas-chave estão preparadas | Certificados, registos de formação e descrições de funções |
| 7.3 Sensibilização | Que os colaboradores conhecem a política | Registos de presença e resultados das ações de formação |
| 8.1 Controlo operacional | Que os processos são executados como foram planeados | Registos de alterações, tickets e planos de ação |
| 9.1 Monitorização e medição | Que medes o desempenho do SGSI | Painel de indicadores com resultados por período |
| 9.2 Auditoria interna | Que revês o sistema antes de qualquer outra pessoa | Programa de auditoria, relatório da última auditoria interna e constatações |
| 9.3 Revisão pela direção | Que a direção supervisiona o sistema | Ata da última revisão com as decisões e ações acordadas |
| 10.2 Não conformidades | Que corriges o que falha | Registo de não conformidades com análise de causas, ação corretiva e verificação da eficácia |
A revisão pela direção e a auditoria interna são as duas evidências que mais ficam esquecidas numa primeira certificação. Ambas têm de estar feitas antes da etapa 2, com tempo suficiente para fechar as constatações.
2. Evidências dos controlos do Anexo A
O Anexo A da ISO/IEC 27001:2022 reúne 93 controlos repartidos por quatro blocos. Nem todos se aplicam a todas as empresas, mas cada controlo que declares aplicável precisa de pelo menos uma evidência de que funciona. Estas são as mais habituais numa auditoria.
Controlos organizacionais
| Controlo | Evidência que o auditor costuma pedir |
|---|---|
| 5.9 Inventário de ativos | Inventário atualizado com proprietário atribuído a cada ativo e data da última revisão |
| 5.10 Utilização aceitável | Regras de utilização aceitável e registo da sua aceitação pelos colaboradores |
| 5.11 Devolução de ativos | Registo de devolução de equipamentos nas últimas saídas |
| 5.15 a 5.18 Controlo de acessos | Política de acessos, pedidos aprovados, revisões periódicas de permissões e remoção de acessos nas saídas |
| 5.19 a 5.22 Fornecedores | Registo de fornecedores críticos, cláusulas de segurança nos contratos e avaliações periódicas |
| 5.23 Serviços na cloud | Lista dos serviços cloud em uso, responsável por cada um e critérios de seleção |
| 5.24 a 5.27 Incidentes | Procedimento de gestão de incidentes, registo de incidentes com cronologia e lições aprendidas |
| 5.29 e 5.30 Continuidade | Plano de continuidade e registo do último teste realizado |
Controlos de pessoas
| Controlo | Evidência que o auditor costuma pedir |
|---|---|
| 6.1 Verificação de antecedentes | Procedimento de verificação no recrutamento e registos da sua aplicação |
| 6.2 Termos e condições de emprego | Contratos ou adendas assinados com obrigações de segurança e confidencialidade |
| 6.3 Formação e sensibilização | Plano de formação, presenças e resultados por colaborador |
| 6.5 Responsabilidades após a saída | Checklist de offboarding preenchida nas saídas recentes |
| 6.7 Teletrabalho | Política de teletrabalho e configuração de segurança dos equipamentos remotos |
Controlos físicos
| Controlo | Evidência que o auditor costuma pedir |
|---|---|
| 7.1 e 7.2 Perímetro e acesso físico | Registo de entradas nos escritórios ou nas áreas de acesso restrito |
| 7.9 Ativos fora das instalações | Lista dos equipamentos atribuídos fora do escritório e medidas aplicadas, como a encriptação ou o bloqueio remoto |
| 7.10 Suportes de armazenamento | Política de utilização de suportes amovíveis e a sua aplicação técnica |
| 7.14 Eliminação ou reutilização de equipamento | Registo de apagamento seguro ou certificado de destruição dos equipamentos retirados |
Controlos tecnológicos
| Controlo | Evidência que o auditor costuma pedir |
|---|---|
| 8.1 Dispositivos do utilizador final | Estado de conformidade de cada dispositivo com as políticas de segurança, como o bloqueio de ecrã, a palavra-passe ou a versão do sistema operativo |
| 8.2 Acessos privilegiados | Lista de contas com privilégios de administrador e respetiva justificação |
| 8.5 Autenticação segura | Configuração da autenticação multifator e sistemas onde está ativa |
| 8.7 Proteção contra malware | Cobertura da solução antimalware ou EDR por dispositivo e registo de alertas |
| 8.8 Vulnerabilidades técnicas | Relatório de patches aplicados e pendentes, com datas |
| 8.9 Gestão da configuração | Configurações de base aprovadas e verificação de que os equipamentos as cumprem |
| 8.10 Eliminação de informação | Registos de apagamento de dados nos equipamentos retirados ou reatribuídos |
| 8.13 Cópias de segurança | Política de backups, registo de execução e teste de reposição |
| 8.15 Registo de eventos | Logs dos sistemas críticos e período de retenção |
| 8.24 Utilização de criptografia | Estado da encriptação dos discos por dispositivo e gestão das chaves de recuperação |
| 8.32 Gestão de alterações | Registo de alterações com avaliação, aprovação e testes |
Se quiseres rever o conteúdo de cada bloco antes de montares a tua própria lista, no artigo sobre os domínios da ISO 27001 tens o detalhe de cada um.
Como reunir as evidências para a auditoria?
As empresas que passam a auditoria sem sobressaltos têm algo em comum. Decidem que evidência corresponde a cada controlo muito antes de o auditor a pedir. Estes são os passos para o conseguir.
1. Parte da declaração de aplicabilidade
A declaração de aplicabilidade (SoA) reúne os controlos do Anexo A que decidiste aplicar e a justificação de cada decisão. É o melhor ponto de partida, porque te diz exatamente o que vais ter de demonstrar.
Percorre a SoA controlo a controlo e anota ao lado que evidência prova que funciona. Se um controlo aplicável não tiver nenhuma evidência associada, já sabes onde está a tua primeira falha. E se declarares um controlo como implementado mas não conseguires mostrar nada que o sustente, o auditor vai detetá-lo na etapa 2.
2. Atribui um responsável e uma frequência a cada evidência
Uma evidência sem dono acaba por deixar de ser atualizada. Cada evidência precisa de uma pessoa que a gere e de outra que a reveja, e de uma frequência de acordo com o que diz a tua política.
Algumas evidências produzem-se uma vez por ano, como a revisão pela direção. Outras mudam todas as semanas, como o estado dos patches. Reunir toda esta informação num mapa de evidências dá-te uma visão rápida do que está coberto e do que não está. Pode ser tão simples como este.
| Controlo | Evidência | Fonte | Responsável | Frequência |
|---|---|---|---|---|
| 5.9 | Inventário de ativos com proprietário | Ferramenta de gestão de ativos | Responsável de IT | Contínua, revisão trimestral |
| 5.18 | Revisão de permissões | Diretório e aplicações SaaS | Responsáveis de área | Trimestral |
| 8.8 | Relatório de patches | MDM | Responsável de IT | Mensal |
| 9.3 | Ata da revisão pela direção | Documento interno | CISO | Anual |
3. Centraliza e automatiza as evidências
Quando as evidências estão espalhadas entre o e-mail, pastas pessoais e várias ferramentas, encontrá-las demora horas. E se a única pessoa que sabe onde está tudo não estiver disponível no dia da auditoria, o problema complica-se.
Guarda-as num repositório único, com uma pasta por cláusula ou por controlo e a data no nome de cada ficheiro. Limita o acesso a quem precisa, porque muitas contêm informação sensível.
Nas evidências técnicas, como o inventário de ativos, a encriptação dos equipamentos ou os patches, o ideal é que saiam diretamente das tuas ferramentas de gestão de dispositivos. Uma exportação manual fica desatualizada em poucas semanas, enquanto um relatório automático reflete sempre a situação real e traz a sua data. Se ainda estás a escolher a solução certa, o nosso comparativo dos melhores softwares para cumprir a ISO 27001 pode ajudar-te a decidir.
4. Faz um simulacro com casos reais
Antes da etapa 2, põe-te no lugar do auditor. Escolhe uma entrada recente, uma saída do último trimestre e um portátil ao acaso, e confirma que consegues reconstruir toda a cadeia de cada caso.
Numa saída, por exemplo, terias de conseguir mostrar a comunicação dos RH, a remoção dos acessos, a devolução do equipamento e o apagamento dos dados, tudo com as respetivas datas. Se algum destes passos faltar ou não bater certo com o que diz a política, mais vale descobri-lo agora. O que tu não encontrares, o auditor também não vai encontrar.
5. Mantém as evidências entre auditorias
A certificação tem uma validade de três anos, com uma auditoria de acompanhamento todos os anos e uma recertificação no fim do ciclo. O auditor vai analisar evidências de todo o período decorrido desde a última visita, e não apenas do mês anterior.
Se as evidências só forem geradas quando a auditoria se aproxima, cada acompanhamento volta a ser uma corrida contra o tempo. As que se produzem de forma contínua, com responsáveis e frequências bem definidos, eliminam esse problema e fazem com que o sistema funcione também no resto do ano.
Erros habituais com as evidências
A maioria das não conformidades que surgem numa auditoria tem pouco que ver com controlos que não existem. Costumam resultar de controlos que existem mas que não se conseguem demonstrar. Estes são os erros mais frequentes.
- Capturas de ecrã sem contexto. Uma imagem que mostra «encriptação ativada» não diz em que equipamento, em que data nem se se aplica ao resto do parque. As capturas podem complementar, mas raramente chegam por si só.
- Evidências criadas à última hora. Uma ata de revisão redigida na semana anterior à auditoria ou um registo preenchido com datas passadas detetam-se com facilidade. E ainda comprometem a credibilidade do resto do sistema.
- A política diz uma coisa e a prática outra. Se a política define revisões de acessos trimestrais e só existe uma por ano, o auditor vai levantar uma não conformidade, mesmo que a revisão esteja bem feita. Mais vale ajustar a política a uma frequência realista do que não a cumprir.
- Evidências dispersas. Aprovações no e-mail, exportações no portátil de uma pessoa e tickets em três ferramentas diferentes. Quando a pessoa que sabia onde estava tudo vai de férias ou sai da empresa, a evidência desaparece com ela.
- Ativos que não constam do inventário. Um portátil que ninguém registou ou uma aplicação SaaS contratada por um departamento sem passar pelo IT. Se o ativo não estiver no inventário de ativos, nenhum controlo se lhe aplica, e o auditor costuma dar com ele ao cruzar dados.
- Saídas mal fechadas. A conta principal é desativada, mas o acesso a uma ferramenta SaaS continua ativo ou o portátil não foi devolvido. As saídas estão entre as primeiras amostras que o auditor pede, porque revelam rapidamente se os processos de RH e de IT estão ligados.
Como é que o Factorial IT te ajuda com as evidências ISO 27001?
Boa parte das evidências do Anexo A são técnicas. Descrevem o estado dos dispositivos, dos acessos e dos ativos da empresa num momento concreto. Recolhê-las à mão obriga a exportar dados de várias ferramentas, cruzá-los e repetir o processo antes de cada auditoria.
O Factorial IT gera essas evidências de forma contínua a partir da gestão diária do parque de dispositivos, e cada relatório traz a sua data.
- Inventário de ativos sempre atualizado (5.9). Os dispositivos ficam registados automaticamente com o respetivo proprietário, em parques mistos macOS, Windows, Linux, iOS e Android. O inventário pode ser descarregado com data e percentagem de cobertura.
- Estado de segurança de cada dispositivo (8.1, 8.9 e 8.24). As políticas de segurança são aplicadas a partir do MDM, e o estado de conformidade de cada equipamento, incluindo a encriptação do disco, fica registado.
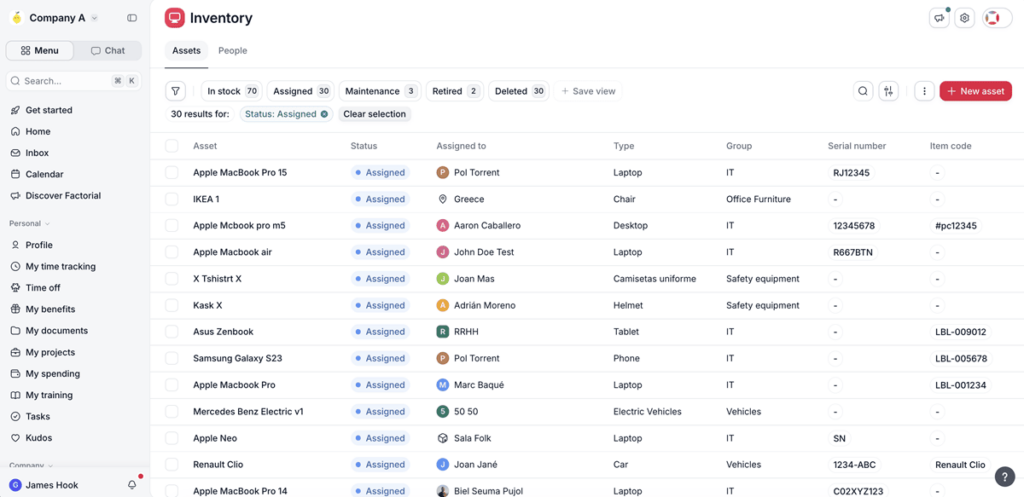
- Patches e vulnerabilidades (8.8). Visibilidade sobre as atualizações aplicadas e pendentes por dispositivo, com o respetivo histórico.
- Proteção contra malware (8.7). O EDR integrado mostra a cobertura por equipamento e o registo de alertas e respostas.
- Saídas ligadas aos RH (5.11, 6.5 e 7.14). Como o Factorial IT está sincronizado com as entradas e saídas registadas na Factorial, cada saída despoleta a remoção de acessos, a devolução do equipamento e o apagamento remoto. Fica registado o tempo entre a saída nos RH e o corte do último acesso, que é precisamente a amostra que o auditor costuma pedir.
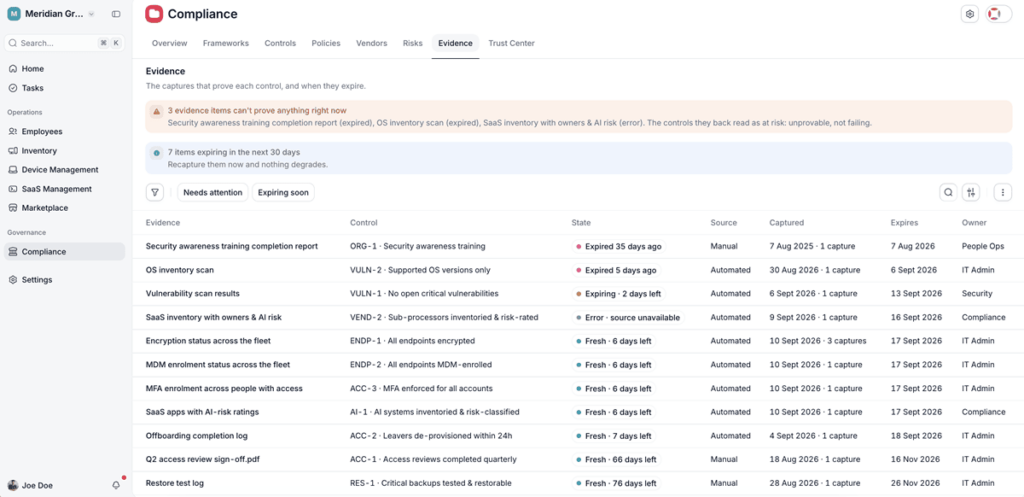
- Aplicações SaaS e acessos (5.15 e 5.23). Visibilidade sobre as aplicações em uso, quem tem acesso a cada uma e deteção de ferramentas usadas sem passar pelo IT.
- Módulo de Compliance. Reúne o estado destes controlos num único sítio, para que preparar a auditoria passe a ser rever e descarregar em vez de procurar.
Convém ser claro quanto ao limite. O Factorial IT trabalha na camada técnica da conformidade. As evidências do SGSI, como a avaliação de riscos, a declaração de aplicabilidade, a auditoria interna ou a revisão pela direção, dependem da tua equipa e do teu processo de gestão. Nenhuma ferramenta as substitui.
Para cobrir essa parte, a Factorial disponibiliza um serviço de certificação ISO 27001 de princípio a fim com parceiros especializados, que acompanha a empresa desde o diagnóstico até à auditoria. E se quiseres ver controlo a controlo que evidência a plataforma gera, tens tudo em detalhe no artigo sobre como é que o Factorial IT ajuda a cumprir a ISO 27001.