O fornecedor que faz a manutenção dos servidores, a consultora que entra remotamente para dar suporte, o software de faturação, a plataforma cloud onde estão os dados dos clientes. Hoje nenhuma empresa funciona sem uma rede de terceiros, e quase todos têm algum tipo de acesso aos seus sistemas ou à sua informação. A NIS2 parte desse ponto. A segurança de uma empresa depende também da segurança de quem trabalha para ela. Por isso, obriga as entidades que regula a controlar o risco dos seus fornecedores, e essa exigência acaba por chegar, através dos contratos, a muitas empresas que não estão abrangidas pela diretiva mas trabalham para alguma que está. Neste artigo vais ver o que a normativa entende por cadeia de abastecimento, a quem se aplica, o que as entidades abrangidas pedem aos seus fornecedores e como preparar a tua empresa, quer sejas tu a controlar fornecedores, quer sejas tu a receber as exigências.
O que entende a NIS2 por cadeia de abastecimento?
A diretiva NIS2 não traz uma definição fechada de cadeia de abastecimento. Na prática, refere-se ao conjunto de fornecedores e prestadores de serviços que intervêm nos sistemas, produtos e serviços de TIC de que uma organização depende. O alojamento, o software de gestão, o suporte informático externo, os serviços cloud ou a manutenção de equipamentos industriais ligados à rede fazem todos parte dela. A obrigação está no n.º 2 do artigo 21.º da Diretiva (UE) 2022/2555, transposta em Portugal pelo Decreto-Lei n.º 125/2025, que reúne as dez medidas mínimas de gestão de riscos que as entidades essenciais e importantes têm de aplicar. A alínea d) exige garantir «a segurança da cadeia de abastecimento, incluindo os aspetos de segurança respeitantes às relações entre cada entidade e os seus fornecedores ou prestadores de serviços diretos».
Fornecedores diretos, não toda a cadeia
É um detalhe importante que raramente se explica. A diretiva fala de fornecedores e prestadores de serviços diretos, ou seja, daqueles com quem a entidade tem uma relação contratual. Não obriga a auditar o fornecedor do teu fornecedor nem a percorrer toda a cadeia para trás. O segundo nível continua a contar. Se o teu fornecedor de software aloja os teus dados num terceiro, esse terceiro também pesa no teu risco. O habitual é resolver a questão exigindo ao fornecedor direto que controle os seus próprios subcontratados e que te informe sobre eles, em vez de tentares avaliá-los um a um. Também não é preciso tratar todos os fornecedores da mesma forma. As medidas do artigo 21.º têm de ser adequadas e proporcionais ao risco, por isso a empresa que te fornece o material de escritório não precisa do mesmo escrutínio que a que gere a tua infraestrutura cloud.
O que acrescenta o n.º 3 do artigo 21.º
O n.º 3 concretiza o que é preciso analisar em cada fornecedor direto. As entidades devem ter em conta três aspetos:
- As vulnerabilidades específicas de cada fornecedor.
- A qualidade global dos seus produtos e das suas práticas de cibersegurança, incluindo os procedimentos de desenvolvimento seguro.
- Os resultados das avaliações coordenadas de riscos realizadas a nível europeu sobre cadeias de abastecimento críticas, previstas no artigo 22.º.
Por outras palavras, escolher um fornecedor pelo preço e pelas funcionalidades já não chega. O seu nível de segurança passa a ser um critério de seleção e de acompanhamento, com consequências legais para quem o contrata.
Porque é que a NIS2 se foca nos fornecedores?
Muitos dos ataques mais graves dos últimos anos chegaram ao alvo através de um terceiro de confiança. Um fornecedor tem muitas vezes acessos privilegiados, ligações de confiança e atualizações que os clientes instalam sem fazer perguntas. Basta comprometer um para abrir a porta a centenas de organizações ao mesmo tempo. Os dois casos que se citam sempre ilustram-no bem. No ataque à SolarWinds, em 2020, os atacantes introduziram código malicioso numa atualização do software Orion, que milhares de clientes descarregaram convencidos de que era legítima. No caso da Kaseya, em 2021, aproveitaram uma vulnerabilidade da sua ferramenta de gestão remota para espalhar ransomware através de prestadores de serviços geridos, que por sua vez o propagaram aos seus próprios clientes. A ENISA analisou 24 ataques à cadeia de abastecimento ocorridos entre 2020 e 2021 e concluiu que, na maioria, os atacantes se aproveitaram da confiança que os clientes depositavam no seu fornecedor. A NIS2 aprende com essa lição e obriga as organizações a deixar de dar como certa a segurança de terceiros sem a verificar.
A quem se aplica a NIS2 na cadeia de abastecimento?
A NIS2 abrange três tipos de empresa dentro da cadeia de abastecimento. O que as distingue é a via por onde lhes chega a obrigação, a lei ou o contrato.
1. Entidades essenciais e importantes
São as organizações a quem a normativa se aplica diretamente. Falamos de médias e grandes empresas dos setores dos anexos I e II, como energia, transportes, saúde, banca, água, infraestruturas digitais, alimentar ou indústria transformadora, além de algumas entidades abrangidas independentemente da dimensão. Se tens dúvidas sobre o teu caso, podes confirmar a quem se aplica a diretiva NIS2 em Portugal. Para elas, a segurança da cadeia de abastecimento é mais uma medida obrigatória. Têm de a gerir, documentar e conseguir demonstrá-la ao CNCS, e os seus órgãos de gestão respondem por ela. O Decreto-Lei n.º 125/2025 prevê inclusivamente responsabilidade pessoal dos dirigentes em caso de dolo ou negligência grave. Se não cumprirem, ficam expostas às sanções da NIS2, que no caso das entidades essenciais podem chegar aos 10 milhões de euros ou a 2% do volume de negócios anual a nível mundial.
2. Fornecedores que recebem as exigências por contrato
É aqui que está o grosso do impacto. Uma empresa com 30 colaboradores que desenvolve software, faz manutenção de equipamentos ou presta suporte informático pode ficar fora do âmbito da NIS2 pela dimensão ou pelo setor. Mas, se um dos seus clientes for um hospital, uma elétrica ou um operador logístico, esse cliente é obrigado a controlar a sua segurança. O resultado é aquilo a que muitos chamam o efeito dominó da NIS2. Nenhuma autoridade vai inspecionar esse fornecedor, mas o cliente vai enviar-lhe questionários, pedir-lhe certificações e pô-lo a assinar cláusulas de segurança. A obrigação chega-lhe pelo contrato. E perder uma renovação ou ficar de fora de um concurso tem consequências tão reais como uma coima.
3. Fornecedores tecnológicos com obrigações próprias
Alguns fornecedores estão dos dois lados ao mesmo tempo. Os prestadores de serviços geridos (MSP) e de serviços de segurança geridos (MSSP), os serviços de computação em nuvem e os centros de dados constam do anexo I da diretiva. Se ultrapassarem os limiares de dimensão, têm obrigações NIS2 próprias e, além disso, recebem as exigências dos seus clientes. Para este grupo, o Regulamento de Execução (UE) 2024/2690 detalha como aplicar a segurança da cadeia de abastecimento. Pede-lhes, entre outras coisas, uma política específica para a relação com os fornecedores, critérios de seleção documentados e um registo atualizado dos fornecedores com quem trabalham.
O que pedem as entidades abrangidas aos seus fornecedores?
A primeira coisa que uma entidade abrangida faz é classificar os fornecedores consoante o risco que representam. A partir daí, as exigências aumentam com a criticidade. É esta a lógica seguida pela maioria dos programas de gestão de fornecedores.
| Nível de criticidade | Exemplos de fornecedor | O que se costuma pedir? |
|---|---|---|
| Alto | Serviço cloud que aloja dados sensíveis, MSP com acesso de administrador, software que sustenta o serviço essencial | Questionário completo, certificação ou auditoria, cláusulas reforçadas e notificação de incidentes em 24 horas ou menos |
| Médio | Software de gestão interna, consultoria com acesso pontual aos sistemas | Questionário, evidências documentais e cláusulas de segurança standard |
| Baixo | Fornecedores sem acesso a sistemas nem a dados | Uma declaração simples ou nenhuma exigência específica |
Seja qual for o nível, os pedidos costumam chegar em três formatos.
1. Questionários de segurança
É quase sempre o primeiro contacto. O cliente envia um questionário, por vezes com dezenas ou até centenas de perguntas, para perceber como o fornecedor gere a segurança. Algumas organizações usam modelos standard como o SIG da Shared Assessments ou o CAIQ da Cloud Security Alliance, e outras têm o seu próprio modelo. O formato muda, mas os temas repetem-se quase sempre:
- Governo da segurança: se existe uma política de segurança aprovada e um responsável designado.
- Controlo de acessos: utilização de MFA, gestão de contas privilegiadas e remoção de acessos nas saídas.
- Proteção dos equipamentos: cifragem de discos, antivírus ou EDR e gestão dos dispositivos dos colaboradores.
- Gestão de vulnerabilidades: com que frequência se aplicam patches e em que prazo se corrigem as falhas críticas.
- Continuidade: cópias de segurança, testes de reposição e plano de recuperação.
- Incidentes: como são detetados e geridos, e se houve algum relevante.
- Subcontratados: que terceiros intervêm no serviço e como são controlados.
2. Cláusulas contratuais
É o contrato que transforma as exigências em obrigações. Com a NIS2, os contratos com fornecedores críticos costumam incluir cláusulas sobre os seguintes pontos:
- Medidas mínimas de segurança: o compromisso de manter controlos concretos, muitas vezes reunidos num anexo de segurança.
- Notificação de incidentes: o prazo, o canal e a informação mínima com que o fornecedor tem de avisar o cliente.
- Direito de auditoria: a possibilidade de verificar a segurança do fornecedor diretamente ou através de relatórios de terceiros.
- Subcontratação: a obrigação de comunicar os subcontratados e de lhes estender as mesmas exigências.
- Continuidade do serviço: compromissos de disponibilidade, muitas vezes definidos em SLA, e de recuperação perante uma interrupção.
- Fim da relação: devolução ou eliminação dos dados e remoção de acessos quando o contrato termina.
- Consequências do incumprimento: penalizações, direito de resolução do contrato ou indemnizações.
A cláusula de notificação é a mais negociada, e não é por acaso. A notificação de incidentes NIS2 obriga a entidade a enviar um alerta precoce ao CNCS em 24 horas e uma notificação completa em 72. Se o fornecedor demorar uma semana a avisar, é impossível cumprir estes prazos.
3. Certificações e evidências técnicas
As certificações poupam muito trabalho às duas partes, porque demonstram que um terceiro independente já verificou a segurança do fornecedor. Estas são as mais comuns:
- ISO 27001: a mais reconhecida na Europa e a que melhor encaixa nas medidas do artigo 21.º. Se ainda não a tens, vale a pena saber o que implica a certificação ISO 27001.
- Certificação QNRCS: o esquema nacional de certificação do CNCS, baseado no Quadro Nacional de Referência para a Cibersegurança. O próprio Decreto-Lei n.º 125/2025 admite certificações emitidas no âmbito de esquemas reconhecidos pelo CNCS.
- SOC 2: frequente em fornecedores de software e serviços cloud, sobretudo com clientes internacionais.
- Relatórios de pentest: testes de intrusão recentes realizados por uma empresa externa.
Como cumprir a NIS2 na cadeia de abastecimento?
A maioria das empresas está dos dois lados ao mesmo tempo. Tem fornecedores para controlar e clientes que lhe pedem garantias. Os passos seguintes servem para as duas situações e, se os seguires por ordem, cada um facilita o seguinte.
1. Faz o inventário dos teus fornecedores e classifica-os
Não é possível gerir o risco de um fornecedor que não está registado em lado nenhum. O ponto de partida é uma lista completa de todos os terceiros que acedem aos teus sistemas, tratam os teus dados ou sustentam uma parte da tua operação, com o responsável interno, o serviço prestado e o nível de criticidade. Esta lista encaixa naturalmente no inventário de ativos da NIS2, porque muitos desses fornecedores estão por trás de ativos que já tens registados, como um serviço cloud, uma licença ou um equipamento em renting.
2. Aplica controlos técnicos que consigas demonstrar
São os que mais aparecem nos questionários e os que mais depressa melhoram a tua posição perante um cliente. Antes de pensares em certificações, garante que tens estes cobertos:
- MFA em todas as contas: e-mail, ferramentas de trabalho, acessos remotos e painéis de administração.
- Dispositivos geridos: todos os portáteis e telemóveis da empresa inventariados, com políticas de segurança aplicadas e a possibilidade de os bloquear ou apagar remotamente.
- Cifragem de discos: ativa em todos os equipamentos, para que a perda de um portátil não se transforme numa violação de dados.
- Patches em dia: atualizações do sistema operativo e das aplicações instaladas dentro de prazos definidos.
- Proteção contra ameaças: antivírus ou EDR em todos os equipamentos, com alertas centralizados.
- Cópias de segurança verificadas: com testes de reposição periódicos.
- Saídas sem pontas soltas: remoção de todos os acessos e recolha dos equipamentos quando alguém sai da empresa.
O essencial é conseguir demonstrá-lo. Ter os controlos não chega se não conseguires mostrar que funcionam em todos os equipamentos e a toda a hora. É por isso que muitas empresas recorrem a uma ferramenta de gestão de dispositivos, como se explica no artigo sobre se precisas de um MDM para cumprir a NIS2.
3. Define como vais comunicar um incidente
Se és fornecedor de uma entidade abrangida, o teu contrato provavelmente vai exigir que a avises numa questão de horas. E isso só é possível se o procedimento estiver escrito antes de acontecer alguma coisa. Esse procedimento deve responder a quatro perguntas:
- Quem deteta e avalia o incidente.
- Quem decide se afeta um cliente.
- Quem se avisa em cada cliente e por que canal.
- Que informação mínima se envia na primeira comunicação.
4. Revê os teus próprios fornecedores e aplicações SaaS
A cadeia não acaba em ti. Se o teu cliente te pedir garantias sobre os teus subcontratados, vais ter de as conseguir dar, e isso inclui as ferramentas SaaS que a tua equipa usa para prestar o serviço. É aqui que surge um risco que costuma passar despercebido, o shadow IT. As aplicações que os colaboradores usam sem que a equipa de IT saiba também são fornecedores com acesso aos teus dados, só que ninguém os avaliou. No artigo sobre NIS2 e SaaS tens um método para as inventariar e controlar os seus acessos.
5. Tem as evidências prontas antes de tas pedirem
O fornecedor que chega à negociação com a documentação preparada transmite maturidade e encurta prazos. Convém ter à mão uma política de segurança aprovada, um resumo de uma ou duas páginas com os teus principais controlos, as certificações em vigor e os relatórios técnicos que comprovam o estado dos teus equipamentos e acessos. Se quiseres perceber em que ponto estás, a checklist da diretiva NIS2 ajuda-te a detetar lacunas, e o artigo sobre a auditoria NIS2 explica que evidências um auditor costuma analisar. Muitas são as mesmas que um cliente te vai pedir.
Como é que o Factorial IT ajuda a cumprir a NIS2 na cadeia de abastecimento?
O Factorial IT cobre os dois lados da cadeia de abastecimento a partir de um único lugar. Ajuda-te a controlar os teus fornecedores e, ao mesmo tempo, a demonstrar a tua segurança quando o fornecedor és tu. 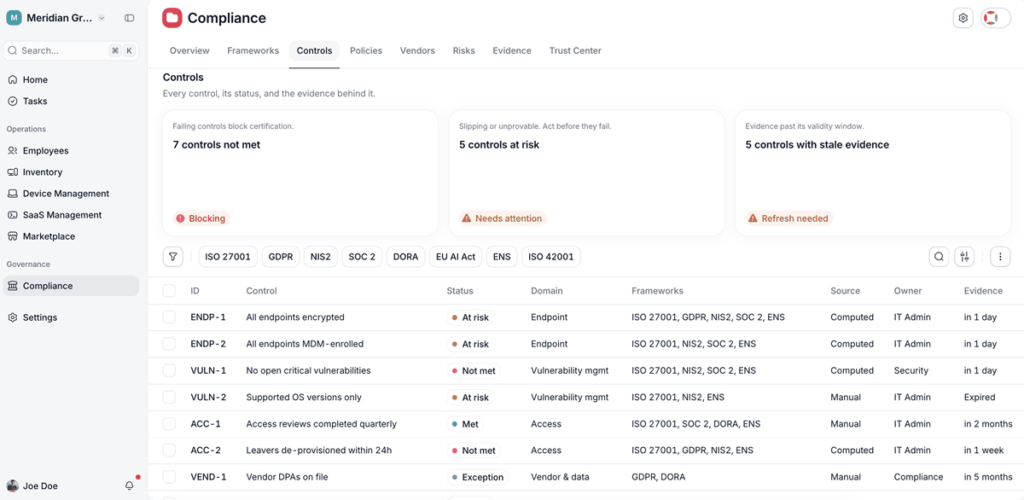
- Registo de fornecedores: cada fornecedor fica registado com a sua criticidade, os dados a que acede, o estado da revisão e se tem o acordo de tratamento de dados assinado.
- Riscos ligados a controlos: os riscos de terceiros, como partilhar dados com um fornecedor sem DPA, são avaliados e associados ao controlo que os mitiga.
- Política de gestão de fornecedores: podes redigi-la e publicá-la a partir da plataforma, associada aos referenciais que cobre, entre eles a NIS2.
- Evidências que se renovam sozinhas: a cifragem dos equipamentos, o estado dos patches ou as saídas de utilizadores são recolhidos automaticamente, com aviso antes de expirarem.
- Trust Center para os teus clientes: uma página com as tuas práticas de segurança e o estado real de cada controlo, para responderes a um cliente sem preparar a documentação do zero.
O Factorial IT organiza e automatiza o acompanhamento, mas as decisões continuam a ser tuas. Que cláusulas negociar com cada fornecedor ou que risco assumir depende do teu contexto e, em muitos casos, do teu apoio jurídico. Se quiseres ver como encaixa no resto das obrigações, podes ler como o Factorial IT ajuda a cumprir a NIS2.